



ИИ может узнать ПИН-код банковской карты даже при закрытой панели ATM

ИИ может узнать ПИН-код банковской карты даже при закрытой панели ATM

ИИ может узнать ПИН-код банковской карты даже при закрытой панели ATM

Исследователи в области кибербезопасности показали, как алгоритм машинного обучения может угадать ПИН-код банковской карты, даже если жертва закрывает рукой панель ввода. Узнать заветные четыре цифры получилось в 41% попыток.

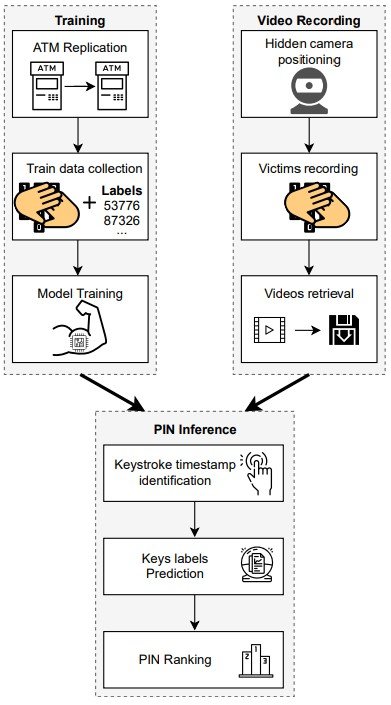
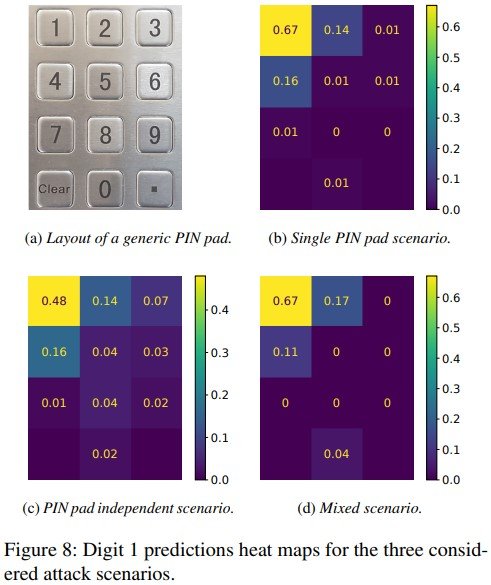
Этот вектор атаки предполагает, что злоумышленникам сначала придётся создать точную копию атакуемого банкомата. Это важно, поскольку алгоритм будет учитывать расстояние между кнопками.

После этого преступники должны пустить в ход машинное обучение и научить алгоритм распознавать нажатия клавиш. Тренироваться можно по видеозаписям, на которых реальные клиенты банков вводят свои коды.


В рамках эксперимента специалисты собрали (PDF) 5800 видеозаписей, на которых 58 разных граждан вводили ПИН-коды от своих банковских карт. Параллельно Xeon E5-2670 с 128 ГБ оперативной памяти и три Tesla K20m с 5 ГБ оперативной памяти запускали ИИ-модель.

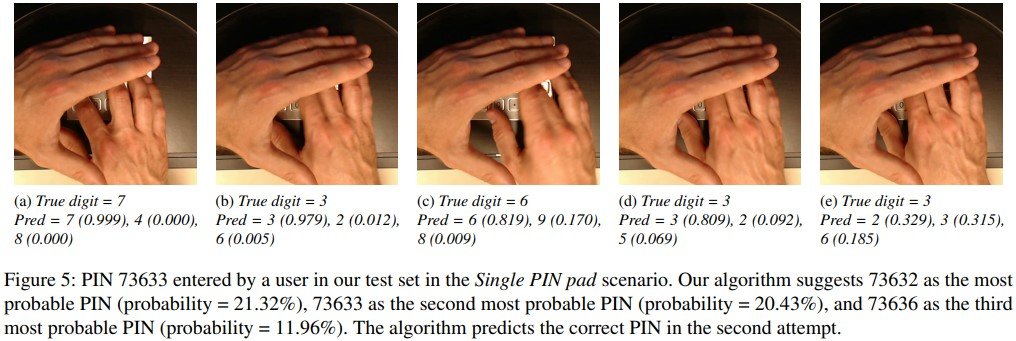
Используя три попытки ввода, что предусматривает каждый банкомат, исследователи смогли распознать 4-значный ПИН-код в 41% случаев. Само собой, расположение камеры играло ключевую роль в вычислении кодов, поскольку надо было учитывать как праворуких пользователей, так и левшей.

Если камера могла записывать аудио, модель экспертов также отмечала звучание каждой клавиши, что повышало шансы успешно угадать ПИН-код.

Подпишитесь на новости

Мошенники используют ChatGPT[.]com для заражения Windows трояном

Знакомый адрес ChatGPT[.]com ещё не гарантирует, что перед вами официальный продукт OpenAI. Исследователи из Huntress обнаружили кампанию, в которой злоумышленники создали пользовательский GPT «Plus 5.6» и через него заманивали людей на сайт с якобы проверкой безопасности.

Название имитировало обозначение модели, а страница действительно находилась на ChatGPT.com.

В некоторых расследованных случаях пользователи попадали туда из рекламного результата Google по запросу «ChatGPT». Доверенный домен и верхняя строчка поиска — убедительная упаковка.

На обращения бот выдавал практически одинаковый ответ: основной сервис якобы испытывает проблемы, поэтому нужно перейти на резервный домен. Ссылка вела на Google Sites, где посетителя встречала поддельная проверка Cloudflare.


Дальше включался ClickFix: человеку предлагали скопировать команду и выполнить её в Windows. Никакой проверки, запуск начинал многоэтапное заражение трояном удалённого доступа. Вредонос позволяет злоумышленнику управлять компьютером, просматривать файлы и экран, использовать камеру и микрофон.

Huntress расследовала не менее 40 инцидентов, связанных с конкретным сайтом этой кампании. При этом только для двух заражений подтверждён вход через вредоносный GPT.

После обращения исследователей первый GPT удалили 25 сентября. Однако уже 27 сентября Huntress обнаружила другой, связанный с той же кампанией.

Главная уловка — доверие к площадке. Пользовательский бот на официальном сайте остаётся контентом стороннего автора.

RSS: Новости на портале Anti-Malware.ru