



ИИ может узнать ПИН-код банковской карты даже при закрытой панели ATM

ИИ может узнать ПИН-код банковской карты даже при закрытой панели ATM

ИИ может узнать ПИН-код банковской карты даже при закрытой панели ATM

Исследователи в области кибербезопасности показали, как алгоритм машинного обучения может угадать ПИН-код банковской карты, даже если жертва закрывает рукой панель ввода. Узнать заветные четыре цифры получилось в 41% попыток.

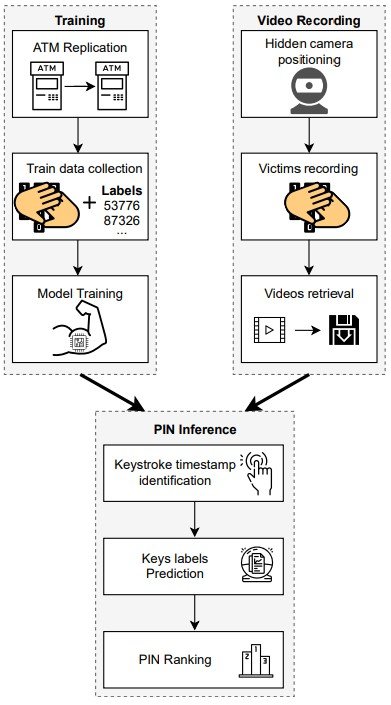
Этот вектор атаки предполагает, что злоумышленникам сначала придётся создать точную копию атакуемого банкомата. Это важно, поскольку алгоритм будет учитывать расстояние между кнопками.

После этого преступники должны пустить в ход машинное обучение и научить алгоритм распознавать нажатия клавиш. Тренироваться можно по видеозаписям, на которых реальные клиенты банков вводят свои коды.


В рамках эксперимента специалисты собрали (PDF) 5800 видеозаписей, на которых 58 разных граждан вводили ПИН-коды от своих банковских карт. Параллельно Xeon E5-2670 с 128 ГБ оперативной памяти и три Tesla K20m с 5 ГБ оперативной памяти запускали ИИ-модель.

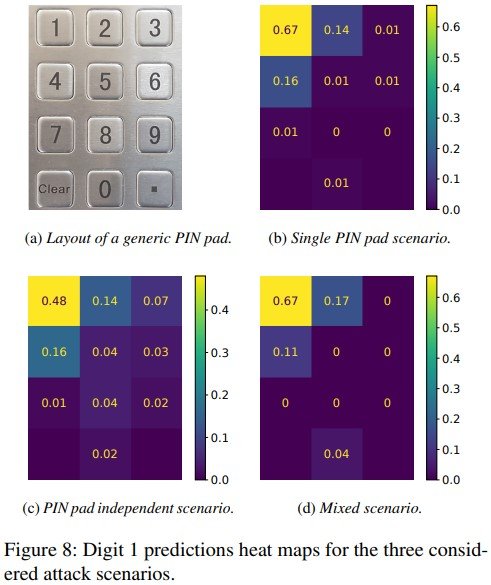
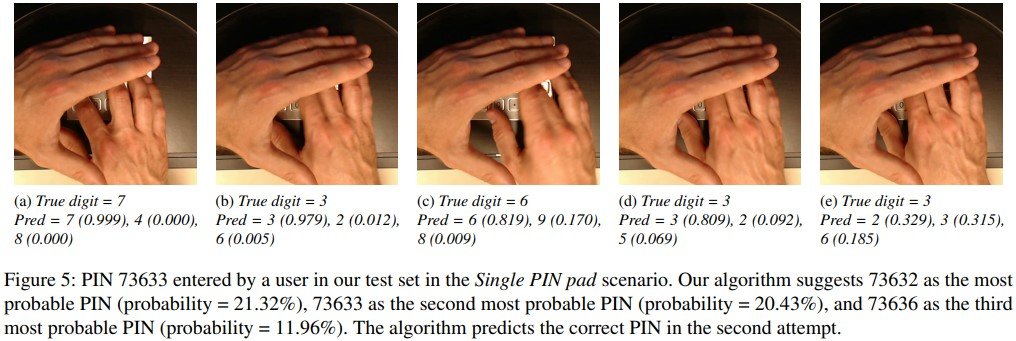
Используя три попытки ввода, что предусматривает каждый банкомат, исследователи смогли распознать 4-значный ПИН-код в 41% случаев. Само собой, расположение камеры играло ключевую роль в вычислении кодов, поскольку надо было учитывать как праворуких пользователей, так и левшей.

Если камера могла записывать аудио, модель экспертов также отмечала звучание каждой клавиши, что повышало шансы успешно угадать ПИН-код.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru