



Хакеры выставили на продажу 60 Гбайт данных, украденных у Acer

Хакеры выставили на продажу 60 Гбайт данных, украденных у Acer

Хакеры выставили на продажу 60 Гбайт данных, украденных у Acer

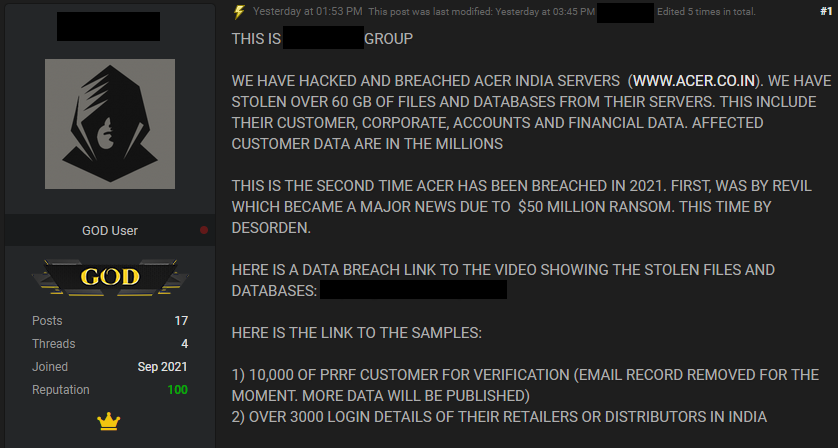
На форуме RAID, который вымогатели используют для запугивания жертв и продажи краденых данных, появилось сообщение о взломе индийских серверов Acer. Хакеры утверждают, что украли у крупнейшего производителя компьютеров 60 Гбайт данных, в том числе клиентские базы, учетки ритейлеров и дистрибьюторов, а также финансовую информацию.

В комментарии для прессы представитель Acer подтвердил факт взлома, уточнив, что под атаку попал их сервис гарантийного и постгарантийного обслуживания в Индии. В компании запустили расследование, произвели полный скан всех систем и начали оповещать затронутых клиентов.

Уведомления об инциденте разосланы также в местные правоохранительные органы и CERT. Деловые операции вендора не пострадали, перебоев в рабочих процессах тоже не замечено.

В своем сообщении на форуме хакеры привели ссылки на видео украденных файлов, а также на два набора данных для проверки: клиентскую базу и список логинов и паролей посредников Acer в Индии. Репортер The Record пишет, что им удалось удостовериться в подлинности некоторых слитых данных.


Это уже вторая утечка у тайваньского техногиганта в этом году. Весной злоумышленники запустили в сеть Acer шифровальщика и украли внутреннюю информацию, которую потом выложили на своем сайте.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru