



Фейковые свидания в рунете приносят мошенникам миллионы

Фейковые свидания в рунете приносят мошенникам миллионы

Фейковые свидания в рунете приносят мошенникам миллионы

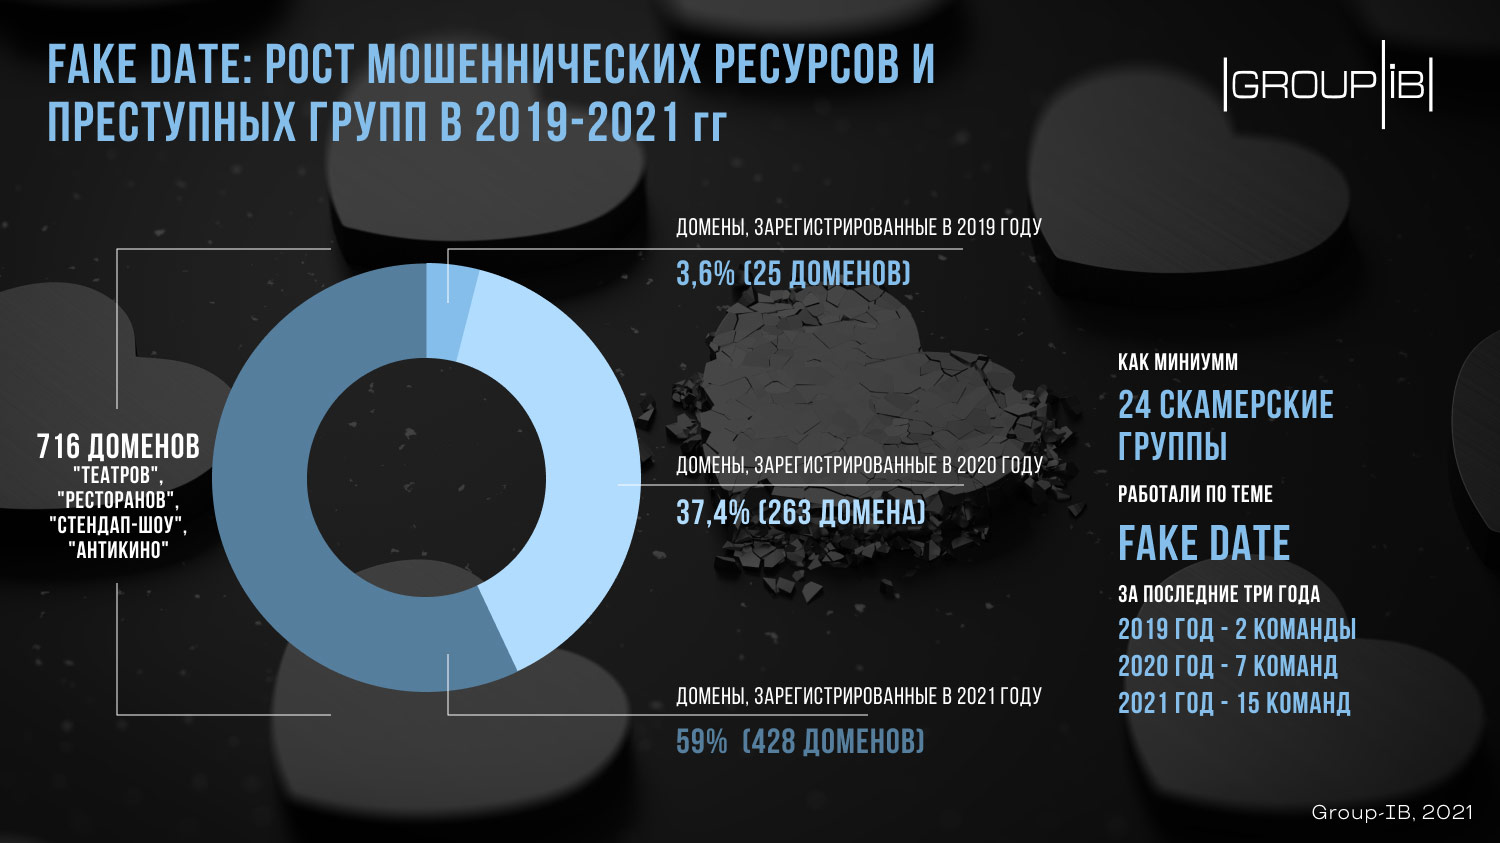
За три года Group-IB выявила более 700 доменов, которые мошенники используют для отъема денег, приглашая своих жертв на свидание в театр, на стендап-шоу или в ресторан. В России по схеме Fake Date работают как минимум два десятка преступных групп; одна из них за год заработала обманом более 18 млн рублей, проведя свыше 7 тыс. транзакций.

Сценарий Fake Date во всех случаях примерно одинаков. Лжедевушка знакомится в Tinder, Badoo или иной соцсети с мужчиной, быстро переводит диалог в мессенджер (Telegram) и приглашает его на свидание. При этом она сообщает, что у нее есть билет на спектакль или интересное ток-шоу, и предлагает выкупить соседнее место, используя ее QR-код. Пройдя по указанной ссылке, жертва производит оплату — и теряет контакт со своей «возлюбленной».

Первые случаи применения Fake Date в России наблюдатели из Group-IB зафиксировали в 2018 году. С тех пор количество поддельных сайтов, задействованных в этой схеме, значительно увеличилось, как и число ОПГ, промышляющих таким разводом.


В этом году самым популярным местом свидания, куда заманивают романтиков, оказались театры и стендап-шоу (60% поддельных сайтов). На долю ресторанов, спа-клубов и кальянных совокупно пришлось 35% имитаций, созданных мошенниками.

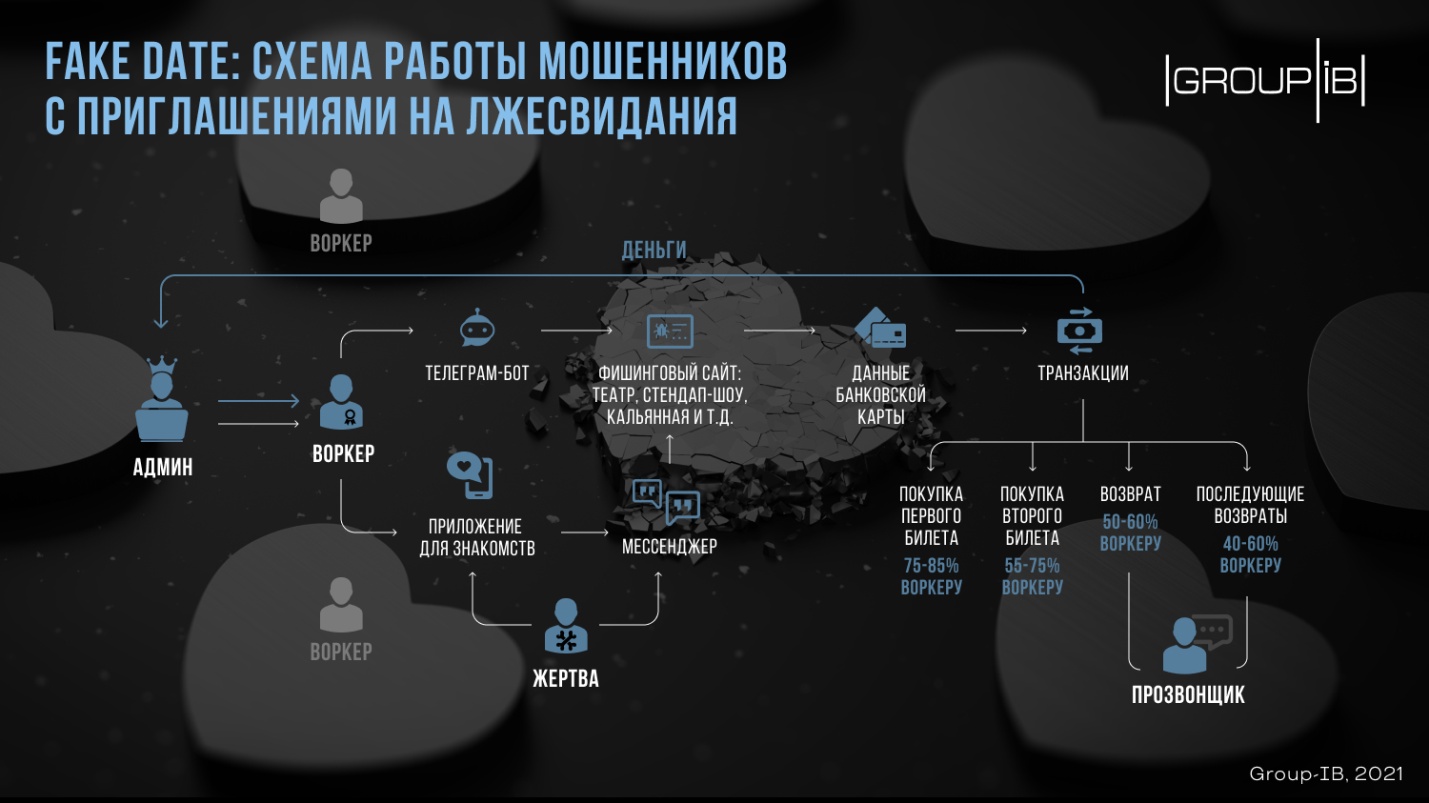
«Работая по схеме Fake Date, мошенники, как правило, предварительно пытаются узнать интересы своего собеседника, составить его психологически портрет и, исходя из этого, предлагают ту или иную наживку, в том числе исходя из платежеспособности жертвы, — рассказывает замглавы департамента CERT-GIB Ярослав Каргалев. — Исследуя эту схему, мы встречались с самыми различными ее модификациями. В некоторых из них жертве приходилось платить трижды: за свой билет, за билет для «подружки» и при попытке оформления возврата».

В ходе исследования были обнаружены признаки родства Fake Date с другой мошеннической схемой, «Мамонт». Онлайн-ресурсы, используемые аферистами, зачастую одинаковы, сайты иногда регистрируют все те же лица. Иерархия в группе, организация работы — даже сленг — в обоих случаях поразительно схожи.


Действия рядовых участников ОПГ (воркеров) координируются через Telegram, там же в отдельном канале они могут вести учет выплат и общаться с коллегами. С потенциальными жертвами воркеры беседуют обычно с помощью чат-ботов, но могут использовать также аудио- или видеозапись.

Подпишитесь на новости

Новые критические патчи PHP выйдут 19 ноября: что стоит проверить заранее

Команда PHP анонсировала новые патчи для всех поддерживаемых версий интерпретатора. Выпуск запланирован на 19 ноября, с 17:00 до 17:30 мск. Среди закрытых уязвимостей есть критические, однако для их эксплуатации требуются нестандартные настройки или необычное окружение.

Об этом разработчики сообщили в официальном уведомлении PHP. Номера исправленных версий и технические подробности опубликуют вместе с релизами.

В Aikido ожидают, что обновления закроют CVE-2026-115560 — уязвимость, допускающую удалённое выполнение кода через механизм отслеживания загрузки файлов. О ней команда PHP предупредила 23 октября, вскоре после экстренного исправления двух ошибок PHP2Shell.

Для эксплуатации CVE-2026-115560 необходимо специфическое сочетание настроек: сервер использует формат сессий php_binary или php_serialize, а приложение переключает его на php перед вызовом session_start(). При этом отслеживание загрузки файлов должно оставаться включённым.

До исправления разработчики рекомендуют для затронутых конфигураций установить session.upload_progress.enabled=0 на уровне сервера и перезапустить все рабочие процессы PHP. Изменять параметр внутри приложения недостаточно: обработка загрузки начинается до выполнения его кода.

Приложения, которые не меняют формат сессий во время работы, могут оставить эту функцию включённой. Если её отключили ещё в октябре, команда PHP рекомендует пока сохранить ограничение.

RSS: Новости на портале Anti-Malware.ru