



Фейковые свидания в рунете приносят мошенникам миллионы

Фейковые свидания в рунете приносят мошенникам миллионы

Фейковые свидания в рунете приносят мошенникам миллионы

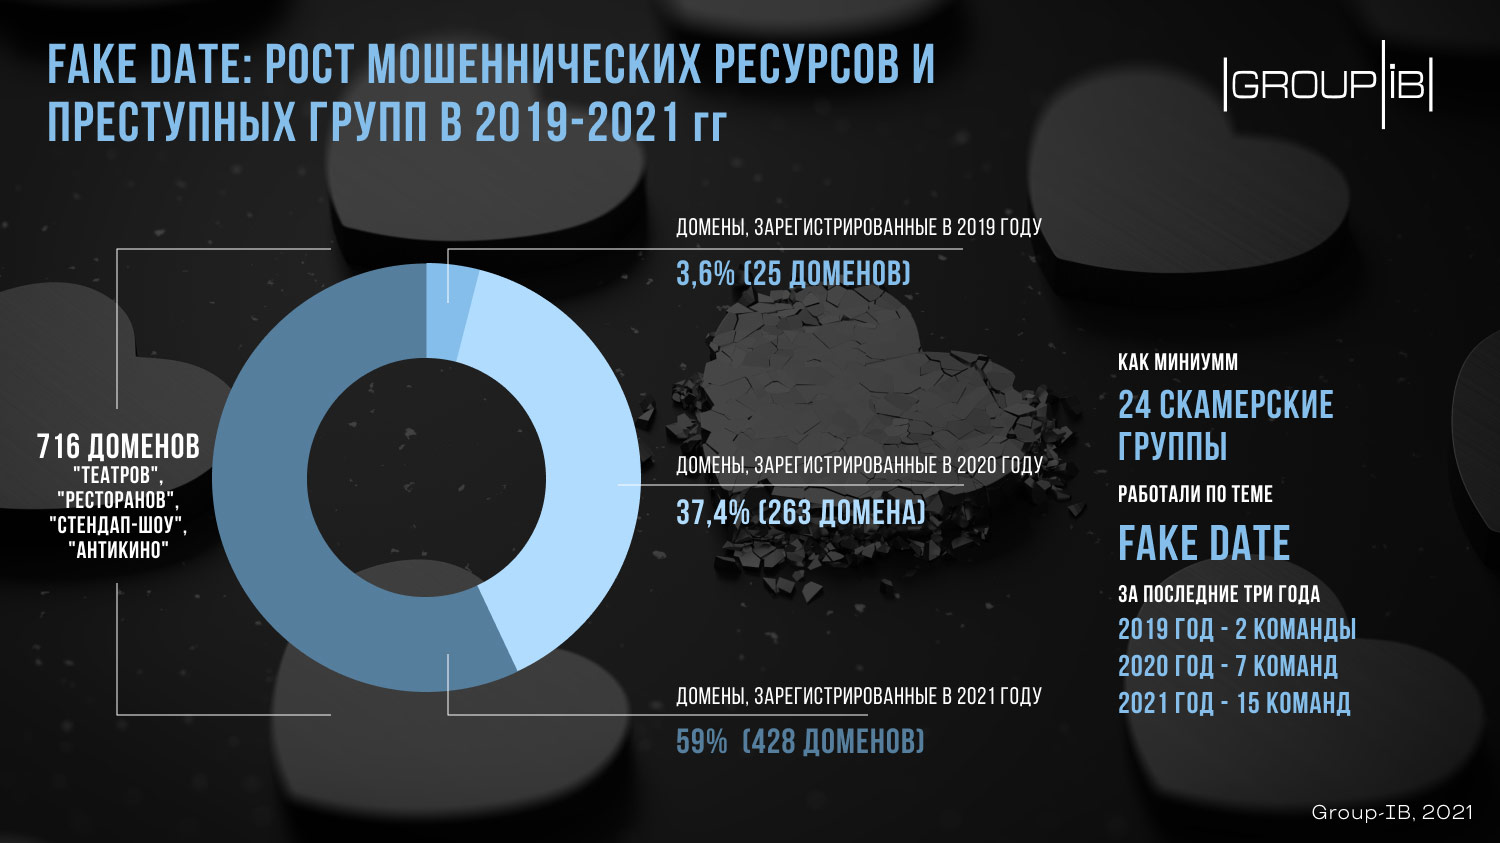
За три года Group-IB выявила более 700 доменов, которые мошенники используют для отъема денег, приглашая своих жертв на свидание в театр, на стендап-шоу или в ресторан. В России по схеме Fake Date работают как минимум два десятка преступных групп; одна из них за год заработала обманом более 18 млн рублей, проведя свыше 7 тыс. транзакций.

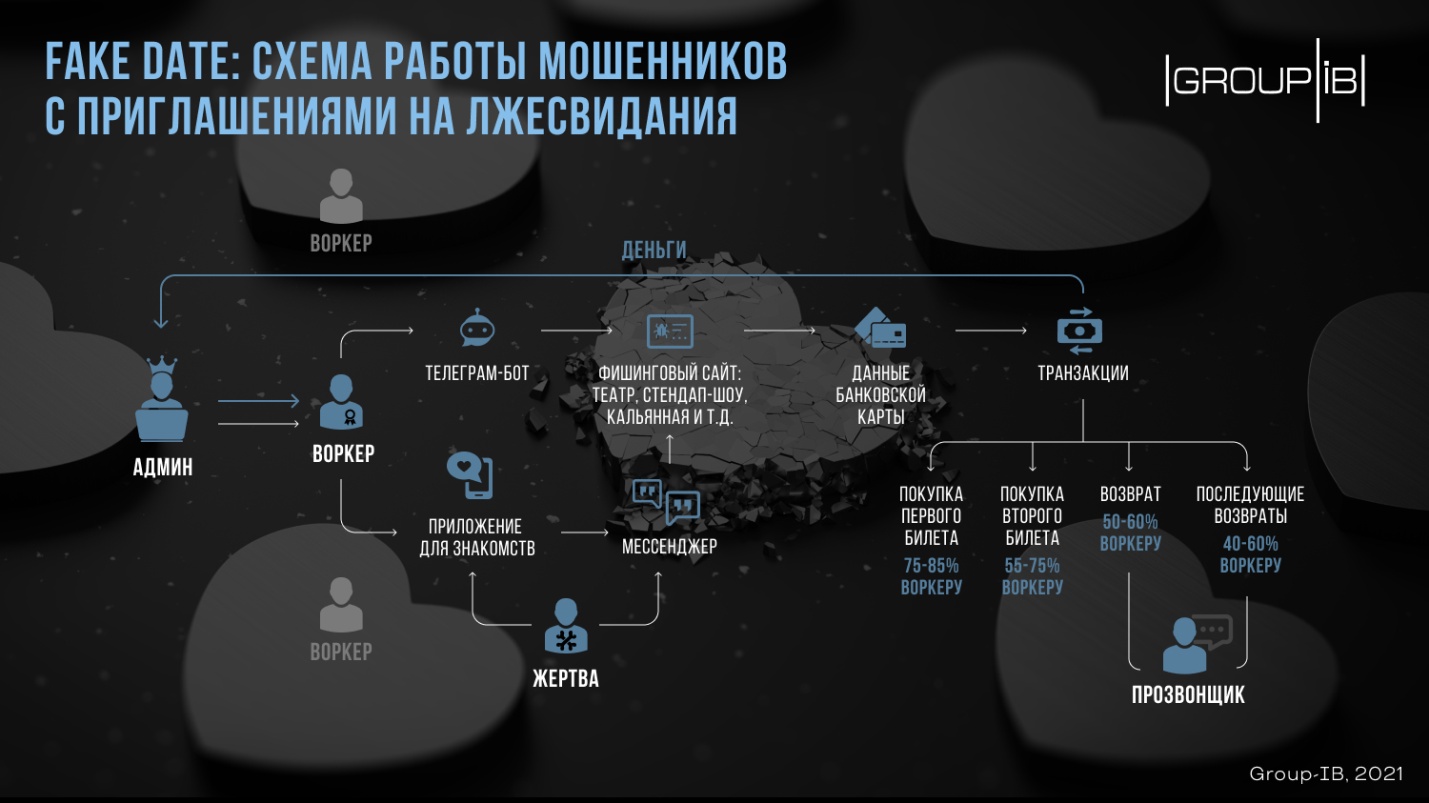
Сценарий Fake Date во всех случаях примерно одинаков. Лжедевушка знакомится в Tinder, Badoo или иной соцсети с мужчиной, быстро переводит диалог в мессенджер (Telegram) и приглашает его на свидание. При этом она сообщает, что у нее есть билет на спектакль или интересное ток-шоу, и предлагает выкупить соседнее место, используя ее QR-код. Пройдя по указанной ссылке, жертва производит оплату — и теряет контакт со своей «возлюбленной».

Первые случаи применения Fake Date в России наблюдатели из Group-IB зафиксировали в 2018 году. С тех пор количество поддельных сайтов, задействованных в этой схеме, значительно увеличилось, как и число ОПГ, промышляющих таким разводом.


В этом году самым популярным местом свидания, куда заманивают романтиков, оказались театры и стендап-шоу (60% поддельных сайтов). На долю ресторанов, спа-клубов и кальянных совокупно пришлось 35% имитаций, созданных мошенниками.

«Работая по схеме Fake Date, мошенники, как правило, предварительно пытаются узнать интересы своего собеседника, составить его психологически портрет и, исходя из этого, предлагают ту или иную наживку, в том числе исходя из платежеспособности жертвы, — рассказывает замглавы департамента CERT-GIB Ярослав Каргалев. — Исследуя эту схему, мы встречались с самыми различными ее модификациями. В некоторых из них жертве приходилось платить трижды: за свой билет, за билет для «подружки» и при попытке оформления возврата».

В ходе исследования были обнаружены признаки родства Fake Date с другой мошеннической схемой, «Мамонт». Онлайн-ресурсы, используемые аферистами, зачастую одинаковы, сайты иногда регистрируют все те же лица. Иерархия в группе, организация работы — даже сленг — в обоих случаях поразительно схожи.


Действия рядовых участников ОПГ (воркеров) координируются через Telegram, там же в отдельном канале они могут вести учет выплат и общаться с коллегами. С потенциальными жертвами воркеры беседуют обычно с помощью чат-ботов, но могут использовать также аудио- или видеозапись.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru