



Обновлённый криптомайнер атакует Huawei Cloud и других облачных провайдеров

Обновлённый криптомайнер атакует Huawei Cloud и других облачных провайдеров

Обновлённый криптомайнер атакует Huawei Cloud и других облачных провайдеров

Версия вредоносного криптомайнера, которая в 2020 году атаковала контейнеры Docker, теперь переключилась на облачные сервисы вроде Huawei Cloud. О новых кампаниях операторов майнера рассказали специалисты Trend Micro.

Обнаруженные недавно образцы вредоносной программы заточены под атаки исключительно на облачные среды. Более того, майнер теперь избавляется от других скриптов для криптоджекинга, если таковые присутствуют в заражённой системе.

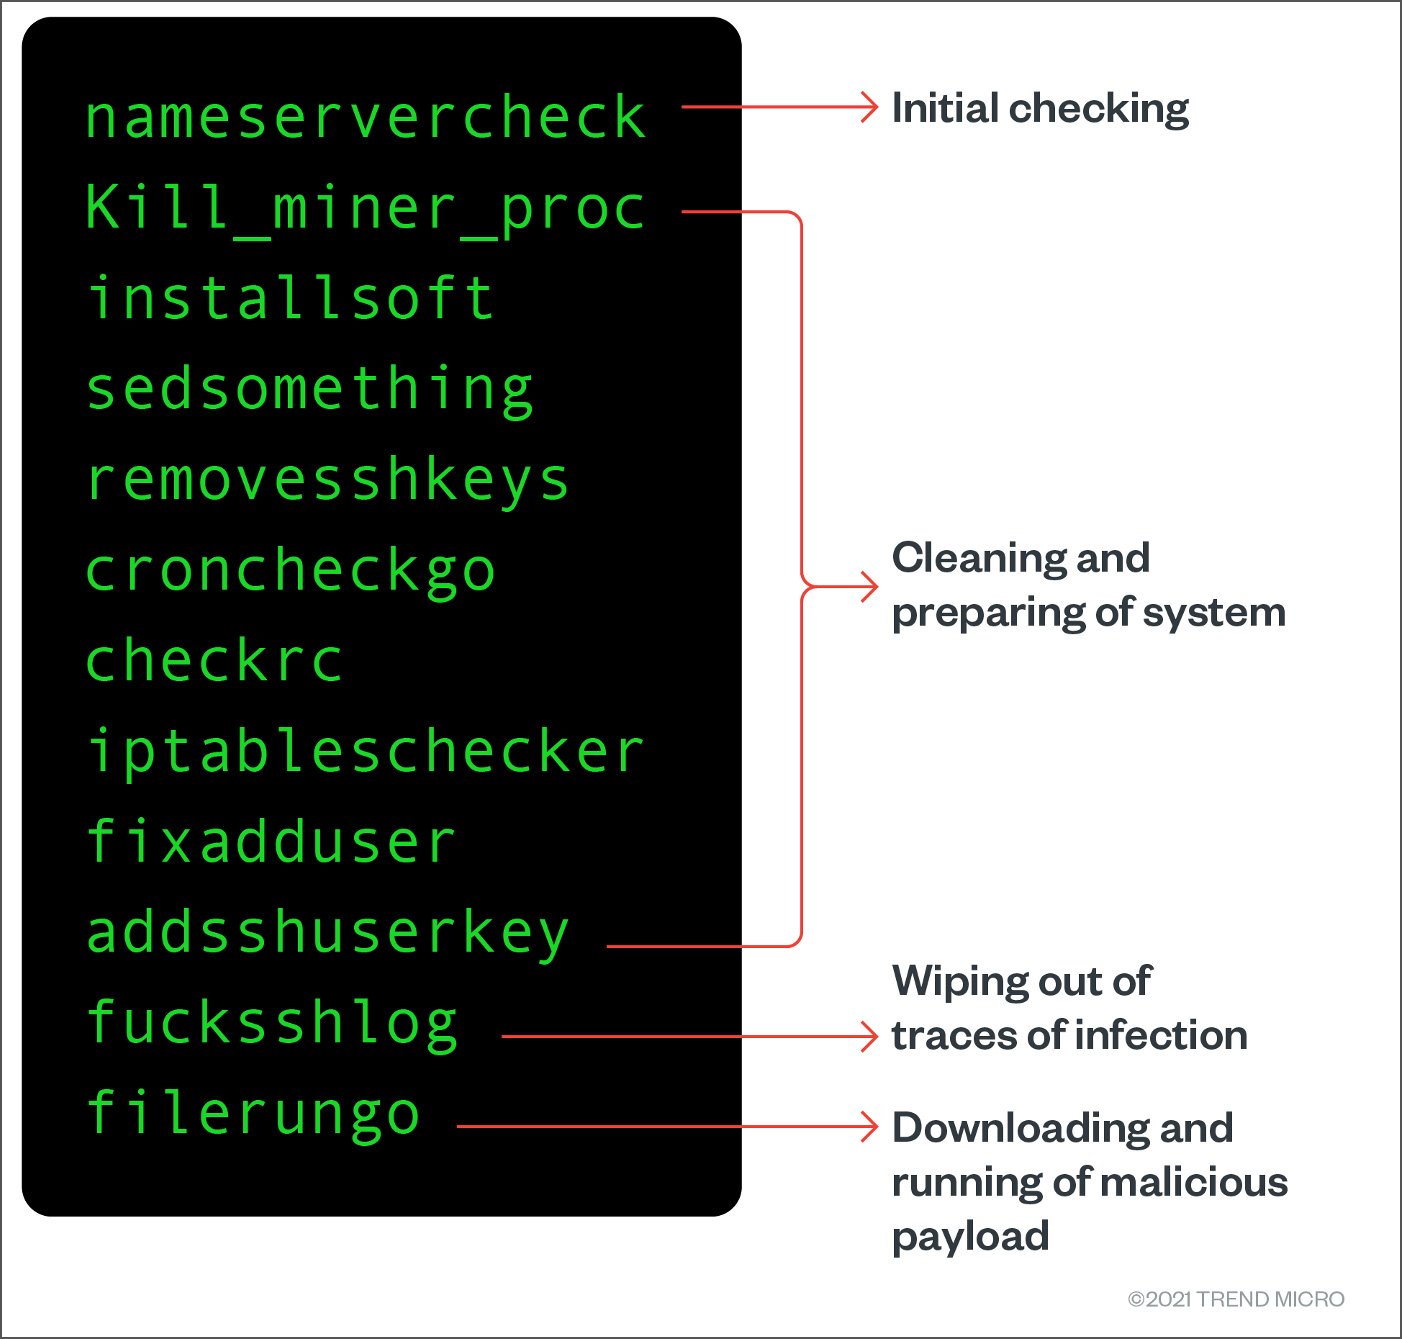
Попав в систему Linux, новые семплы вредоносного криптовалютного майнера начинают свою работу с проверки и удаления пользователей, которых создали аналогичные кампании конкурентов.


После этого, само собой, вредонос добавляет собственных пользователей, что является практически неотъемлемой частью любой операции криптоджекинга. Эти юзеры могут использовать sudo и получают root-доступ к устройству.

Для закрепления в системе злоумышленники используют собственный ключ ssh-RSA, что позволяет им менять файл конфигурации, отвечающий за права пользователей. Это значит, что конкуренты не смогут получить полный контроль над уже скомпрометированным девайсом.

Далее атакующие устанавливают прокси-сервис Tor, чтобы спрятать обмен информацией от различных сканеров. Как отметили специалисты Trend Micro, используемые злоумышленниками бинарники обфусцируются и упаковываются UPX.

Как правило, этот вредоносный майнер проникает в систему благодаря одному из следующих условий:

  • Слабые пароли SSH.
  • Уязвимость в  Oracle WebLogic Server (CVE-2020-14882).
  • Несанкционированный доступ или слабые пароли Redis.
  • Несанкционированный доступ или слабые пароли PostgreSQL.
  • Слабые пароли SQLServer.
  • Несанкционированный доступ или слабые пароли MongoDB.
  • Слабый пароль FTP.
Подпишитесь на новости

RuStore обошёл Google Play по популярности оплаты игр в России

За играми российские пользователи Android всё ещё часто идут в Google Play, а платить предпочитают через RuStore. Среди опрошенных покупателей мобильных игр 50% использовали российский магазин, 46% — Google Play. Основным каналом оплаты их назвали 32% и 23% соответственно.

Такие результаты опубликовало агентство TelecomDaily. В онлайн-опросе 14–24 октября участвовали 2000 совершеннолетних владельцев Android-смартфонов.

При этом по установке и обновлению приложений Google Play сохраняет преимущество: им пользуются 87% респондентов, RuStore — 82%. Магазины могут спокойно соседствовать на одном устройстве.

Платящий игрок, по оценке исследователей, расходует около 1000 рублей в месяц и совершает в среднем 2,6 покупки. Средняя сумма последней покупки составила 710 рублей, медианная — 500 рублей. Чаще всего деньги уходят на подписки и премиум-доступ, покупку игр и внутриигровых предметов.

Самым популярным способом оплаты приложений стала СБП: её использовали около 70% плательщиков. Банковские карты назвали 51%.

Объявлять RuStore победителем всего рынка, само собой, рано но в борьбе за привычку оплачивать российская площадка уже выглядит убедительно.

RSS: Новости на портале Anti-Malware.ru