



Обновлённый криптомайнер атакует Huawei Cloud и других облачных провайдеров

Обновлённый криптомайнер атакует Huawei Cloud и других облачных провайдеров

Обновлённый криптомайнер атакует Huawei Cloud и других облачных провайдеров

Версия вредоносного криптомайнера, которая в 2020 году атаковала контейнеры Docker, теперь переключилась на облачные сервисы вроде Huawei Cloud. О новых кампаниях операторов майнера рассказали специалисты Trend Micro.

Обнаруженные недавно образцы вредоносной программы заточены под атаки исключительно на облачные среды. Более того, майнер теперь избавляется от других скриптов для криптоджекинга, если таковые присутствуют в заражённой системе.

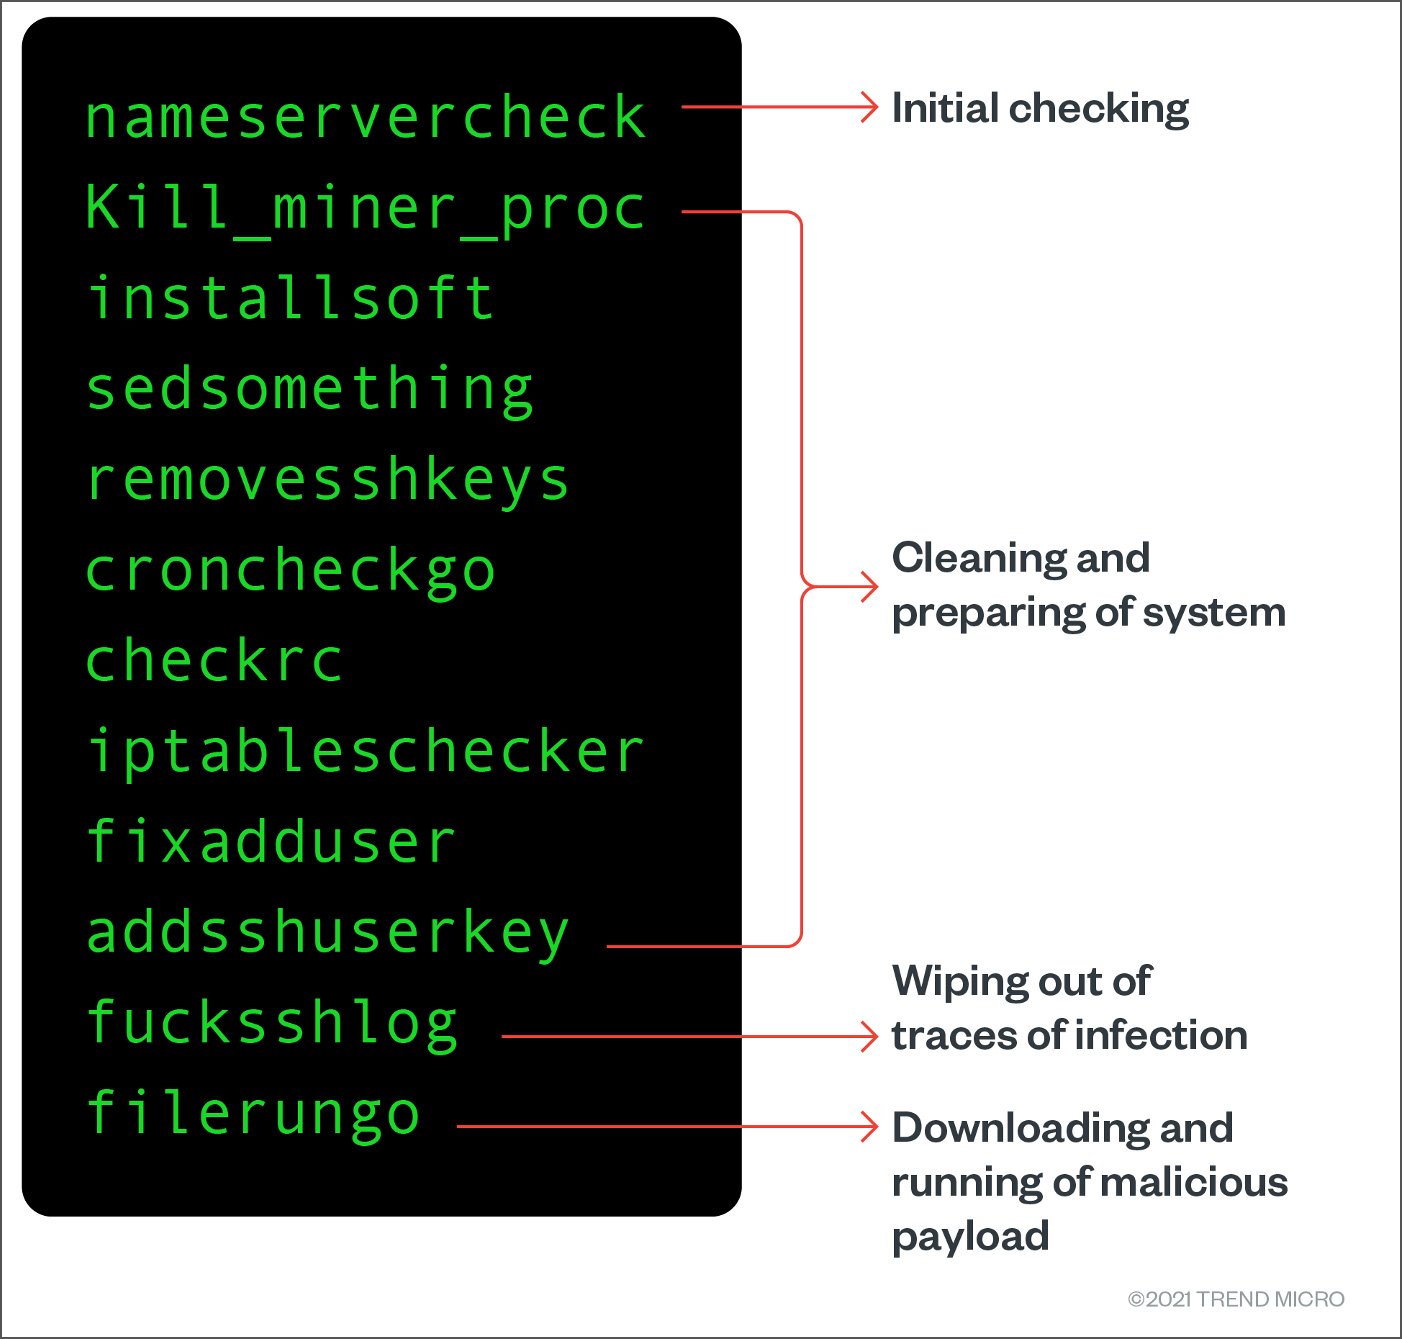
Попав в систему Linux, новые семплы вредоносного криптовалютного майнера начинают свою работу с проверки и удаления пользователей, которых создали аналогичные кампании конкурентов.


После этого, само собой, вредонос добавляет собственных пользователей, что является практически неотъемлемой частью любой операции криптоджекинга. Эти юзеры могут использовать sudo и получают root-доступ к устройству.

Для закрепления в системе злоумышленники используют собственный ключ ssh-RSA, что позволяет им менять файл конфигурации, отвечающий за права пользователей. Это значит, что конкуренты не смогут получить полный контроль над уже скомпрометированным девайсом.

Далее атакующие устанавливают прокси-сервис Tor, чтобы спрятать обмен информацией от различных сканеров. Как отметили специалисты Trend Micro, используемые злоумышленниками бинарники обфусцируются и упаковываются UPX.

Как правило, этот вредоносный майнер проникает в систему благодаря одному из следующих условий:

  • Слабые пароли SSH.
  • Уязвимость в  Oracle WebLogic Server (CVE-2020-14882).
  • Несанкционированный доступ или слабые пароли Redis.
  • Несанкционированный доступ или слабые пароли PostgreSQL.
  • Слабые пароли SQLServer.
  • Несанкционированный доступ или слабые пароли MongoDB.
  • Слабый пароль FTP.
Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru