



Пароли к базам данных Sky.com целый месяц находились в открытом доступе

Пароли к базам данных Sky.com целый месяц находились в открытом доступе

Пароли к базам данных Sky.com целый месяц находились в открытом доступе

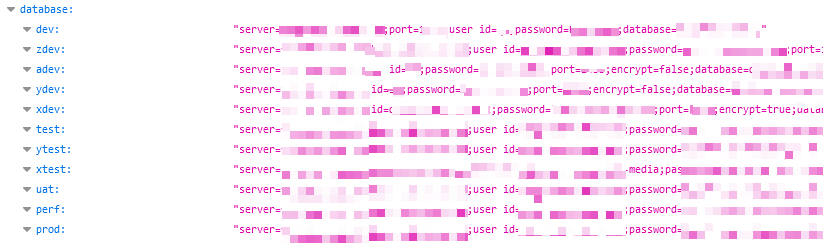
Из-за неправильной настройки сервера в домене Sky.com в общий доступ попал конфигурационный файл, содержащий нешифрованные пароли к множеству производственных баз данных. Поисковая система проиндексировала этот объект 7 сентября, ошибка была обнаружена и исправлена 8 октября.

По словам исследователей из CyberNews, их находка похожа на основной файл конфигурации веб-приложения, размещенного в поддомене, который использует дизайнерская студия UpLift Media — детище Sky, крупнейшего оператора платного телевидения в Западной Европе.

Соответствующая ссылка месяц назад всплыла в результатах неназванной поисковой системы для IoT. Согласно политике поисковика, грозящие утечкой URL в течение месяца отображаются только доверенным пользователям.

В попашем в паблик файле баг-хантеры в числе прочего обнаружили учетные данные для доступа к рабочим базам данных (в том числе пароли в открытом виде), а также IP-адреса и имена доменов, ассоциированные с конечным оборудованием разработчиков. Подобная информация позволяет злоумышленнику получить доступ к внутренним серверам компании, захватить контроль над сайтом или запустить зловреда в корпоративную сеть.

Когда исследователи сообщили в Sky об опасной находке, там быстро провели расследование и заблокировали доступ к засветившемуся конфигурационному файлу. Кто еще, кроме CyberNews, успел просмотреть его содержимое, сказать трудно.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru