



Firefox теперь отправляет Mozilla поисковые запросы и геолокацию

Firefox теперь отправляет Mozilla поисковые запросы и геолокацию

Firefox теперь отправляет Mozilla поисковые запросы и геолокацию

Браузер Firefox теперь отправляет чуть больше данных своему разработчику — компании Mozilla. Например, на серверы уходят введённые в адресную строку данные, информация о местоположении и многое другое.

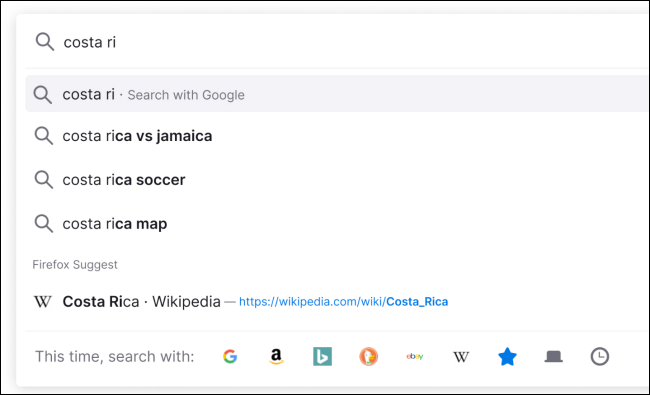
Такая функциональность появилась с введением Firefox Suggest в версии Firefox 93, которая вышла 5 октября 2021 года. Также благодаря Firefox Suggest пользователи теперь видят рекламу в поисковой строке.

«Firefox Suggest действует в качестве надёжного гида, который ведёт вас к лучшему и более релевантному веб-сёрфингу», — пишет сама Mozilla.

На деле же за такой формулировкой скрываются отправка и обработка вводимых пользователем данных. В результате любитель Firefox видит не предложенные Google дополнения к поисковым запросам, а информацию непосредственно от Firefox Suggest.


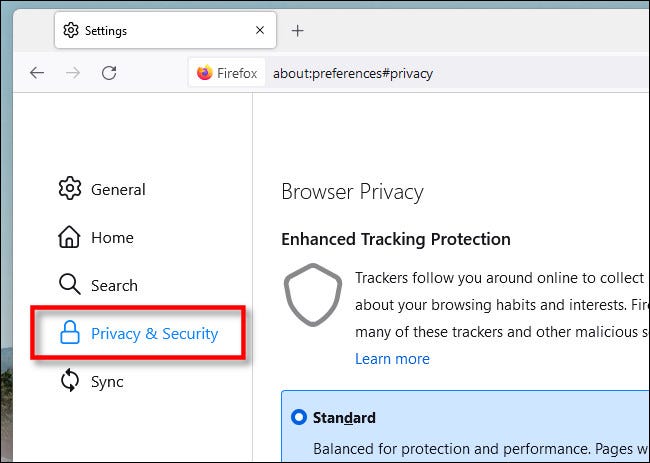
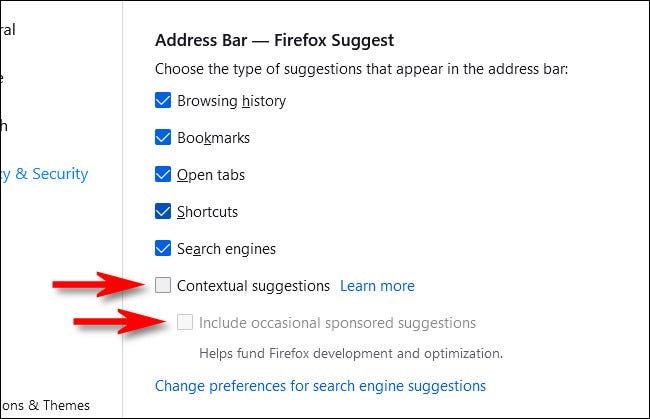
Издание How-To Geek недавно опубликовало инструкцию для тех, кто хочет отключить навязчивую рекламу от Mozilla. Чтобы вернуться к прежним настройкам, достаточно пройти в раздел «Приватность и безопасность» и выключить там «контекстные предложения».

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru