



FontOnLake: убойный коктейль из бэкдора с руткитом для Linux

FontOnLake: убойный коктейль из бэкдора с руткитом для Linux

FontOnLake: убойный коктейль из бэкдора с руткитом для Linux

Эксперты ESET предупреждают о растущей угрозе со стороны модульных Linux-зловредов, объединенных в семейство с кодовым именем FontOnLake. Набор вредоносных инструментов, включающий бэкдор и руткит режима ядра, находится в стадии активной разработки; создатели часто его апгрейдят, добавляя новые функции.

Судя по датам загрузки образцов FontOnLake на VirusTotal, этот профессионально исполненный тулкит впервые пустили в ход в мае этого года. Местоположение авторов находок и прописка C2-серверов вредоноса говорят о том, что круг интересов злоумышленников пока ограничен Юго-Восточной Азией.

Операторы FontOnLake (в Avast и Lacework Labs его идентифицируют как HCRootkit) прилагают все усилия, чтобы скрыть вредоносную активность. Атаки проводятся точечно; для загрузки основных модулей используются модификации стандартных утилит Linux. Каждой версии тулкита назначается свой командный сервер, в случае обнаружения его быстро заменяют; выбор портов для подключения к С2 необычен.

Выявленные компоненты FontOnLake исследователи разделили на три группы:

  • троянизированные приложения — легитимные бинарные коды, адаптированные под загрузку основных модулей зловреда, сбор данных и выполнение других вредоносных действий;
  • бэкдоры — написанные на C++ компоненты режима пользователя, обеспечивающие связь с оператором; могут также создавать, модифицировать и удалять файлы, работать как прокси, выполнять шелл-команды и Python-скрипты;
  • руткиты — основанные на opensource-проекте Suterusu компоненты режима ядра, обеспечивающие маскировку и постоянное присутствие в системе; могут также выполнять проброс портов и загружать обновления или резервные бэкдоры.  

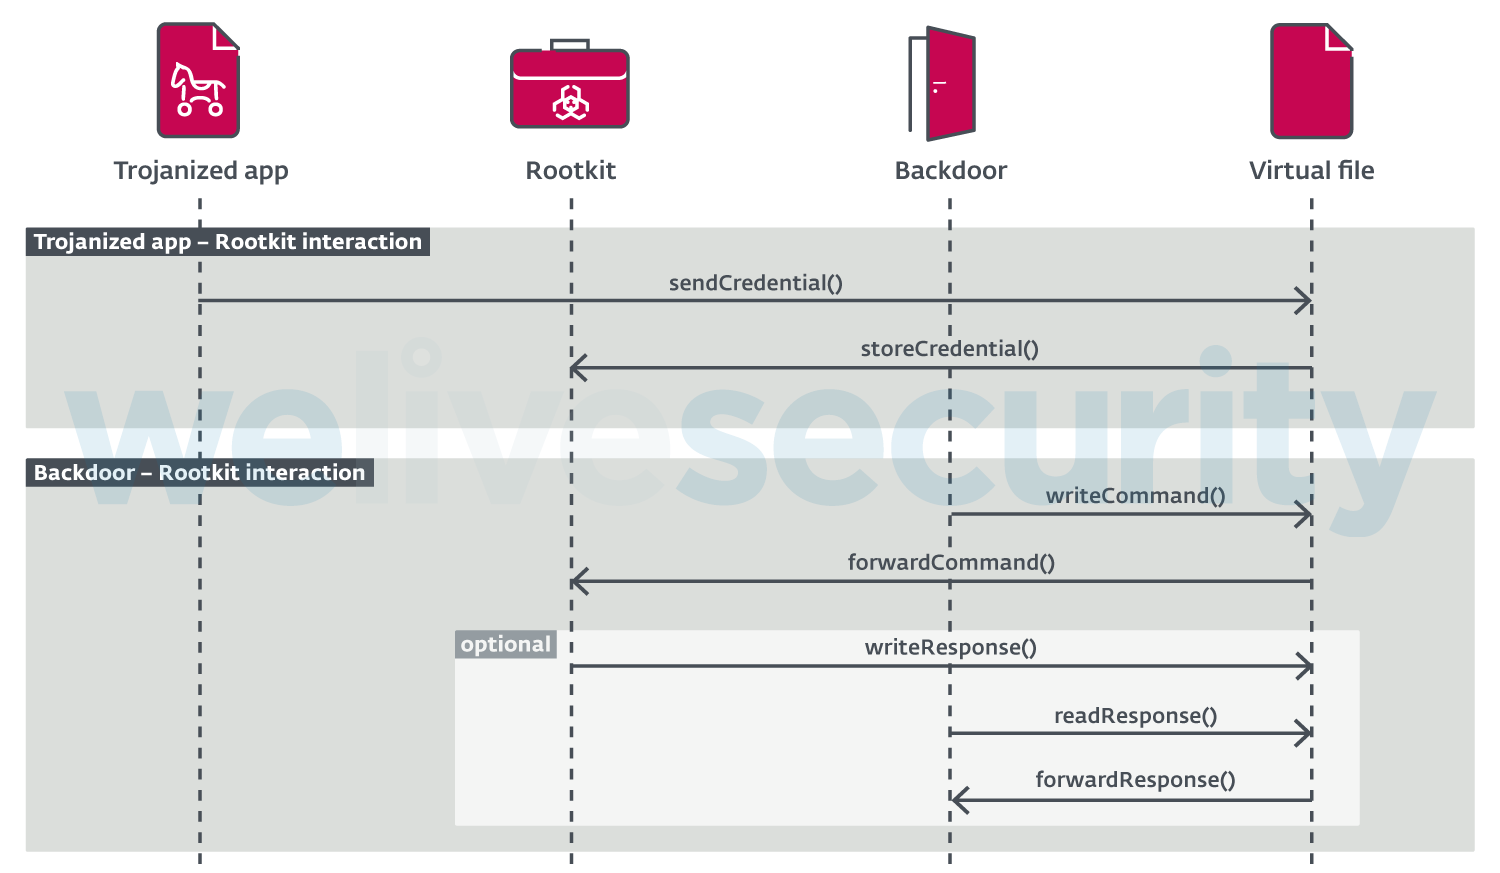
Все перечисленные компоненты взаимодействуют друг с другом через виртуальный файл, создаваемый руткитом. Чтение и запись в этот файл осуществляются по команде с C2-сервера.


Способ доставки FontOnLake на Linux-сервер установить не удалось. Конечная цель злоумышленников тоже пока неизвестна. С полнотекстовой версией отчета ESET можно ознакомиться на сайте компании (PDF).

Подпишитесь на новости

С декабря за возврат билета на поезд будут брать до 10% стоимости

Купить билет на всякий случай, а потом сдать перед поездкой станет дороже. С 1 декабря 2026 года сбор за возврат билетов на поезда дальнего следования будут рассчитывать по прогрессивной шкале: чем ближе отправление, тем выше процент.

Об изменениях сообщила «Пассажирская компания Сахалин». Решение принято ФАС, максимальный сбор составит 10% стоимости билета.

Размер сбора будет зависеть от срока возврата:

  • за 45 суток и более до отправления — 1%;
  • за 30-44 суток — 3%;
  • за 10-29 суток — 5%;
  • за 9 суток и менее — 10%.

Например, для билета стоимостью 5000 рублей сбор составит от 50 до 500 рублей. Передумали в последнюю неделю — платите по верхней ставке.

В РЖД объясняют нововведение борьбой с бронированиями про запас: пассажиры занимают места, а затем возвращают билеты непосредственно перед отправлением. Новая шкала должна стимулировать определяться с планами заранее.

Важная деталь: правила распространятся только на билеты, купленные с 1 декабря 2026 года. Для приобретённых до 30 ноября включительно сохранят прежний порядок, даже если возвращать их придётся уже после вступления изменений в силу.

RSS: Новости на портале Anti-Malware.ru