



Ботнет пять лет взламывал роутеры TP-Link и отправлял с них СМС

Ботнет пять лет взламывал роутеры TP-Link и отправлял с них СМС

Ботнет пять лет взламывал роутеры TP-Link и отправлял с них СМС

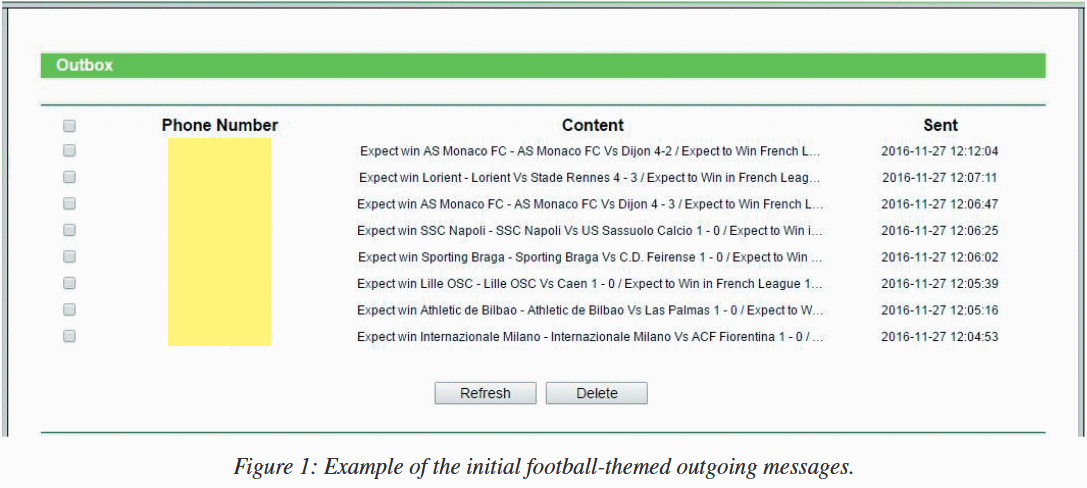
Киберпреступники как минимум с 2016 года взламывали маршрутизаторы TP-Link, чтобы объединить эти устройства в ботнет. Встроенная функция отправки СМС-сообщений помогла злоумышленникам организовать сервис по отправке текстовых сообщений (Messaging-as-a-Service).

Фактически пять лет заражённые роутеры вполне спокойно отравляли коды верификации, а также зашифрованные сообщения, до смысла которых ещё только предстоит добраться.


О действиях ботнета специалист Acronis Роберт Ньюмэн и сотрудник Search-Lab Гергей Еберхант рассказали вчера на конференции Virus Bulletin 2021. По словам Ньюмэна, он впервые начал наблюдать за ботнетом в мае 2018 года.

Тогда эксперта попросили провести расследование взлома маршрутизаторов, из-за которых владельцам приходили огромные счета за сотовую связь. Львиную долю непонятных расходов составляли СМС-сообщения, для отправки которых использовалась вставленная в устройства СИМ-карта.

Ньюмэн потратил три года на тщательное исследование активности злоумышленников, что привело к открытию ботнета. Для этого потребовалось изучить логи многих жертв и опросить их. В итоге эксперту удалось выяснить, как именно киберпреступники взламывали роутеры. Оказалось, что атакующие задействовали уязвимость, обнаруженную ещё в 2015 году. Она позволяла получить доступ к файлам, хранящимся в маршрутизаторе.

Ньюмэну удалось воспроизвести эксплойт, с помощью которого преступники проникали на устройства. Баг отлично подошёл для того, чтобы получить доступ к LTE-функциям. В итоге специалист смог «отравлять СМС-сообщения, считывать данные из входящих и исходящих посланий и модифицировать настройки времени LAN».

Уязвимыми устройствами оказались маршрутизаторы серии TP-Link MR6400. Несмотря на то что в последних версиях прошивки от этой уязвимости не осталось и следа, тысячи уязвимых роутеров всё ещё спокойно работали. Более того, многие остаются непропатченными и по сей день.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru