



Ботнет пять лет взламывал роутеры TP-Link и отправлял с них СМС

Ботнет пять лет взламывал роутеры TP-Link и отправлял с них СМС

Ботнет пять лет взламывал роутеры TP-Link и отправлял с них СМС

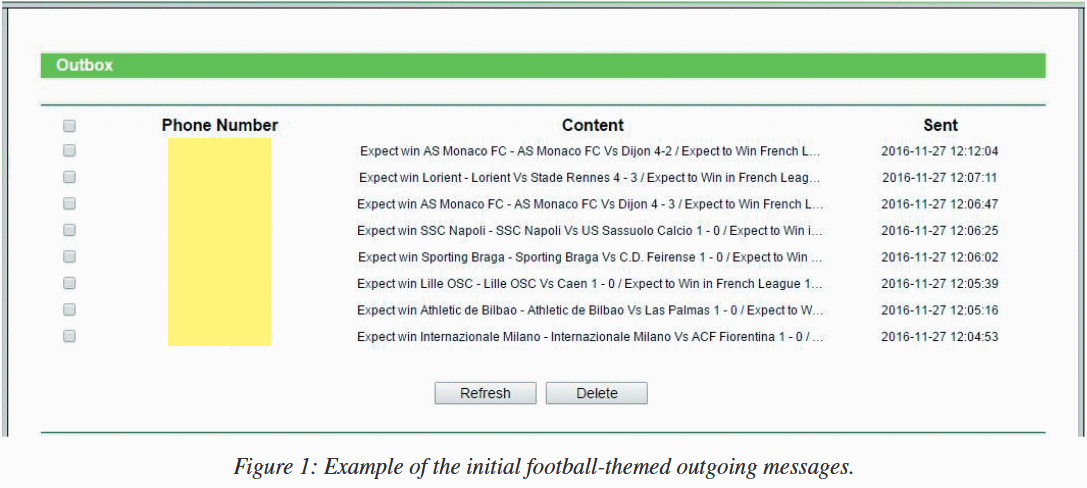
Киберпреступники как минимум с 2016 года взламывали маршрутизаторы TP-Link, чтобы объединить эти устройства в ботнет. Встроенная функция отправки СМС-сообщений помогла злоумышленникам организовать сервис по отправке текстовых сообщений (Messaging-as-a-Service).

Фактически пять лет заражённые роутеры вполне спокойно отравляли коды верификации, а также зашифрованные сообщения, до смысла которых ещё только предстоит добраться.


О действиях ботнета специалист Acronis Роберт Ньюмэн и сотрудник Search-Lab Гергей Еберхант рассказали вчера на конференции Virus Bulletin 2021. По словам Ньюмэна, он впервые начал наблюдать за ботнетом в мае 2018 года.

Тогда эксперта попросили провести расследование взлома маршрутизаторов, из-за которых владельцам приходили огромные счета за сотовую связь. Львиную долю непонятных расходов составляли СМС-сообщения, для отправки которых использовалась вставленная в устройства СИМ-карта.

Ньюмэн потратил три года на тщательное исследование активности злоумышленников, что привело к открытию ботнета. Для этого потребовалось изучить логи многих жертв и опросить их. В итоге эксперту удалось выяснить, как именно киберпреступники взламывали роутеры. Оказалось, что атакующие задействовали уязвимость, обнаруженную ещё в 2015 году. Она позволяла получить доступ к файлам, хранящимся в маршрутизаторе.

Ньюмэну удалось воспроизвести эксплойт, с помощью которого преступники проникали на устройства. Баг отлично подошёл для того, чтобы получить доступ к LTE-функциям. В итоге специалист смог «отравлять СМС-сообщения, считывать данные из входящих и исходящих посланий и модифицировать настройки времени LAN».

Уязвимыми устройствами оказались маршрутизаторы серии TP-Link MR6400. Несмотря на то что в последних версиях прошивки от этой уязвимости не осталось и следа, тысячи уязвимых роутеров всё ещё спокойно работали. Более того, многие остаются непропатченными и по сей день.

Подпишитесь на новости

Гособлако недогрузили на 2,7 млрд рублей, Минцифры объяснило причины

На ресурсы «Гособлака», не достигавшие целевой загрузки, потратили 2,7 млрд рублей. Такой вывод сделала Счётная палата после проверки работы платформы в 2023-2026 годах. В отдельных случаях мощности были загружены менее чем наполовину.

Как пишут «Ведомости», ознакомившиеся с отчётом аудиторов, один из примеров — виртуальная оперативная память в тестовой среде Социального фонда.

Её загрузка большую часть исследованного периода оставалась ниже установленного порога в 80%.

Минцифры возражает: низкая загрузка ещё не означает, что ресурсы бесполезны. Мощности резервируют для отказоустойчивости, нагрузка меняется из-за сезонности и разработки систем. Убрать запас — значит рисковать сбоями при её резком росте.

В отчёте есть и другая претензия: Минцифры предъявило «Ростелекому» неустойки на 1,35 млрд рублей. Замечания касались доступности систем, сведений о соисполнителях и отчётности об использовании ресурсов. Поставщик от комментариев отказался.

При этом аудиторы зафиксировали экономию: управление ресурсами позволило сократить первоначально запланированные заказы на 16,6 млрд рублей, или 30,2%.

RSS: Новости на портале Anti-Malware.ru