



В утечке Twitch есть и имейлы, и пароли в открытом виде, утверждает эксперт

В утечке Twitch есть и имейлы, и пароли в открытом виде, утверждает эксперт

В утечке Twitch есть и имейлы, и пароли в открытом виде, утверждает эксперт

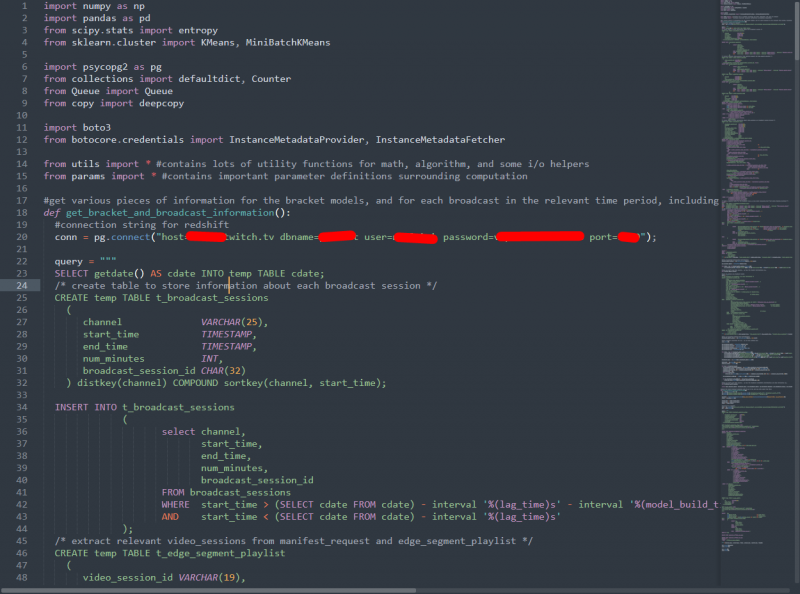
Один из экспертов по кибербезопасности решил тщательно проанализировать утечку данных стриминговой платформы Twitch. В результате специалист нашёл там возвратные платежи PayPal, содержавшие имена и адреса электронной почты пользователей, имейлы сотрудников и самое главное — пароли в виде простого текста.

Наверняка уже каждый слышал про слив внутренних данных Twitch, среди которых был исходный код, информация о зарплатах стримеров и коммерческие данные корпорации. Специалисты все больше склоняются к мнению, что это была прямая атака на пользователей, а не на сам стриминговый сервис.

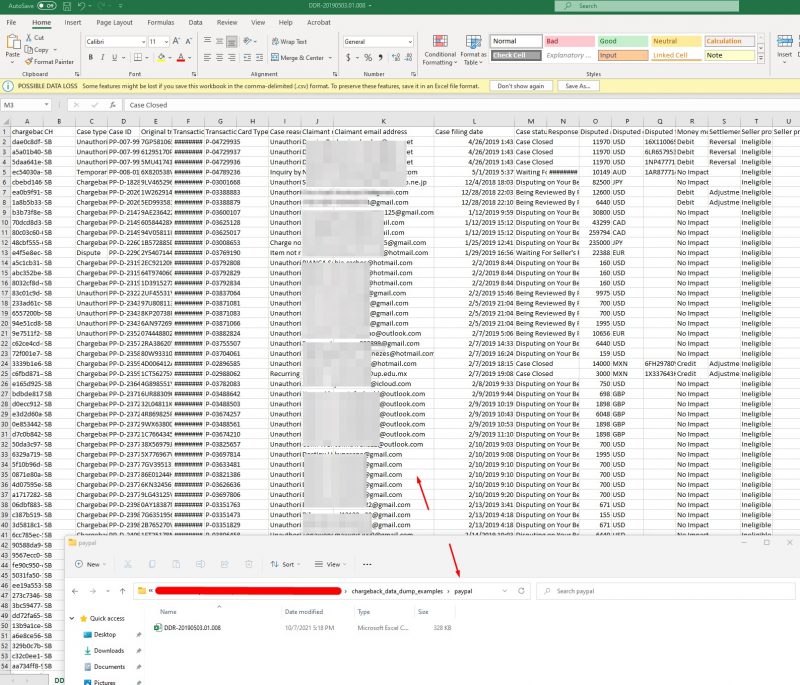
Независимый исследователь в области кибербезопасности, попросивший не называть его имя, нашёл адреса электронной почты стримеров, а также пароли в виде простого текста. Специалист поделился с Threatpost скриншотом через PrivacySharks.


Когда представители Threatpost связались с Twitch, там отметили, что им ничего не известно о скомпрометированных учётных данных.

«Мы продолжаем расследование, однако сразу скажем, что сервис не хранит номера банковских карт, так что злоумышленники точно не могли до них добраться», — заявили сотрудники стриминговой платформы.

Тем не менее исследователь представил доказательства компрометации учётных данных. Например, на скриншоте ниже можно увидеть персональную информацию, включая файлы от PayPal. В этих записях можно найти полные имена, адреса электронной почты и прочее:


Напомним, что сам Twitch отрицал наличие паролей в утечке.

Подпишитесь на новости

Android 17 ограничит доступ к специальным возможностям непроверенному софту

Google перекрывает один из любимых маршрутов Android-троянов. При включении Advanced Protection доступ к службам специальных возможностей получат только проверенные приложения категории Accessibility Tools. Уговорить пользователя нажать разрешить вредоносу станет недостаточно.

Как объясняет Google, ограничение действует в Android 17. Оно сохраняет доступ для вспомогательных инструментов, например экранных дикторов, но отсекает приложения, не соответствующие требованиям.

Проблема в широких полномочиях AccessibilityService: этот механизм позволяет приложениям взаимодействовать с экраном и интерфейсами других программ. Мошенники используют его для чтения конфиденциальных данных, установки вредоносов и блокировки удаления. Функция помощи пользователю превращается в инструмент против него.

Заодно Google расширила набор защиты. В режиме Advanced Protection отключается WebGPU в Chrome, а на поддерживаемых устройствах новые USB-подключения при заблокированном экране работают только для зарядки.

Ещё одна функция блокирует устройство при повторных неудачных попытках аутентификации в настройках или защищённых приложениях. USB Protection и Failed Authentication Lock доступны лишь на части устройств с Android 17.

Для расследования атак предусмотрен Intrusion Logging: события безопасности и сети сохраняются в облаке со сквозным шифрованием на срок до 12 месяцев. Этот журнал нужно включать отдельно вручную.

Главное условие — активированная Advanced Protection. Именно этот режим включает новые ограничения: обычная установка Android 17 сама по себе не означает, что все приложения лишатся доступа к специальным возможностям.

RSS: Новости на портале Anti-Malware.ru