



Apache устранила эксплуатируемую 0-day уязвимость в веб-сервере

Apache устранила эксплуатируемую 0-day уязвимость в веб-сервере

Apache устранила эксплуатируемую 0-day уязвимость в веб-сервере

Организация Apache Software Foundation выпустила новую версию HTTP Web Server под номером 2.4.50. С её выходом разработчики устранили две уязвимости, одна из которых активно используется в кибератаках.

Учитывая, насколько популярен кросс-платформенный веб-сервер от Apache, атаки с эксплуатацией 0-day могут иметь очень серьёзный размах. Уязвимость, которой присвоили идентификатор CVE-2021-41773, позволяет атакующему замапить URL на сторонние файлы. Другими словами, это брешь вида Path Traversal.

Для успешной эксплуатации злоумышленнику нужно отравить бэкенду запросы на доступ. Как правило, такие запросы блокируются, однако в этом случае защитные механизмы можно обойти с помощью закодированных знаков в URL. Такая атака может привести к утечке источника CGI-скриптов.

Атака сработает в том случае, если у жертвы запущен Apache HTTP Server 2.4.49 и при этом отключён один из параметров контроля доступа. Фактически уязвимой считается конфигурация по умолчанию, что усугубляет ситуацию.

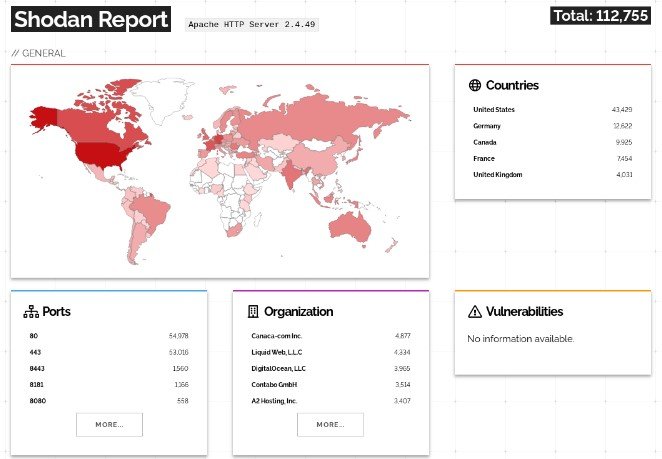
Более старые версии веб-сервера не страдают от этой 0-day. Тем не менее специальный поисковик Shodan зафиксировал более сотни тысяч потенциально дырявых установок в Сети 


Всем администраторам рекомендуется срочно установить вышедшие патчи, чтобы защитить свои серверы от кибератак злоумышленников.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru