



Mozilla: Бэтмен и Человек-паук чаще всего фигурируют в слитых паролях

Mozilla: Бэтмен и Человек-паук чаще всего фигурируют в слитых паролях

Mozilla: Бэтмен и Человек-паук чаще всего фигурируют в слитых паролях

Пароли с отсылками к фильмам про супергероев стали чаще фигурировать в базах скомпрометированных учётных данных. Об этом говорит исследование, которое недавно провели специалисты компании Mozilla.

Напомним, что разработчики браузера Firefox используют БД онлайн-сервиса HaveIBeenPwned, к которому можно обратиться за статистическими данными. В этот раз исследователи решили выяснить, какие пароли чаще всего встречаются в утечках.

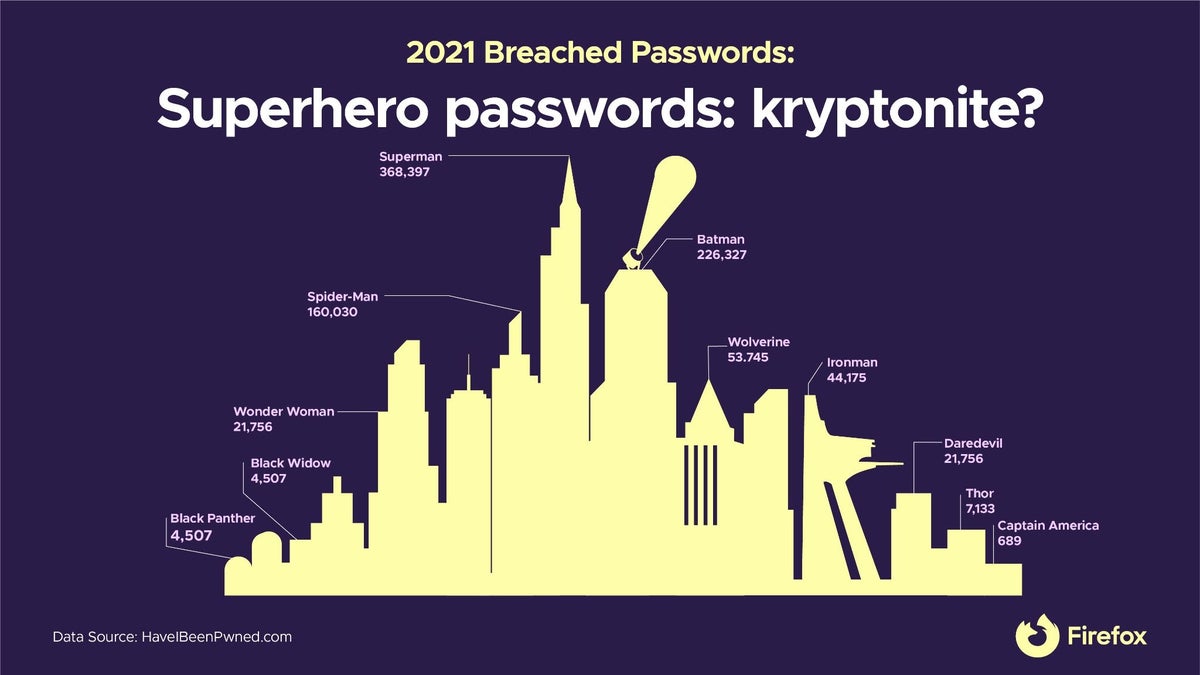
Удивительно, но пользователи довольно часто задействуют имена супергероев для защиты своих аккаунтов. Например, Супермен встретился аналитикам 368 397 раз, Бэтмен — 226 327 раз, Человек-паук — 160 030. Росомаха и Железный человек тоже фигурировали в тысячах утечек.

«Пароль — это как ключи от вашей квартиры. В киберпространстве он выполняет функцию стража ваших персональных данных. Именно поэтому важно добиться того, чтобы пароли были устойчивыми к взлому», — отметили в Mozilla.


К слову, в другом отчёте компании специалисты упоминали популярность паролей, связанных со стриминговым сервисом Disney+. В связи с таким отношением к учётным данным, а также в условиях постоянного слива информации в дарквеб многие компании переходят на беспарольные системы аутентификации.

Напомним, что в прошлом месяце Microsoft пообещала избавить владельцев аккаунтов от паролей. Вместо всем знакомого метода аутентификации будут использоваться более продвинутые и безопаснее подходы.

Подпишитесь на новости

Старый iPhone в авиарежиме не стал безопасным сейфом для криптовалюты

Сбросить старый iPhone, отключить интернет и хранить на нём фразу восстановления криптокошелька — не значит надёжно защитить её. Основатель OneKey Иши Ван предупредил о рисках известных аппаратных уязвимостей старых моделей. Авиарежим не поможет, если атакующий получил сам телефон.

Предупреждение он опубликовал в X. Речь идёт об атаках с физическим доступом, а не о дистанционной краже кошелька через интернет.

Уязвимость checkm8 затрагивает поколения от iPhone 4S до iPhone X. Более новый usbliter8 охватывает чипы A12 и A13 — в частности, iPhone XS, XR, семейство iPhone 11 и SE второго поколения.

Проблемы позволяют нарушить цепочку доверенной загрузки и выполнить код до запуска iOS. Для usbliter8 требуется специальное USB-оборудование. Обычный сброс телефона уязвимость не устраняет: задействованный загрузочный код нельзя переписать стандартным обновлением.

Но важная оговорка: доступ к загрузчику сам по себе не расшифровывает содержимое кошелька. Код-пароль устройства, Secure Enclave и шифрование приложения остаются барьерами. Риск зависит от модели, версии системы, дополнительных уязвимостей и стойкости паролей.

Ван рекомендует не считать старый отключённый iPhone полноценным холодным хранилищем. Если фраза восстановления могла оказаться раскрыта, новый адрес внутри того же кошелька проблему не решит: потребуется новая фраза и перевод активов.

RSS: Новости на портале Anti-Malware.ru