



Mozilla: Бэтмен и Человек-паук чаще всего фигурируют в слитых паролях

Mozilla: Бэтмен и Человек-паук чаще всего фигурируют в слитых паролях

Mozilla: Бэтмен и Человек-паук чаще всего фигурируют в слитых паролях

Пароли с отсылками к фильмам про супергероев стали чаще фигурировать в базах скомпрометированных учётных данных. Об этом говорит исследование, которое недавно провели специалисты компании Mozilla.

Напомним, что разработчики браузера Firefox используют БД онлайн-сервиса HaveIBeenPwned, к которому можно обратиться за статистическими данными. В этот раз исследователи решили выяснить, какие пароли чаще всего встречаются в утечках.

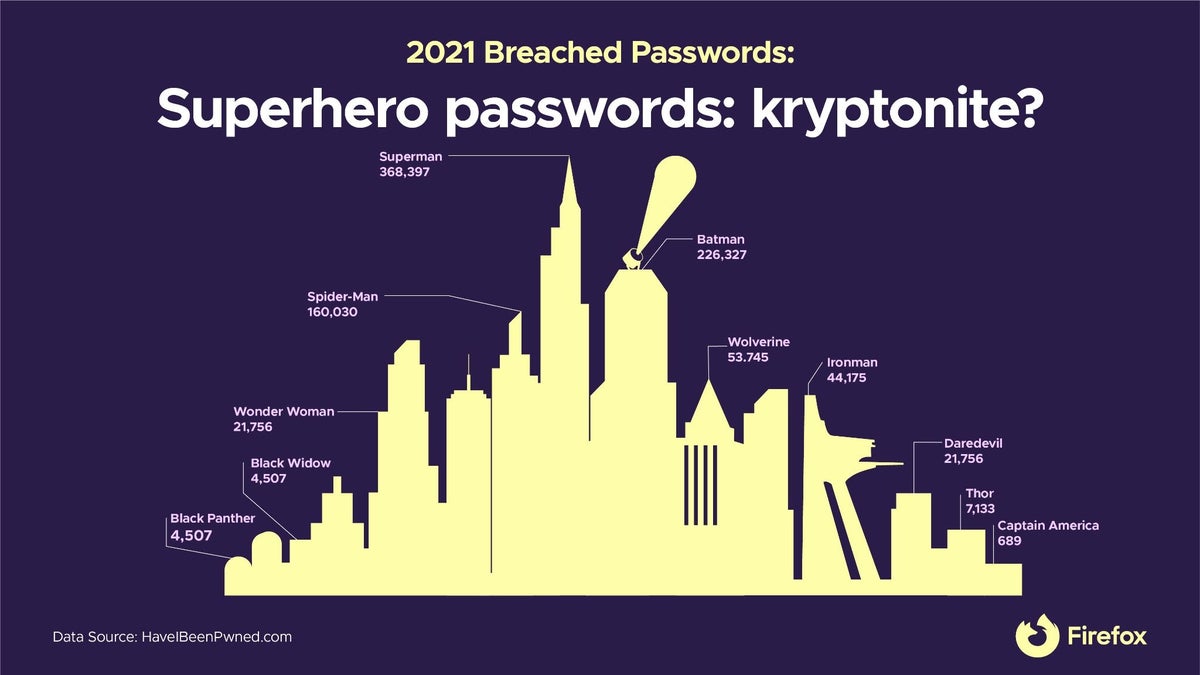
Удивительно, но пользователи довольно часто задействуют имена супергероев для защиты своих аккаунтов. Например, Супермен встретился аналитикам 368 397 раз, Бэтмен — 226 327 раз, Человек-паук — 160 030. Росомаха и Железный человек тоже фигурировали в тысячах утечек.

«Пароль — это как ключи от вашей квартиры. В киберпространстве он выполняет функцию стража ваших персональных данных. Именно поэтому важно добиться того, чтобы пароли были устойчивыми к взлому», — отметили в Mozilla.


К слову, в другом отчёте компании специалисты упоминали популярность паролей, связанных со стриминговым сервисом Disney+. В связи с таким отношением к учётным данным, а также в условиях постоянного слива информации в дарквеб многие компании переходят на беспарольные системы аутентификации.

Напомним, что в прошлом месяце Microsoft пообещала избавить владельцев аккаунтов от паролей. Вместо всем знакомого метода аутентификации будут использоваться более продвинутые и безопаснее подходы.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru