



Антивирус для защиты от Pegasus на поверку оказался RAT-трояном

Антивирус для защиты от Pegasus на поверку оказался RAT-трояном

Антивирус для защиты от Pegasus на поверку оказался RAT-трояном

Исследователи из Cisco Talos обнаружили три вредоносных сайта, рекламирующие средство защиты от слежки с помощью шпионской программы Pegasus. Анализ показал, что софт, позиционируемый как антивирус, на самом деле является трояном, открывающим удаленный доступ к системе.

Некоторые правительства используют Pegasus для слежки за неугодными политиками, журналистами и правозащитниками. Это приложение устанавливается на устройство (обычно мобильное) скрытно для пользователя. Иногда с этой целью применяется эксплойт — так, недавно Apple устранила в iOS уязвимость, которую уже начали использовать для внедрения названного шпиона.

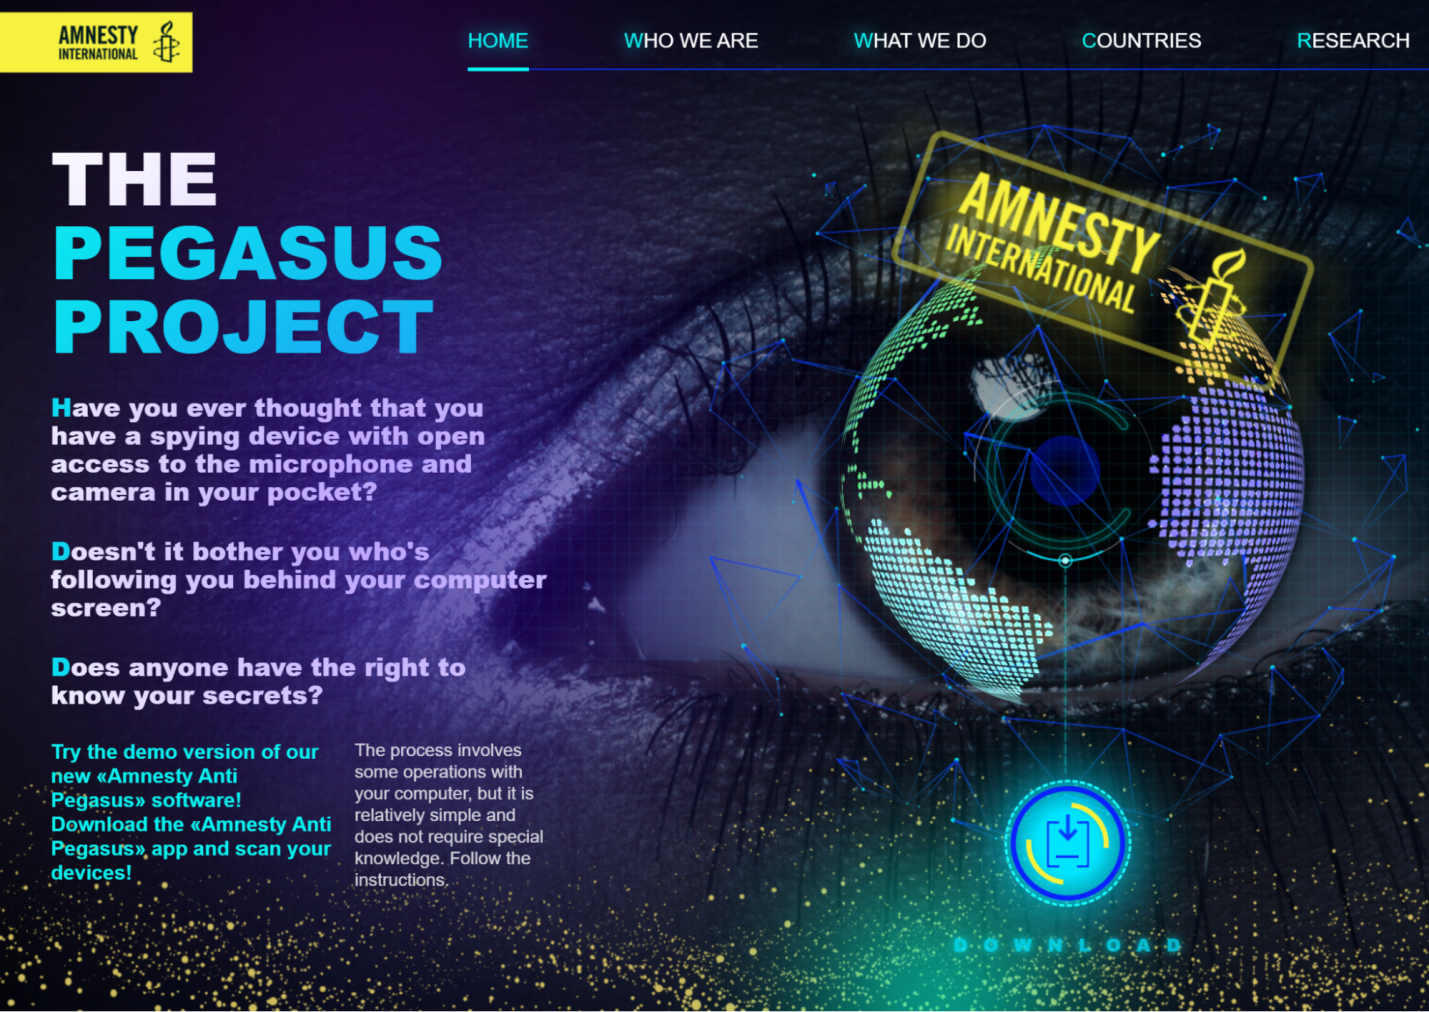
Приманки злоумышленников, найденные Cisco, очень достоверно имитируют сайт Amnesty International — некоммерческой организации, приложившей руку к выявлению правительственной слежки через Pegasus. Посетителю предлагается опробовать демо-версию AntiPegasus — скачать приложение и запустить сканирование.


Как выяснили эксперты, после клика по кнопке на устройство загружается кастомный вариант RAT-трояна Sarwent. Этот написанный на Delphi зловред работает в основном как бэкдор, но умеет также воровать учетные данные и скачивать дополнительные вредоносные файлы.

Для обеспечения удаленного доступа у трояна есть выбор: запустить шелл или PowerShell, включить RDP, создать VNC-туннель. Сервер для управления Sarwent поднят в домене medicalsystemworld[.]site.

Поддельные сайты Amnesty, привязанные к C2, зарегистрированы под разными именами и email-алресами, но физический адрес заявителя у всех один — Киев, Украина. Не исключено, что это умышленно ложный след.

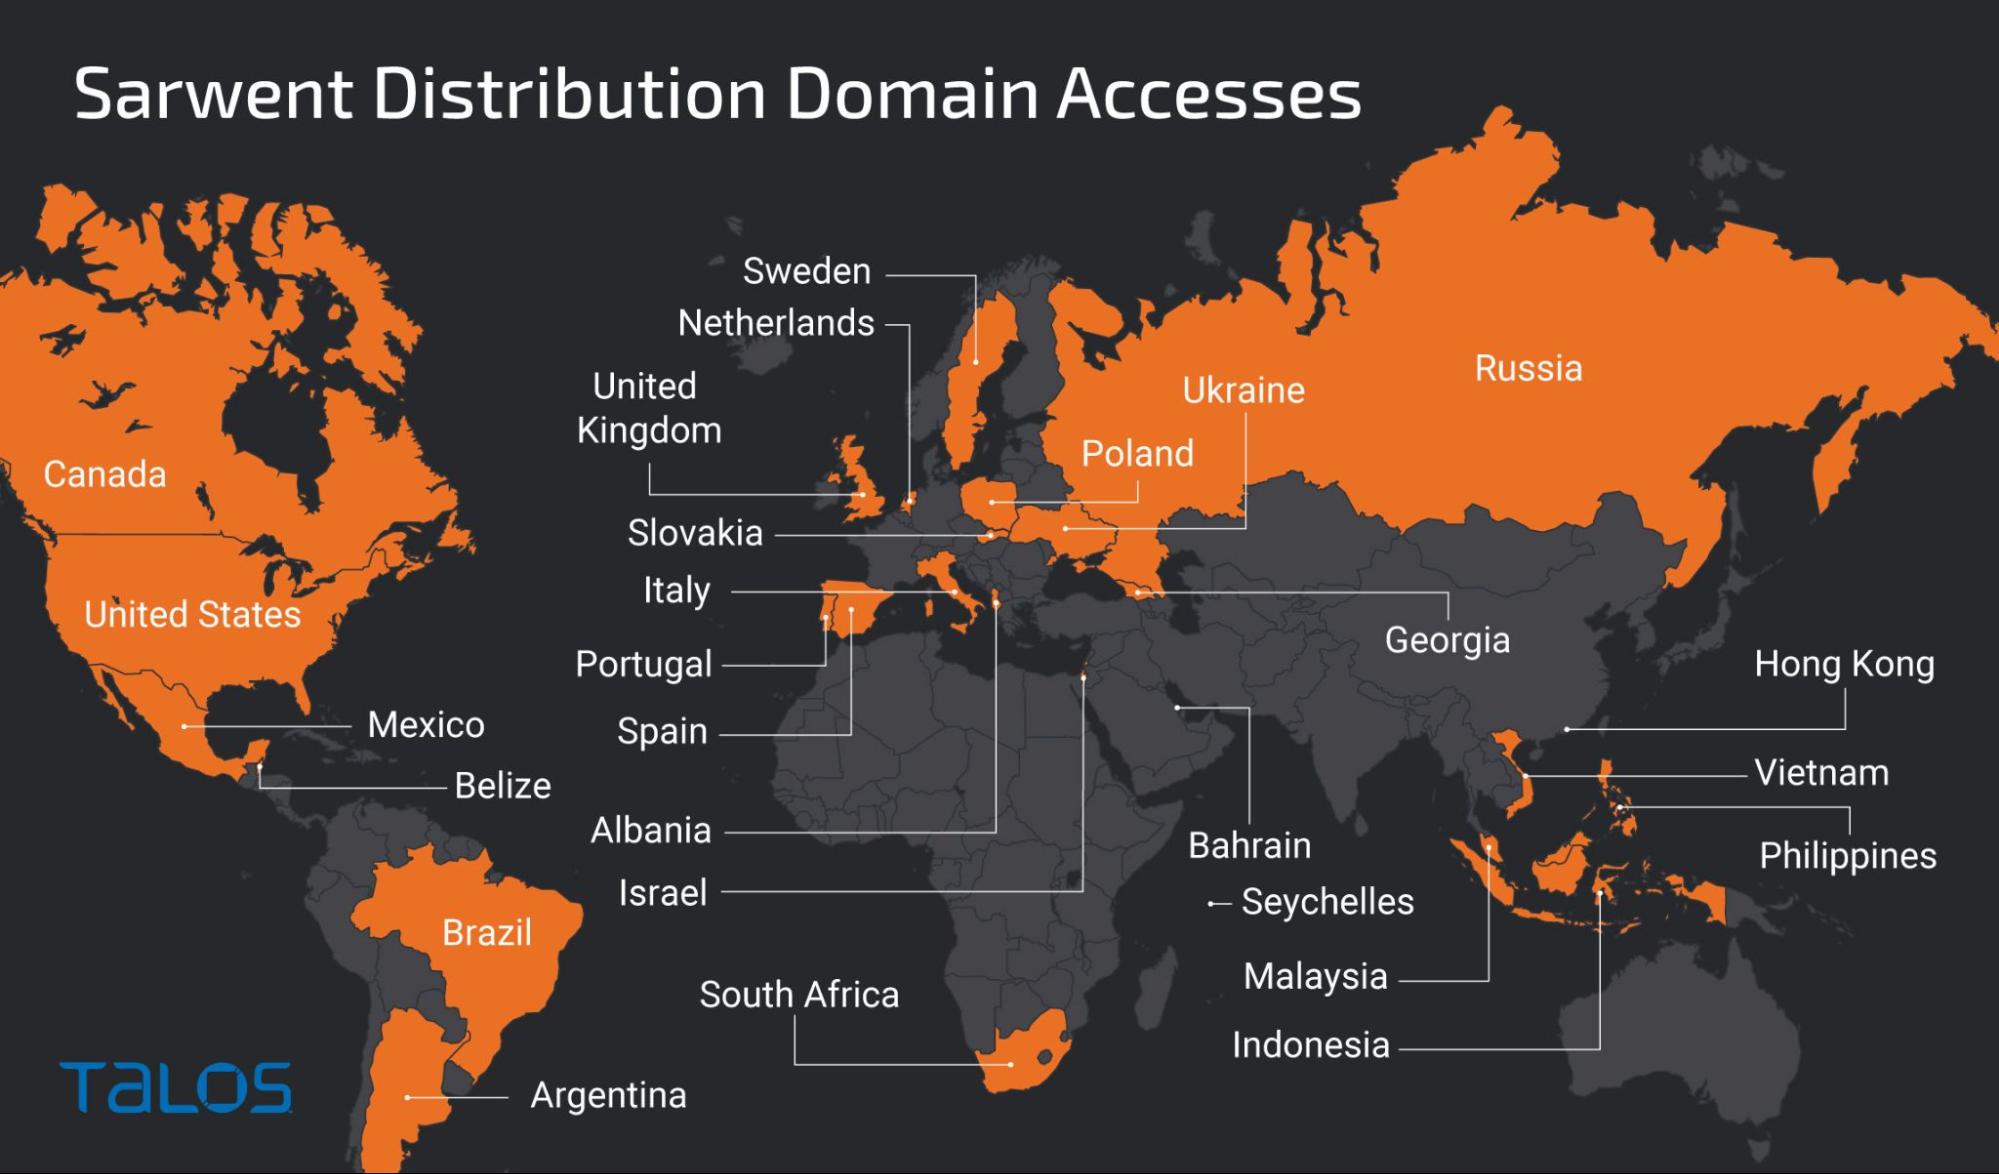
География подключений к этим ловушкам обширна, но число обращений в целом невелико, так что говорить об активной email-кампании не приходится.


Примечательно, что панель управления Sarwent оформлена на русском языке. Судя по найденной статистике, самыми мнительными и легковерными оказались британцы (142 заражения). В США пока числятся только четыре жертвы, на Украине и в России — по две.

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru