



Мошенники предлагают россиянам продать cookie-файлы за 700-2000 долларов

Мошенники предлагают россиянам продать cookie-файлы за 700-2000 долларов

Мошенники предлагают россиянам продать cookie-файлы за 700-2000 долларов

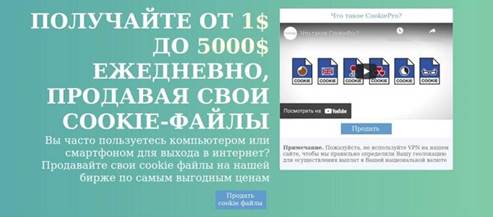
Аналитики «Лаборатории Касперского» изучили мошенническую схему, предлагающую продать файлы cookie. С помощью заманчивого предложения — до пяти тысяч долларов за продажу «печенек» ежедневно — злоумышленники пытались получить данные и деньги пользователей.

С января 2021 года специалисты Kaspersky выявили 20 мошеннических ресурсов, замаскированных под биржи по продаже cookie-файлов. Заманивая доверчивых посетителей на подобные сайты, мошенники перенаправляли их на фейковые веб-страницы.

Пользователям объясняли, что на таких страницах располагается специальный сервис, который может сканировать файлы cookie на устройстве и рассчитывать их стоимость. Как правило, сумма в конечном счёте была в разбросе от 700 до 2000 долларов США.

Оценив рыночную стоимость «печенек», жертве предлагали выставить cookie-файлы на своеобразный аукцион, на котором различные компании будут называть свою цену.


Клюнувшим на уловку пользователям предлагают привязать платёжные данные к аккаунту в системе. Эта процедура подразумевает пополнение баланса на сумму в 6 евро. Само собой, преступники обещают вернуть эти деньги вместе с прибылью от продаж cookie.

Поскольку жертва также вводит данные своей банковской карты, она не только в итоге лишается шести евро, но и передаёт мошенникам свои реквизиты.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru