



Новый Android-троян заразил 10 млн пользователей и украл у них миллионы

Новый Android-троян заразил 10 млн пользователей и украл у них миллионы

Новый Android-троян заразил 10 млн пользователей и украл у них миллионы

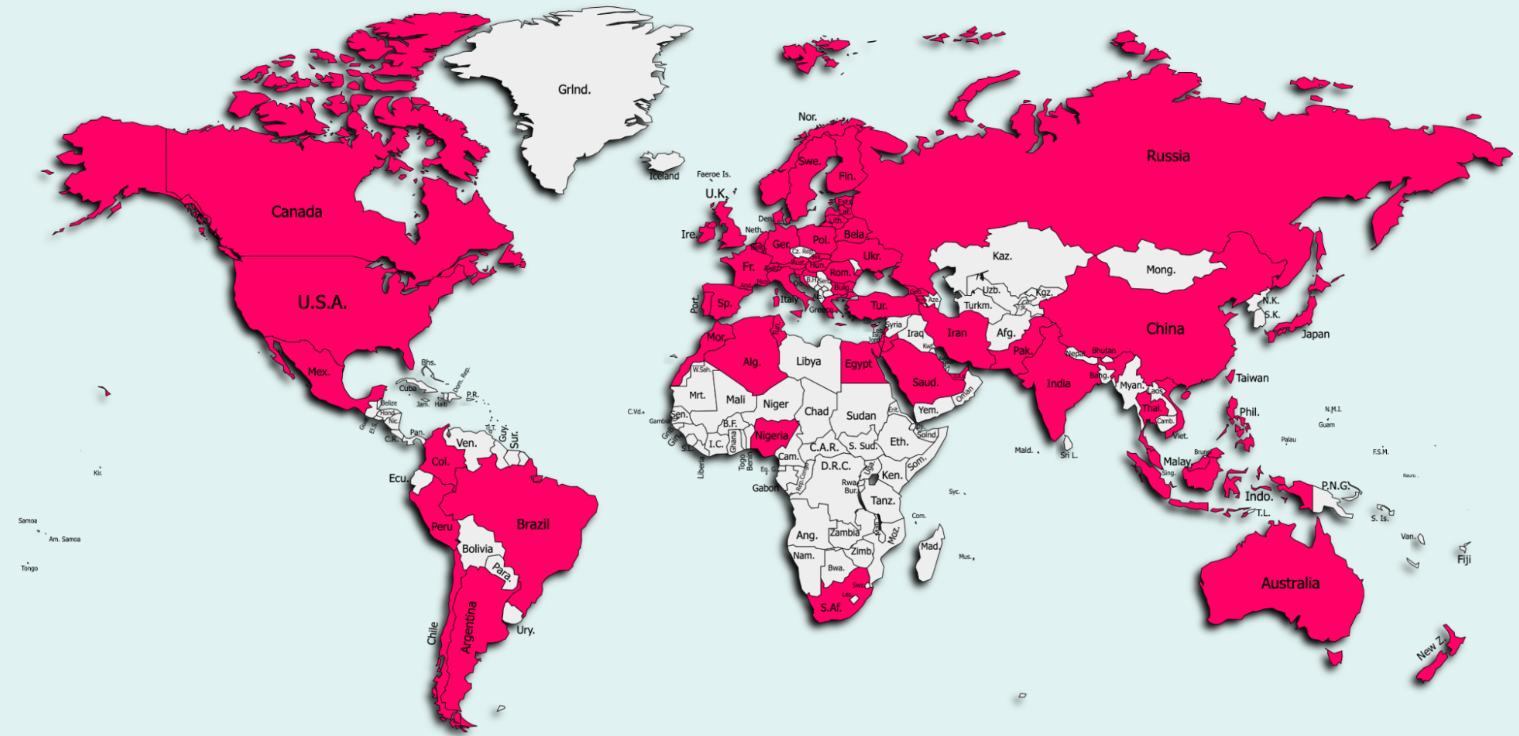
Огромная по масштабам киберпреступная кампания смогла поразить более 10 миллионов мобильных устройств, работающих на Android. У жертв, проживающих в 70 разных странах, украли сотни миллионов без их ведома.

«Звездой» этой кампании стал Android-троян, который обнаружили исследователи из Zimperium zLabs. Этот вредонос незаметно подписывал жертв на различные платные сервисы, что в итоге приводило к немалым финансовым потерям пользователей.

По словам специалистов, кампания была активна в период между ноябрём 2020-го и апрелем 2021 года. Именно в апреле файлы зловреда обновились в последний раз. Для доставки трояна злоумышленники использовали более 200 приложений-переносчиков, которые размещались как в официальном магазине Google Play Store, так и на сторонних площадках.

Стоит отметить, что Google достаточно оперативно отреагировала на информацию о вредоносности этого софта. Но сторонние магазины всё ещё могут распространять троян.

Как выяснили исследователи, киберпреступникам удалось украсть миллионы. Каждый месяц со счетов жертв списывалась определённая сумма, что привело к огромной прибыли злоумышленников.


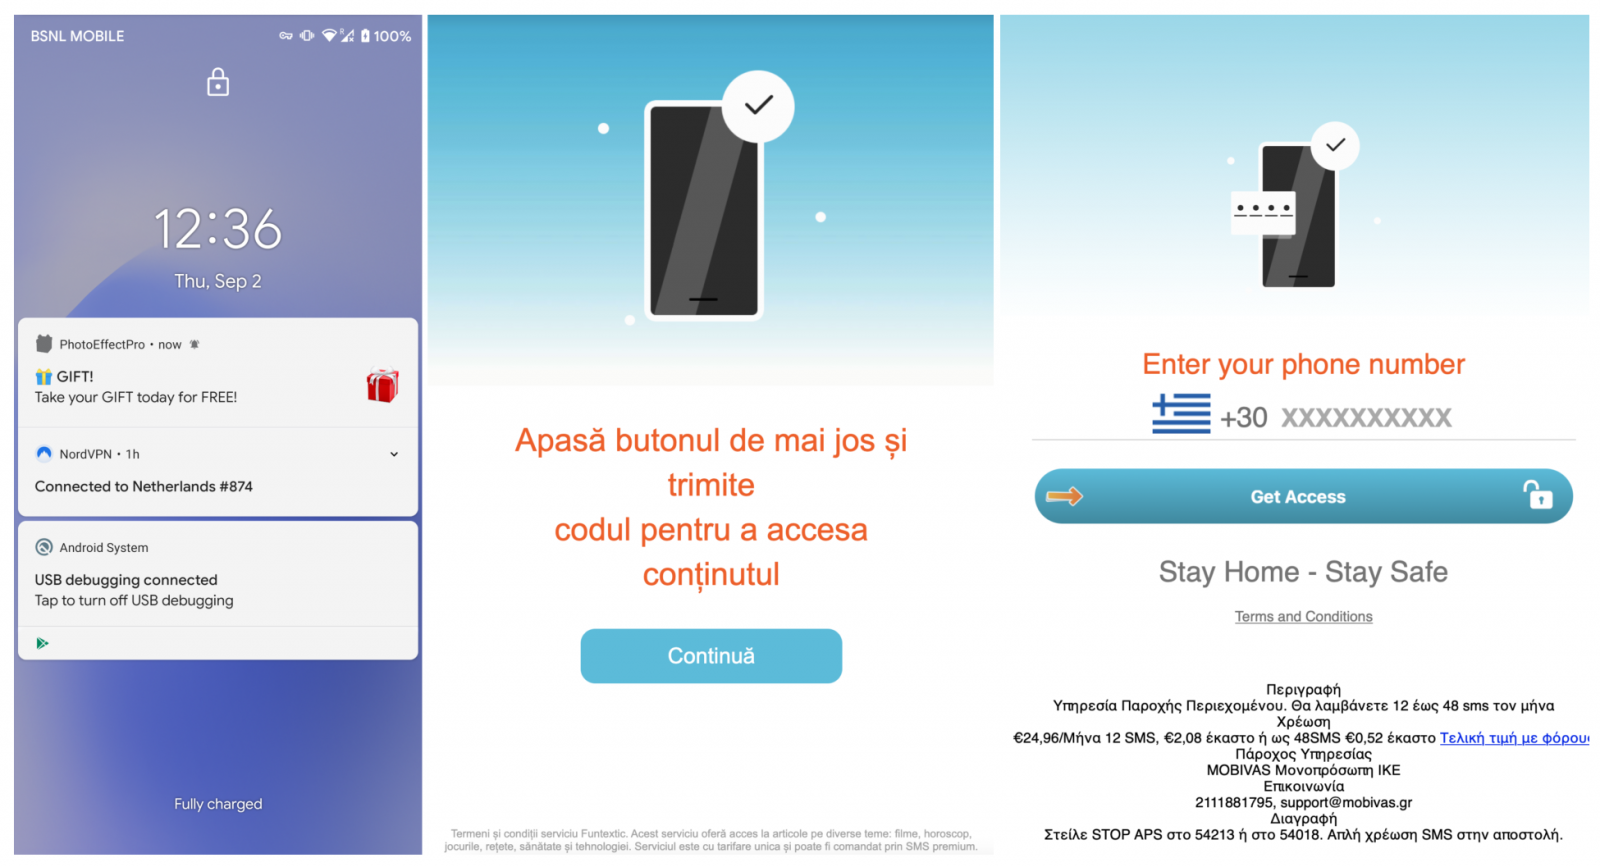
200 Android-приложений, доставляющих GriftHorse, не детектировались большинством антивирусных продуктов, поэтому вредоносу удавалось месяцами безнаказанно работать в системах пользователей. Проникнув на устройство, троян сразу запрашивал доступ к приложению «Телефон», после чего использовал его для подписки жертвы на платные сервисы.

Каждый месяц ничего не подозревающему пользователю приходили немалые счета за услуги мобильной связи — более 30 евро. Как отметили эксперты, украденные деньги практически невозможно вернуть.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru