



Новый Android-троян заразил 10 млн пользователей и украл у них миллионы

Новый Android-троян заразил 10 млн пользователей и украл у них миллионы

Новый Android-троян заразил 10 млн пользователей и украл у них миллионы

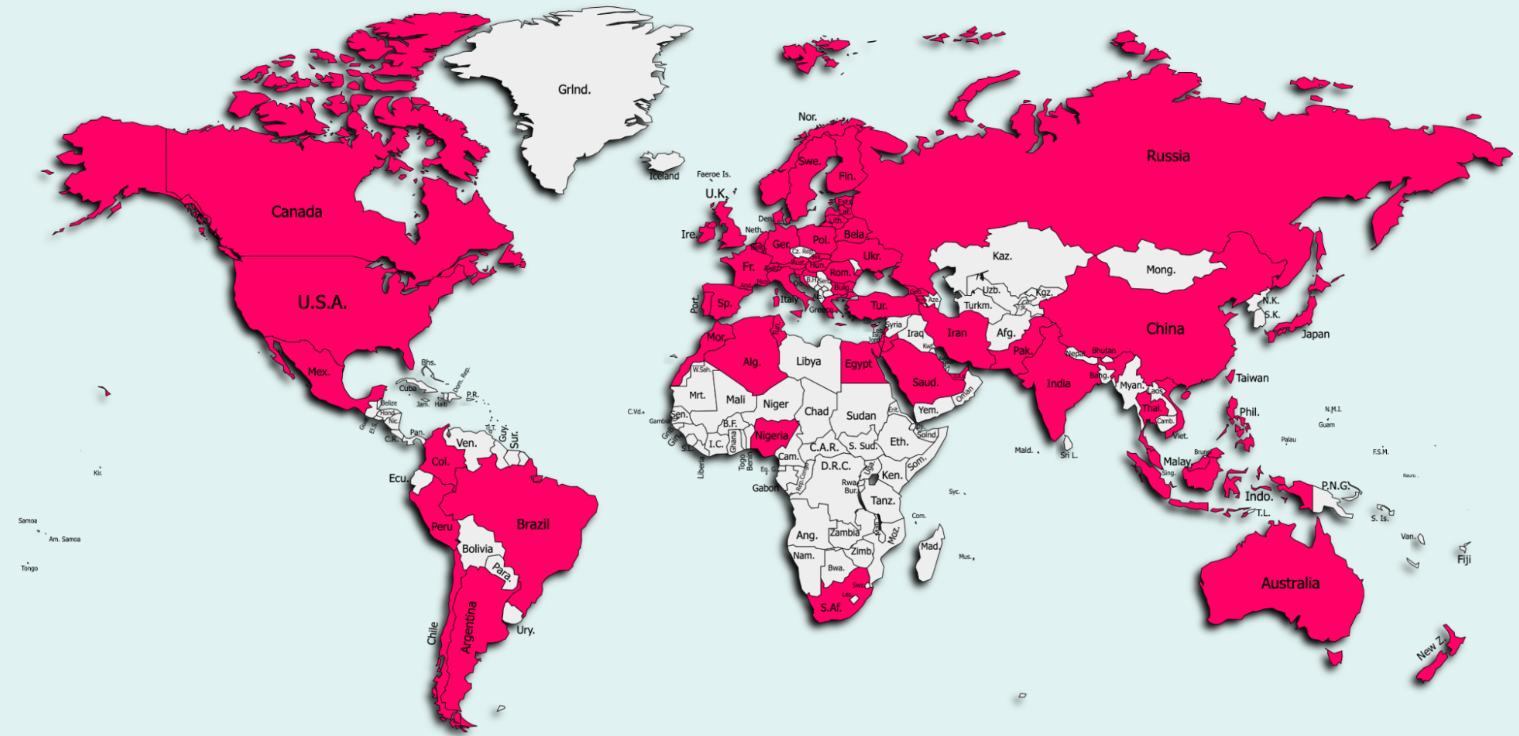
Огромная по масштабам киберпреступная кампания смогла поразить более 10 миллионов мобильных устройств, работающих на Android. У жертв, проживающих в 70 разных странах, украли сотни миллионов без их ведома.

«Звездой» этой кампании стал Android-троян, который обнаружили исследователи из Zimperium zLabs. Этот вредонос незаметно подписывал жертв на различные платные сервисы, что в итоге приводило к немалым финансовым потерям пользователей.

По словам специалистов, кампания была активна в период между ноябрём 2020-го и апрелем 2021 года. Именно в апреле файлы зловреда обновились в последний раз. Для доставки трояна злоумышленники использовали более 200 приложений-переносчиков, которые размещались как в официальном магазине Google Play Store, так и на сторонних площадках.

Стоит отметить, что Google достаточно оперативно отреагировала на информацию о вредоносности этого софта. Но сторонние магазины всё ещё могут распространять троян.

Как выяснили исследователи, киберпреступникам удалось украсть миллионы. Каждый месяц со счетов жертв списывалась определённая сумма, что привело к огромной прибыли злоумышленников.


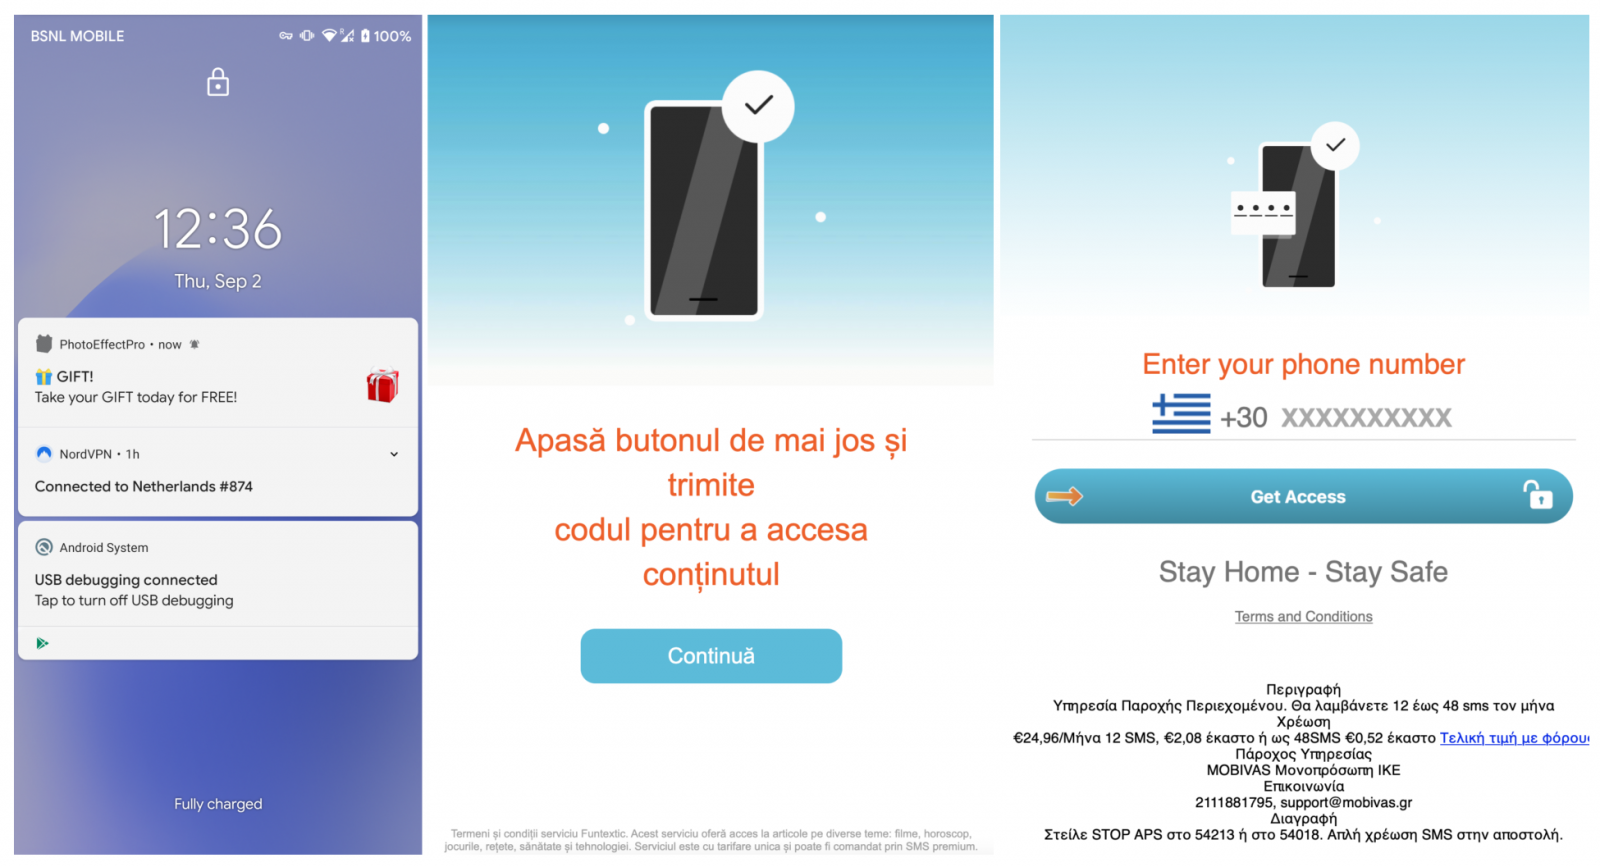
200 Android-приложений, доставляющих GriftHorse, не детектировались большинством антивирусных продуктов, поэтому вредоносу удавалось месяцами безнаказанно работать в системах пользователей. Проникнув на устройство, троян сразу запрашивал доступ к приложению «Телефон», после чего использовал его для подписки жертвы на платные сервисы.

Каждый месяц ничего не подозревающему пользователю приходили немалые счета за услуги мобильной связи — более 30 евро. Как отметили эксперты, украденные деньги практически невозможно вернуть.

Подпишитесь на новости

Как распознать шпиона на Android: проверка разрешений и трафика

Необычный расход трафика, перегрев и быстрая разрядка смартфона могут указывать на работу вредоносного приложения. Однако сами по себе эти симптомы не доказывают заражение: причиной бывают и обычные фоновые процессы.

Android Authority опубликовало рекомендации по поиску и удалению подозрительных программ на Android.

Автор материала Энди Уокер советует начать с проверки разрешений. Доступ к контактам, камере или сообщениям должен соответствовать назначению приложения. Например, калькулятору не нужны контакты пользователя.

Особого внимания заслуживает доступ к специальным возможностям Android. Он может позволять программе читать содержимое экрана и выполнять действия от имени владельца устройства. Необоснованный запрос таких полномочий — повод проверить приложение.


Следующий шаг — сканирование через Google Play Protect. При этом автор отмечает, что встроенная защита способна пропустить угрозу. Для более подробного анализа сетевых соединений в статье предлагается PCAPdroid: он помогает увидеть, с какими серверами связываются приложения.

Перед удалением подозрительной программы Уокер рекомендует отключить сетевые подключения, отозвать её разрешения и доступ к специальным возможностям. Если обычное удаление не срабатывает, можно попробовать безопасный режим, в котором сторонние приложения не запускаются.


Крайняя мера — сброс устройства к заводским настройкам с удалением данных. Восстановление приложений из прежней резервной копии может вернуть подозрительную программу. Пароли связанных со смартфоном аккаунтов автор советует менять с другого устройства.

RSS: Новости на портале Anti-Malware.ru