



В Telegram зафиксировали рост числа ботов, крадущих коды аутентификации 2FA

В Telegram зафиксировали рост числа ботов, крадущих коды аутентификации 2FA

В Telegram зафиксировали рост числа ботов, крадущих коды аутентификации 2FA

Злоумышленники используют ботов в Telegram для кражи одноразовых паролей, которые участвуют при двухфакторной аутентификации (2FA) клиентов кредитных организаций. На подозрительную активность обратили внимание специалисты компании Intel 471.

Подобные услуги киберпреступники предлагают на форумах соответствующей тематики в дарквебе. За последние несколько месяцев, по словам Intel 471, злоумышленники нарастили качество и количество этих сервисов.

Здесь, возможно, сыграл рост популярности 2FA, поскольку мало кто из подвинутых пользователей уже полагается только на пароли. Преступники стараются тоже не отставать, разрабатывая различные схемы и методы перехвата кодов аутентификации.

Согласно данным Intel 471, с июня число сервисов, предлагающих обойти 2FA, существенно выросло именно в Telegram. Мессенджер используется либо для управления соответствующими ботами, либо для создания специальных каналов, в которых осуществляется поддержка клиентов.

Задача вредоносных ботов — автоматически звонить или рассылать жертвам текстовые сообщения от имени банков, чтобы в конечном счёте получить одноразовые коды. Для создания такого бота злоумышленники должны обладать базовыми навыками программирования.

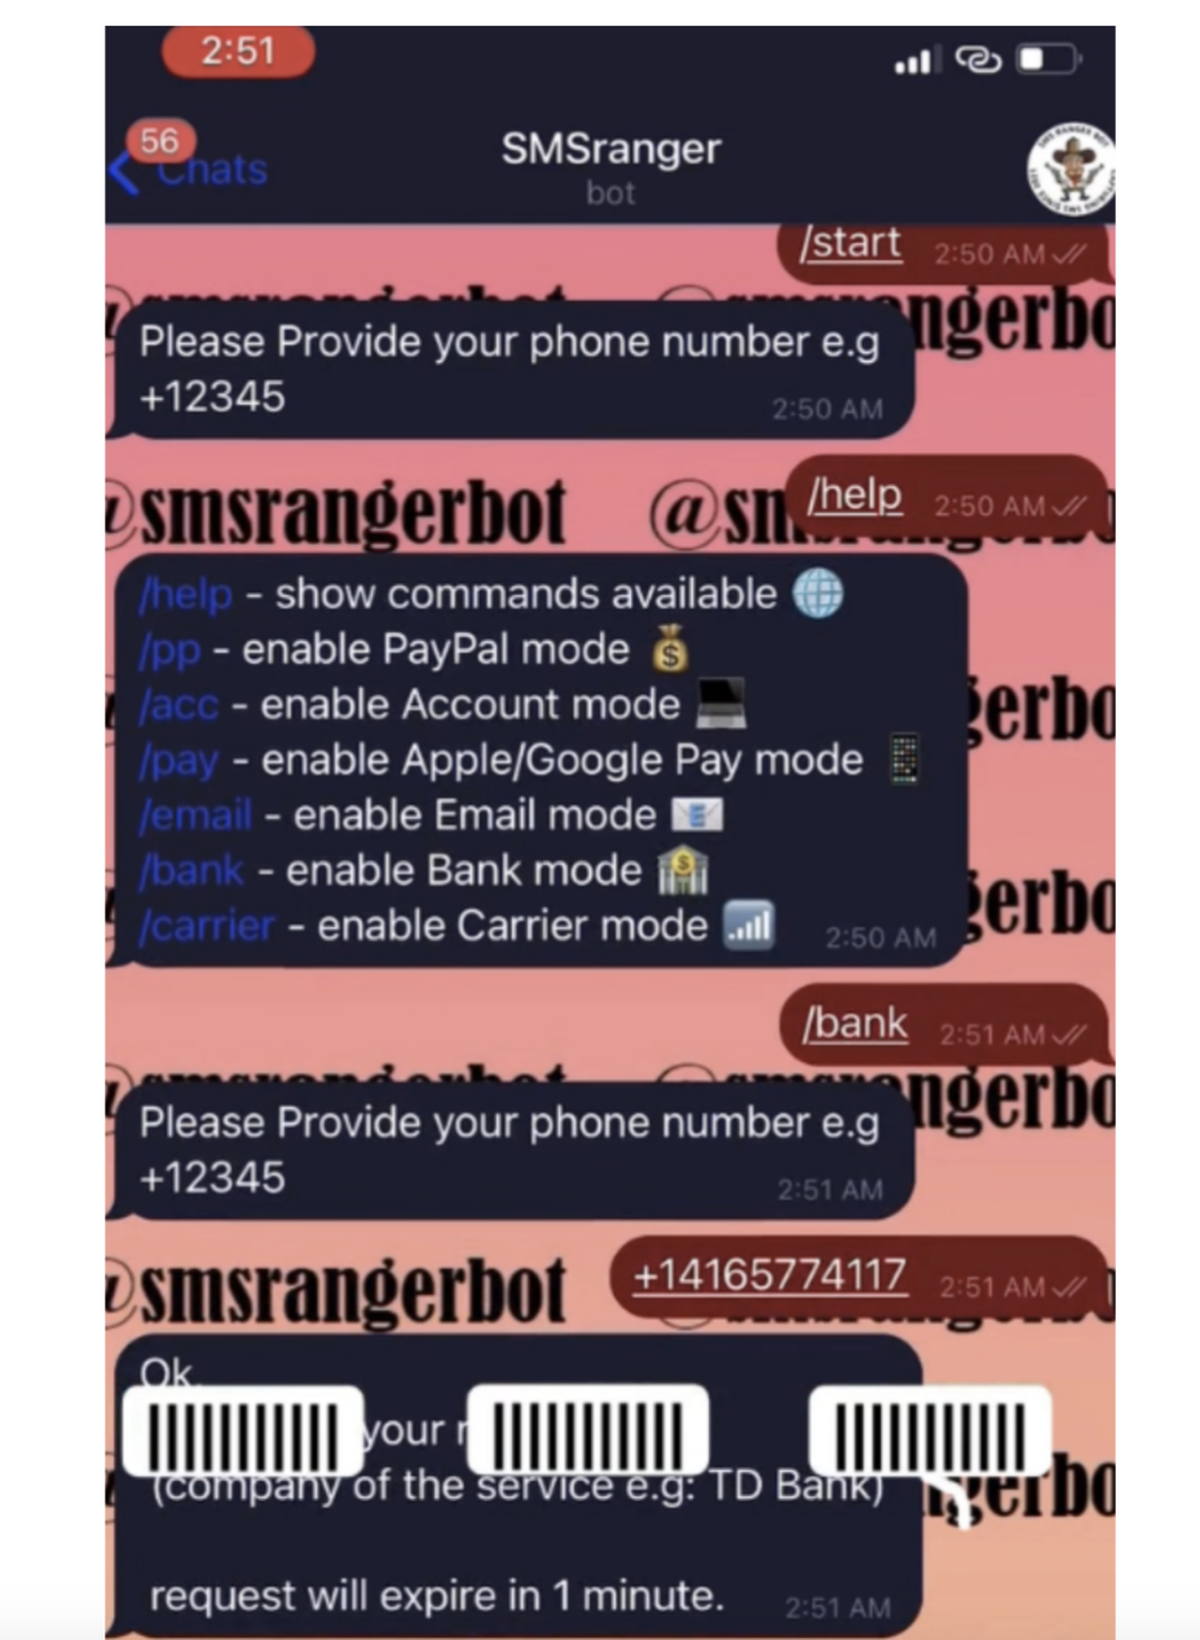
Исследователи привели пример двух таких ботов: SMSRanger и BloodOTPbot. Первый похож интерфейсом на Slack, а второй больше работает с СМС-сообщениями.


Пользователям рекомендуют быть бдительными и обращать внимание на мелочи, которые могут выдать мошенническую схему.

Подпишитесь на новости

GlobalSign готовит новый отзыв сертификатов у российских сайтов

GlobalSign уведомил «Руцентр» о новой волне отзыва SSL/TLS-сертификатов российских организаций. Речь идёт о десятках сертификатов, в том числе компаний из последнего санкционного списка ЕС. Для бизнеса это риск внезапно получить ошибки соединения на работающем сайте.

Как сообщает РБК, об уведомлении рассказал представитель «Руцентра» Георгий Казаров.

По его данным, зарубежные удостоверяющие центры уже отозвали 11 тыс. сертификатов у 1,3 тыс. российских организаций. На GlobalSign пришлось 4830 сертификатов, на греческий HARICA — 3456.

Смена поставщика тоже не гарантирует ничего. По словам Казарова, некоторые компании после GlobalSign перешли к HARICA, но затем столкнулись с отзывом и там. Иногда сертификаты отзывали за считаные секунды, и времени на замену практически не оставалось.

Последствия все давно известны: браузер может показать предупреждение или заблокировать соединение, а клиентские и внутренние сервисы — перестать работать.

В «Руцентре» говорят и об ошибочных отзывах. Некоторые сертификаты удаётся исключить из списков после переговоров с удостоверяющими центрами. Но рассчитывать на такой исход заранее владельцам сайтов не приходится.

RSS: Новости на портале Anti-Malware.ru