



Баг Apple AirTag позволяет сделать из меток физического троянского коня

Баг Apple AirTag позволяет сделать из меток физического троянского коня

Баг Apple AirTag позволяет сделать из меток физического троянского коня

Смарт-метки AirTag от Apple, выпущенные в апреле этого года, содержат интересный баг, который в руках злоумышленников может служить для перенаправления жертвы на фишинговую или просто вредоносную веб-страницу.

Apple AirTag, если кто-то не знает, позволяет находить любой предмет, к которому пользователь прикрепил эту метку. Помимо этого, если владелец потеряет AirTag, любой обнаруживший пропажу гражданин может просканировать её с помощью смартфона и выйти на потерявшего метку пользователя.

Для последнего сценария используется специальный режим — Lost Mode, который позволяет уведомить Apple о пропаже AirTag. При этом Lost Mode генерирует специальный URL в домене https://found.apple.com и позволяет пользователю ввести там свои контактные данные.

После этого любой нашедший утерянную метку гражданин сможет отправить владельцу сообщение о находке. Причём это сработает как с iPhone, так и с Android-устройствами.

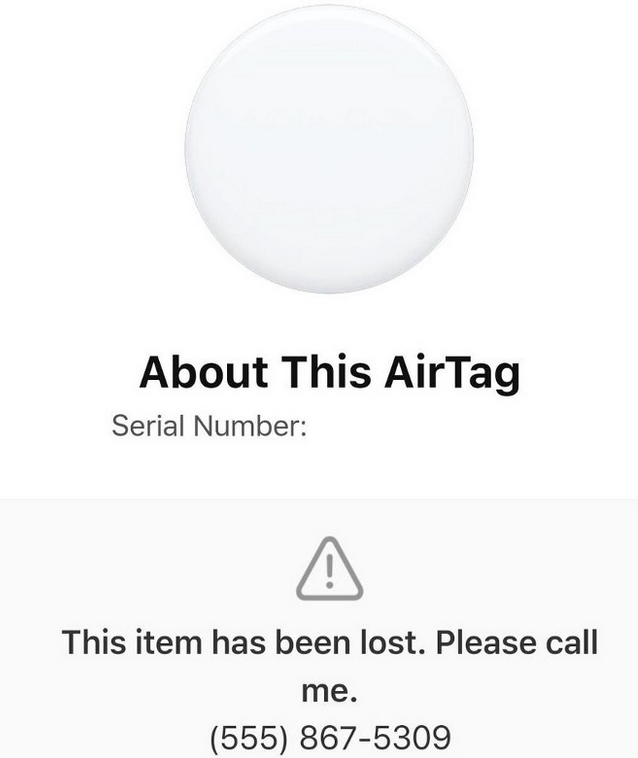
При сканировании AirTag в режиме Lost Mode метка выдаёт короткое сообщение, предлагающее позвонить владельцу устройства по указанному телефонному номеру. Эта информация выскакивает автоматически, не запрашивая у нашедшего учётные данные.

Это важный момент, поскольку Lost Mode не запрещает владельцам AirTag вписать вместо телефонного номера произвольный код. В результате порядочный человек, который хочет вернуть метку владельцу, может просто отправиться на фишинговую страницу iCloud.


Эту особенность обнаружил исследователь в области кибербезопасности Бобби Роч, сразу при этом уведомив Apple. Как рассказал Роч Брайану Кребсу, уязвимость AirTag позволяет сделать из меток «физического троянского коня».

Подпишитесь на новости

Android 17 запретит приложениям внезапно орать в фоне

Google решила покончить с одной из самых мерзких мобильных неожиданностей: когда давно свёрнутое приложение или забытая вкладка браузера внезапно начинает воспроизводить звук. В Android 17 для этого появился системный механизм Background Audio Hardening.

Теперь приложение сможет включать аудио, запрашивать аудиофокус и менять громкость только при видимом на экране интерфейсе либо при корректно запущенной foreground-службе.

Ограничение действует на все приложения в Android 17, даже если они пока не адаптированы под API 37.

Если программа попытается шуметь из неподходящего фонового состояния, система просто проигнорирует её запрос. Воспроизведение и изменение громкости будут заблокированы без ошибки или падения приложения, а запрос аудиофокуса завершится отказом.

Как объясняет Google, нововведение должно остановить случайный запуск звука. Например, приложение могло зависнуть из-за проблем с сетью, быть заморожено системой, а затем очнуться через несколько часов и внезапно продолжить воспроизведение. Другой сценарий — потерянная медиасессия, которая продолжает жить уже без видимого интерфейса и понятной кнопки остановки.

Изменение работает на уровне всей операционной системы, поэтому это не специальное лекарство для Chrome, YouTube или сайтов с наглым автовоспроизведением. Под новые правила попадут браузеры, игры, медиаплееры и остальные приложения.

Побочный эффект тоже имеется. Программы, которым действительно нужно играть музыку или подкасты при выключенном экране, должны правильно использовать foreground-службу для медиавоспроизведения. Разработчикам с кривой реализацией придётся переписать код, иначе Android молча прикрутит им громкость.

Google также предусмотрела тестирование через ADB: защиту можно включить, отключить или перевести в жёсткий режим, при котором некорректные обращения к аудиоинтерфейсам вызывают явные ошибки.

RSS: Новости на портале Anti-Malware.ru