



Вышел новый Solar Dozor с агентом для мониторинга рабочих станций на macOS

Вышел новый Solar Dozor с агентом для мониторинга рабочих станций на macOS

Вышел новый Solar Dozor с агентом для мониторинга рабочих станций на macOS

Сегодня свет увидела очередная версия DLP-системы Solar Dozor, на этот раз получившая номер 7.5. Не обошлось без интересных нововведений, среди которых можно отметить агент для мониторинга рабочих станций на macOS, а также контроль данных в корпоративном мессенджере Cisco Webex Teams и детальную отчетность о поведении сотрудников.

Как отметили аналитики «Ростелеком-Солар», в российских компаниях рабочих станций под управлением macOS может быть от 5 до 50%, что зависит в основном от специфики организации. Опасно это тем, что среди таких машин могут быть, например, лэптопы руководителей, содержащие конфиденциальную финансовую информацию или планы по развитию бизнеса.

Девелоперы, дизайнеры и ключевые ИТ-специалисты также могут работать на macOS, что создаёт дополнительную угрозу утечки важных корпоративных данных.

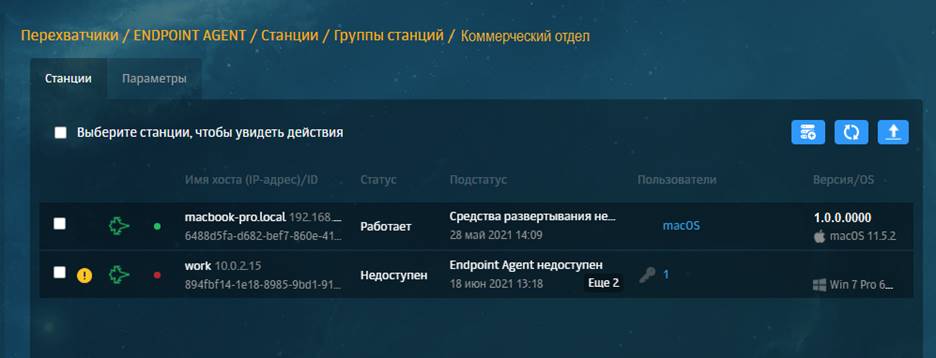
Именно поэтому «Ростелеком-Солар» добавила в обновлённую версию DLP-системы Solar Dozor 7.5 новый модуль Dozor Endpoint Agent для macOS (по аналогии с такими же для Windows и Linux). Разработчики отмечают, что на сегодняшний день это единственный macOS-агент на российском рынке, контролирующий веб-ресурсы, сведения в мессенджерах и локальную почту на Mac-компьютерах.

Например, новая версия Solar Dozor может перехватывать передаваемые по HTTPS данные, переписки и пересылаемые в мессенджерах документы, а также сообщения и файлы в почтовых клиентах (с поддержкой соответствующих протоколов: SMTP, POP3, IMAP).

Инсталляция агента на рабочие станции может происходить как за счёт графического установщика, так и в автоматическом режиме.


Стоит упомянуть, что в новой версии DLP-системы появилась возможность контролировать корпоративный мессенджер Cisco Webex Teams. Специальный краулер позволит настроить передачу и последующую проверку всех файлов и сообщений.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru