



Инфостилер Jupyter использует MSI-инсталлятор для обхода антивирусов

Инфостилер Jupyter использует MSI-инсталлятор для обхода антивирусов

Инфостилер Jupyter использует MSI-инсталлятор для обхода антивирусов

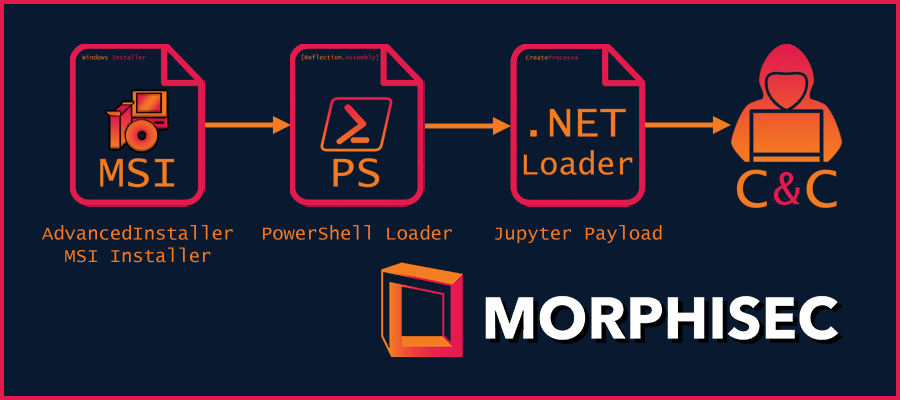
Как обнаружили в Morphisec, троян Jupyter сменил маскировку и теперь распространяется под видом PDF-приложения Nitro Pro. Вредонос по-прежнему успешно скрывается от антивирусов за счет использования установщика Windows (MSI) весом более 100 Мбайт.

Написанный на .NET зловред, известный также под именами Solarmarker, Yellow Cockatoo и Polazert, объявился в интернете в прошлом году. Он нацелен в первую очередь на кражу данных из Firefox и браузеров на основе Chromium, но способен также выполнять функции бэкдора. От атак с участием Jupyter страдают в основном представители сферы здравоохранения и учебные заведения.

Изменения в цепочке доставки трояна израильские эксперты впервые заметили 8 сентября. Ранее зловред выдавал себя за Docx2Rtf или Expert PDF, а теперь маскируется под другой легитимный софт — Nitro Pro 13.

Атака, как и прежде, начинается с развертывания MSI-инсталлятора. Чтобы надежней скрыть полезную нагрузку, злоумышленники используют упаковщик Advanced Installer (в тестовой версии). С той же целью вредоносный файл выдается за документ, способный заинтересовать намеченную жертву, — например:  

  • Medical-Engagement-Scale-Questionnaire.msi
  • Due-Diligence-Checklist-For-Oil-And-Gas-Properties.msi
  • Fedex-Tracking-By-Shipper-Receipt.msi
  • Christian-Doctrine-Clauses-List.msi
  • Omnicell-Cabinet-User-Manual.msi
  • Wells-Fargo-Subpoena-Processing-Department-Phoenix-Az.msi

Запуск зловредного инсталлятора влечет исполнение PowerShell-загрузчика, встроенного в легитимную программу Nitro Pro 13. Этот скрипт, по свидетельству Morphisec, остался без изменений; он расшифровывает и загружает в память NET-модуль Jupyter.


Примечательно, что изученные образцы троянизированного приложения были подписаны сертификатами реальных компаний — TACHOPARTS Sp Z O O, FORMICA Solutions, ООО «Рувентс», ООО «Система». Новая Jupyter-кампания затронула множество крупных организаций. В настоящее время в Morphisec пытаются определить масштабы бедствия.

Подпишитесь на новости

Россиянам предлагают включить 5G на iPhone за 399 рублей, гарантий нет

Пока Apple официально не разрешила российским iPhone подключаться к 5G, энтузиасты уже продают цифровой ломик. Сервис 5G First предлагает снять ограничение за 399 рублей без джейлбрейка, достаточно подключить смартфон к компьютеру и запустить специальную программу.

Как выяснили в iPhones.ru, решение, вероятно, изменяет операторские настройки iPhone.

Эти профили определяют, какие сетевые функции разрешены для конкретной сим-карты. Программа сохраняет необходимые параметры российского оператора, но включает опции, связанные с доступом к 5G.

Звучит красиво, работает — как повезёт. Сервис не поддерживает некоторые модели, включая iPhone Air и устройства только с eSIM, зависит от версии iOS, оператора и сим-карты.

Разработчики сами называют технологию экспериментальной. Что именно программа меняет в системе, какие данные обрабатывает и переживёт ли настройка очередное обновление iOS, пока неизвестно.


Появился и бесплатный вариант CarrierSIM для iOS 27. Скрипт заставляет систему использовать для российской сим-карты встроенный профиль Vodafone Hungary, в котором 5G уже разрешён.

Для записи изменений применяется механизм AirLift, использующий возможность выхода за пределы каталога синхронизации Apple Books. В общем, не включение галочки, а маленькая экспедиция по внутренностям iOS.

Apple может закрыть обе лазейки следующим обновлением. Кроме того, успешная активация пункта 5G в меню не создаст сеть там, где у оператора её нет. Российские сети пятого поколения пока развёрнуты ограниченно и не всегда заметно выигрывают у LTE.

Минцифры уже обсуждает с Apple официальное включение 5G на iPhone в России.

RSS: Новости на портале Anti-Malware.ru