



Хакеры не смогли продать данные пользователей LinkedIn и просто слили их

Хакеры не смогли продать данные пользователей LinkedIn и просто слили их

Хакеры не смогли продать данные пользователей LinkedIn и просто слили их

Данные более чем 700 млн пользователей деловой социальной сети LinkedIn всё-таки попали в общий доступ. Напомним, что летом злоумышленники пытались сбыть собранную информацию, но теперь, видимо, совсем отчаялись и слили всё так.

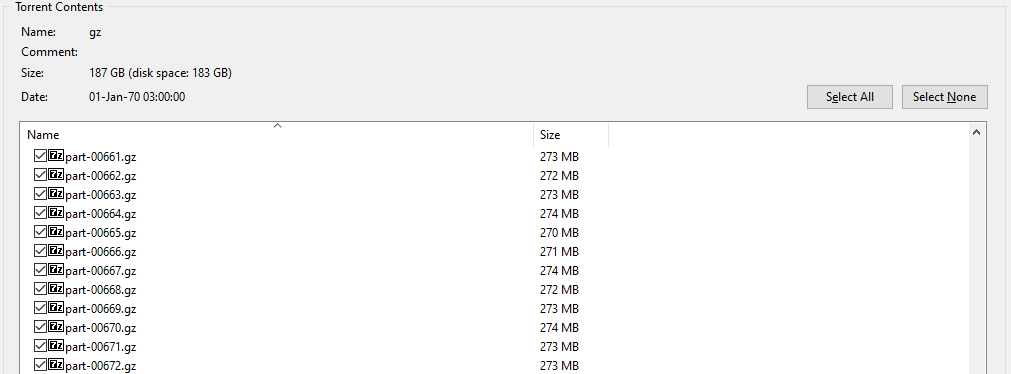
В настоящее время сведения распространяются через закрытые каналы в мессенджере Telegram в виде торрент-файла весом 187 ГБ. Изданию The Record удалось получить этот архив и проанализировать его содержимое.

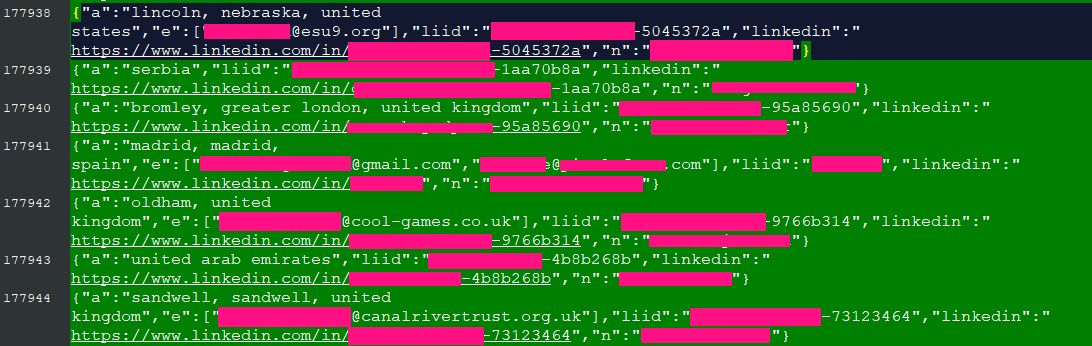
В результате выяснилось, что в БД содержатся следующие данные:

  • Имена профилей на LinkedIn.
  • Идентификаторы LinkedIn.
  • Прямые ссылки на профили затронутых пользователей.
  • Данные о местонахождении (город, страна).
  • Адреса электронной почты.


К счастью, большая часть слитых сведений и так является публичной информацией, а значит, не представляет угрозы для пользователей. Тем не менее в утечке всё же фигурируют имейлы, которые обычно не указываются в профиле.

С помощью скомпрометированных данных киберпреступники могут запустить кампании целевого фишинга на высокопоставленных лиц и руководящий состав ряда организаций. Но стоит отметить, что далеко на все записи в слитой базе содержат адрес электронной почты, поэтому большая часть этой информации фактически бесполезна для злоумышленников.

Напомним, что в июле хакер, собравший данные пользователей LinkedIn, заявил, что сделал это ради забавы.

Подпишитесь на новости

ИИ пишет код, а кто отвечает за безопасность? Разберут на AI AppSec Night

Нейросети ускоряют разработку, пока промпт-инъекции и небезопасные агенты не подбрасывают команде новую головную боль. Как защищать ИИ-системы и договариваться об этом с менеджментом, обсудят на AI AppSec Night — встрече сообщества Альфа-Банка для опытных специалистов по безопасной разработке.

Мероприятие пройдёт 17 ноября на московской площадке «Альфа-Кристалл». Для участников из других городов и стран будет онлайн-трансляция. Регистрация уже открыта.

Вместо сплошного марафона слайдов организаторы готовят ИИ-ток-шоу: практики кибербезопасности представят идеи безопасной разработки, а руководители ИБ из крупных технологических компаний прокомментируют острые вопросы. В центре разговора будут защита ИИ и общий язык между теми, кто разрабатывает системы, и теми, кто принимает решения.

После дискуссии можно будет проверить, насколько уверенно теория держится под давлением вопросов. В командной игре «Что? Где? Безопасность!» участники посоревнуются в знаниях AppSec и поборются за призы.

Для споров в менее формальной обстановке предусмотрена зона Speakeasy bar: горячие темы CyberSec, напитки и возможность продолжить разговор без микрофона. Завершится вечер нетворкингом — время найти коллег, с которыми можно обсудить проблемы, не объясняя сначала, что такое промпт-инъекция.

Программа уже опубликована на сайте мероприятия: можно заранее выбрать, куда направить силы — на дискуссию, интеллектуальную битву или профессиональные знакомства.

Реклама, 18+ АО «Альфа-Банк». ИНН 7728168971
ERID: 2VfnxvrXfxR

RSS: Новости на портале Anti-Malware.ru