



Хакеры не смогли продать данные пользователей LinkedIn и просто слили их

Хакеры не смогли продать данные пользователей LinkedIn и просто слили их

Хакеры не смогли продать данные пользователей LinkedIn и просто слили их

Данные более чем 700 млн пользователей деловой социальной сети LinkedIn всё-таки попали в общий доступ. Напомним, что летом злоумышленники пытались сбыть собранную информацию, но теперь, видимо, совсем отчаялись и слили всё так.

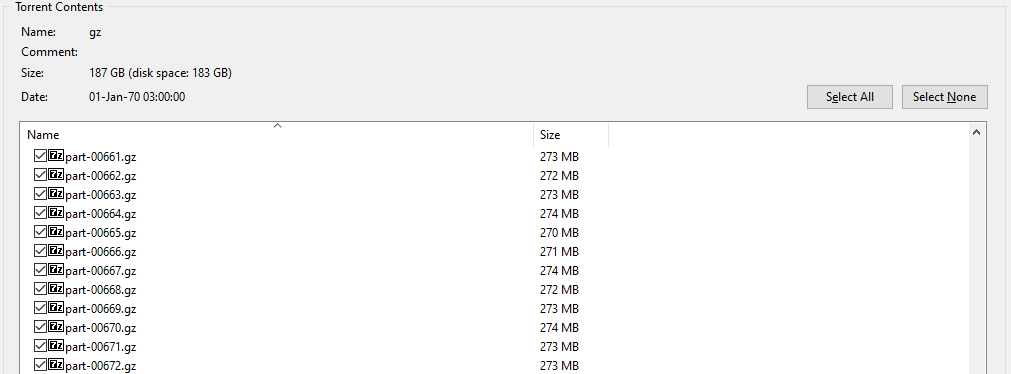
В настоящее время сведения распространяются через закрытые каналы в мессенджере Telegram в виде торрент-файла весом 187 ГБ. Изданию The Record удалось получить этот архив и проанализировать его содержимое.

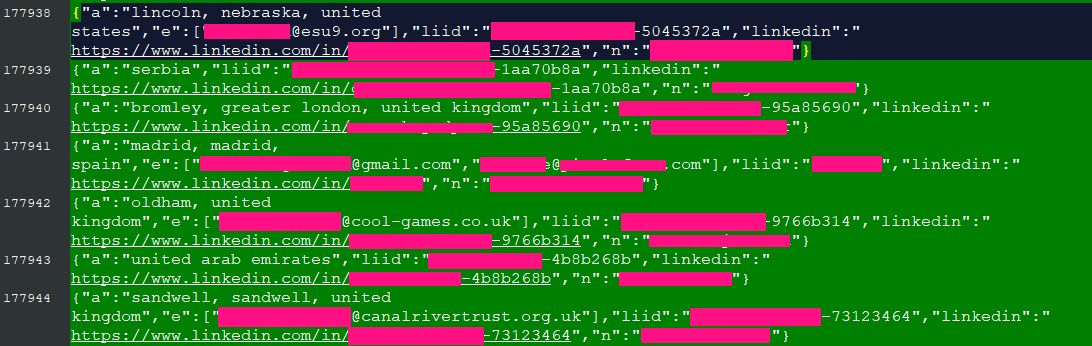
В результате выяснилось, что в БД содержатся следующие данные:

  • Имена профилей на LinkedIn.
  • Идентификаторы LinkedIn.
  • Прямые ссылки на профили затронутых пользователей.
  • Данные о местонахождении (город, страна).
  • Адреса электронной почты.


К счастью, большая часть слитых сведений и так является публичной информацией, а значит, не представляет угрозы для пользователей. Тем не менее в утечке всё же фигурируют имейлы, которые обычно не указываются в профиле.

С помощью скомпрометированных данных киберпреступники могут запустить кампании целевого фишинга на высокопоставленных лиц и руководящий состав ряда организаций. Но стоит отметить, что далеко на все записи в слитой базе содержат адрес электронной почты, поэтому большая часть этой информации фактически бесполезна для злоумышленников.

Напомним, что в июле хакер, собравший данные пользователей LinkedIn, заявил, что сделал это ради забавы.

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru