



Microsoft заглянула за кулисы BulletProofLink — веб-сервиса для фишеров

Microsoft заглянула за кулисы BulletProofLink — веб-сервиса для фишеров

Microsoft заглянула за кулисы BulletProofLink — веб-сервиса для фишеров

Специалисты Microsoft представили результаты исследования деятельности криминального сервиса, работающего по модели «фишинг как услуга» (Phishing-as-a-Service, PHaaS). По мнению аналитиков, BulletProofLink ответственен за множество фишинговых кампаний, нацеленных на массовый сбор учетных данных для продажи.

Этот PHaaS-сервис, как выяснили в Microsoft, объявился в интернете в 2018 году. На подпольных форумах его рекламируют и под другими именами — BulletProftLink, Anthrax.

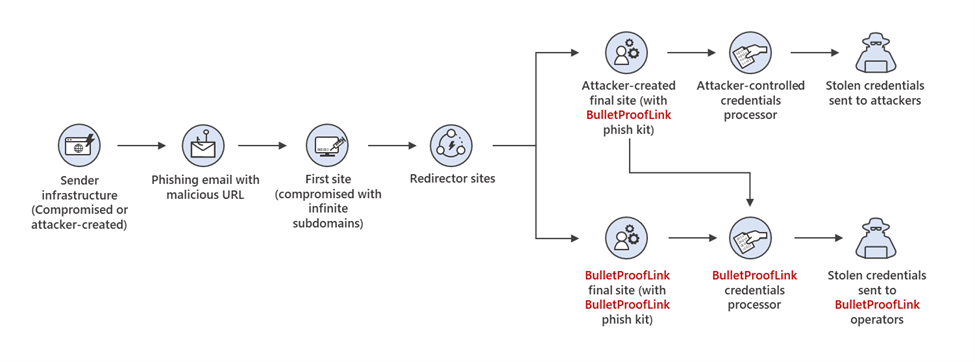
Оказалось, что за небольшую плату операторы BulletProofLink могут выполнить за клиента всю работу: разместить в Сети фишинг-пак для создания поддельных страниц, провести спам-рассылки для привлечения потенциальных жертв, собрать и систематизировать краденые данные.

Фишер может воспользоваться услугами одноразово либо оформить подписку. Ему также предлагают широкий выбор шаблонов страниц-ловушек (более сотни вариантов), набор инструкций по использованию PHaaS-сервиса, форумы и чаты для общения с техподдержкой и администрацией сервиса.

Для хостинга фейковых страниц операторы BulletProofLink в основном выбирают взломанные сайты. Могут также залезть в чужой DNS-аккаунт и создать множество поддоменов для частой смены URL в спам-письмах. При разборе одной из таких кампаний эксперты насчитали свыше 300 тыс. уникальных поддоменов, зарегистрированных с целью фишинга.

Примечательно, что владельцы BulletProofLink воруют добычу своих клиентов — делают копии собранных баз учеток и впоследствии, видимо, тоже продают их в даркнете.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru