



Microsoft заглянула за кулисы BulletProofLink — веб-сервиса для фишеров

Microsoft заглянула за кулисы BulletProofLink — веб-сервиса для фишеров

Microsoft заглянула за кулисы BulletProofLink — веб-сервиса для фишеров

Специалисты Microsoft представили результаты исследования деятельности криминального сервиса, работающего по модели «фишинг как услуга» (Phishing-as-a-Service, PHaaS). По мнению аналитиков, BulletProofLink ответственен за множество фишинговых кампаний, нацеленных на массовый сбор учетных данных для продажи.

Этот PHaaS-сервис, как выяснили в Microsoft, объявился в интернете в 2018 году. На подпольных форумах его рекламируют и под другими именами — BulletProftLink, Anthrax.

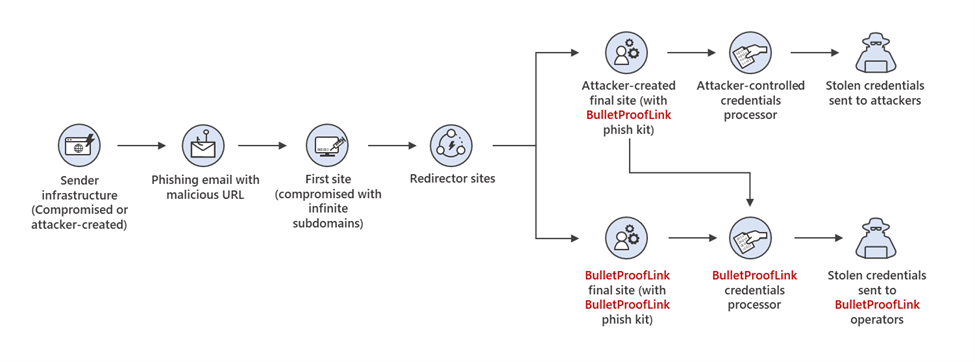
Оказалось, что за небольшую плату операторы BulletProofLink могут выполнить за клиента всю работу: разместить в Сети фишинг-пак для создания поддельных страниц, провести спам-рассылки для привлечения потенциальных жертв, собрать и систематизировать краденые данные.

Фишер может воспользоваться услугами одноразово либо оформить подписку. Ему также предлагают широкий выбор шаблонов страниц-ловушек (более сотни вариантов), набор инструкций по использованию PHaaS-сервиса, форумы и чаты для общения с техподдержкой и администрацией сервиса.

Для хостинга фейковых страниц операторы BulletProofLink в основном выбирают взломанные сайты. Могут также залезть в чужой DNS-аккаунт и создать множество поддоменов для частой смены URL в спам-письмах. При разборе одной из таких кампаний эксперты насчитали свыше 300 тыс. уникальных поддоменов, зарегистрированных с целью фишинга.

Примечательно, что владельцы BulletProofLink воруют добычу своих клиентов — делают копии собранных баз учеток и впоследствии, видимо, тоже продают их в даркнете.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru