



Фишеры собирают email-учетки чиновников Белоруссии, Украины, Узбекистана

Фишеры собирают email-учетки чиновников Белоруссии, Украины, Узбекистана

Фишеры собирают email-учетки чиновников Белоруссии, Украины, Узбекистана

Аналитики из британской ИБ-компании Cyjax выявили масштабную фишинговую кампанию, нацеленную на сбор логинов и паролей для доступа к почтовым ящикам госслужащих. Созданные преступниками сайты имитируют email-порталы министерств и ведомств в странах Европы, Ближнего Востока, Африки и Азиатско-Тихоокеанского региона.

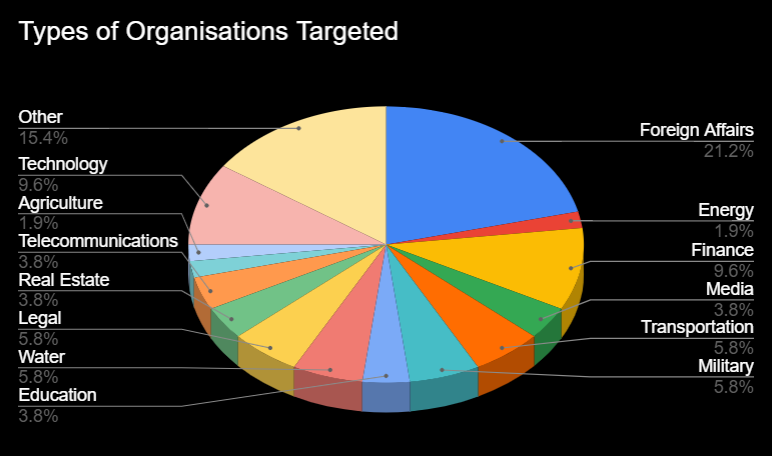
Исследователи полагают, что эта узконаправленная кампания была запущена полтора года назад; в настоящее время активны 15 фишинговых страниц. Анализ более полусотни имен хостов показал, что мишенями злоумышленников в основном являются госструктуры около десятка стран, в том числе Белоруссии,  Украины, Турции и Узбекистана.

Созданные фишерами ловушки имитируют в основном страницы email-порталов для работников различных министерств (иностранных дел, финансов, энергетики). Примечательно, что список атакуемых организаций включает также Российскую академию наук и почтовый сервис Mail.ru.


Домены, используемые в рамках текущей кампании, обычно начинаются с «mail», а в качестве имени хоста проставлено полное имя домена целевой организации. При этом к регистрации фишеры прибегли лишь в пяти случаях.

Каким образом злоумышленники заманивают посетителей на свои сайты, пока неясно. Образцов фишинговых писем до сих пор никто не представил, хотя распространение ссылок по почте — в данном случае наиболее вероятный вариант.

Автором масштабной кампании, по мнению Cyjax, может оказаться какая-то APT-группа. В пользу этой гипотезы говорит сходство шаблонов фишинговых страниц с тем, который использовала Sandworm в прошлогодней атаке на Украине.

Подпишитесь на новости

42% компаний объединяют средства защиты разных вендоров в единый контур

42% участников опроса на эфире AM Live «Экосистемы кибербезопасности» сообщили, что объединили решения разных вендоров в единый контур защиты. Ещё у 23% совместно работает часть инструментов, у 24% средства защиты действуют независимо. Преимущественно продукты одного поставщика используют 11% зрителей.

Участники дискуссии обсудили, что необходимо для совместной работы средств защиты.

Руководитель IBF «Дикси» Александр Танчук отметил, что экосистема должна закрывать потребности службы ИБ и обеспечивать понятную ответственность за результат. Евгений Гуляев из R-Vision обратил внимание на обмен данными между решениями и формирование общего контекста для защиты.

Другой опрос касался выбора экосистемы. Для 32% зрителей главным критерием стала широта продуктовой линейки, для 28% — скидки и бонусы, для 13% — планы развития на ближайшие годы. В эфире озвучили не все результаты этого опроса.

Эксперты рекомендовали проверять совместную работу продуктов на практике и оценивать совокупную стоимость владения. Наталья Глинина из «МегаФон ПроБизнес» отметила, что выбор между решениями разных поставщиков и более централизованной моделью зависит от задач заказчика.

Директор по клиентским решениям CURATOR Эдгар Микаелян подчеркнул: при привлечении сервис-провайдера важно заранее определить ответственность за интеграцию, соблюдение SLA и результат.

В финальном опросе 32% зрителей заявили, что после эфира планируют запустить проект по внедрению или развитию экосистемы безопасности.

RSS: Новости на портале Anti-Malware.ru