



Фишеры собирают email-учетки чиновников Белоруссии, Украины, Узбекистана

Фишеры собирают email-учетки чиновников Белоруссии, Украины, Узбекистана

Фишеры собирают email-учетки чиновников Белоруссии, Украины, Узбекистана

Аналитики из британской ИБ-компании Cyjax выявили масштабную фишинговую кампанию, нацеленную на сбор логинов и паролей для доступа к почтовым ящикам госслужащих. Созданные преступниками сайты имитируют email-порталы министерств и ведомств в странах Европы, Ближнего Востока, Африки и Азиатско-Тихоокеанского региона.

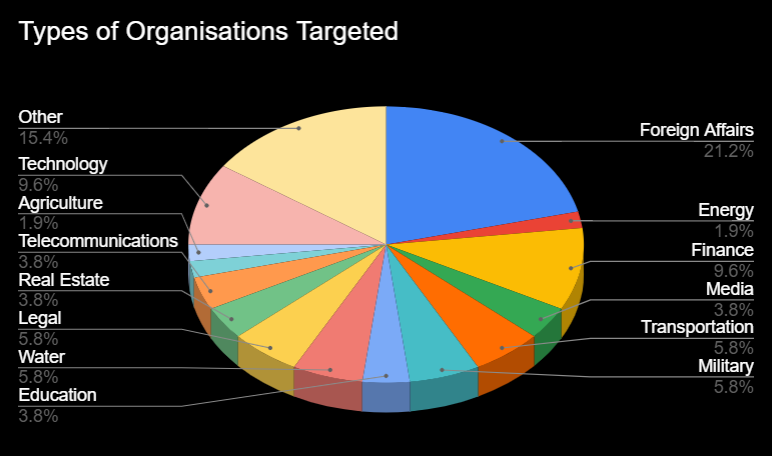
Исследователи полагают, что эта узконаправленная кампания была запущена полтора года назад; в настоящее время активны 15 фишинговых страниц. Анализ более полусотни имен хостов показал, что мишенями злоумышленников в основном являются госструктуры около десятка стран, в том числе Белоруссии,  Украины, Турции и Узбекистана.

Созданные фишерами ловушки имитируют в основном страницы email-порталов для работников различных министерств (иностранных дел, финансов, энергетики). Примечательно, что список атакуемых организаций включает также Российскую академию наук и почтовый сервис Mail.ru.


Домены, используемые в рамках текущей кампании, обычно начинаются с «mail», а в качестве имени хоста проставлено полное имя домена целевой организации. При этом к регистрации фишеры прибегли лишь в пяти случаях.

Каким образом злоумышленники заманивают посетителей на свои сайты, пока неясно. Образцов фишинговых писем до сих пор никто не представил, хотя распространение ссылок по почте — в данном случае наиболее вероятный вариант.

Автором масштабной кампании, по мнению Cyjax, может оказаться какая-то APT-группа. В пользу этой гипотезы говорит сходство шаблонов фишинговых страниц с тем, который использовала Sandworm в прошлогодней атаке на Украине.

Подпишитесь на новости

В 2027 году эксперты ждут рост успешных кибератак на 30-40%

Число успешных кибератак в 2027 году может вырасти на 30-40%. Такой прогноз дала ведущий аналитик Positive Technologies Яна Авезова. Злоумышленники будут активнее использовать ИИ для автоматизации атак, а также легитимные инструменты администрирования, позволяющие дольше оставаться незамеченными.

Прогнозы специалистов собраны в материале «Известий». Руководитель Kaspersky GReAT в России и СНГ Дмитрий Галов ожидает дальнейшего роста атак на цепочки поставок.

Через менее защищённых подрядчиков преступники смогут добираться до крупных заказчиков. Дополнительные риски создаёт внедрение корпоративных ИИ-систем с доступом к данным и внутренним сервисам.

Среди вероятных целей — серверы обновлений, системы централизованного управления ПО и инфраструктура разработки. Их компрометация позволяет распространять вредоносный код сразу на множество устройств или организаций.

Руководитель направления ИБ Лиги цифровой экономики Сергей Тунчик прогнозирует применение автономных ИИ-агентов для поиска уязвимостей и адаптации атак. Сами корпоративные агенты также могут стать точкой проникновения благодаря выданным им полномочиям.

Руководитель отдела ИБ Axiom JDK Дмитрий Карасовский относит к основным целям госсектор, ИТ-компании и промышленность. Особый интерес для атакующих представляют поставщики ПО, поскольку взлом одного разработчика открывает путь к его заказчикам.

RSS: Новости на портале Anti-Malware.ru