



Qrator Labs: Meris привёл к скачку числа DDoS-атак на финансовый рынок РФ

Qrator Labs: Meris привёл к скачку числа DDoS-атак на финансовый рынок РФ

Qrator Labs: Meris привёл к скачку числа DDoS-атак на финансовый рынок РФ

Исследователи из Qrator Labs проанализировали деятельность обнаруженного недавно ботнета Mēris и пришли к выводу, что он привёл к «беспрецедентному» росту числа DDoS-атак на финансовый рынок России. Например, за прошедшие выходные количество кибератак на банковских сектор увеличилось более чем в три раза.

Как отметили специалисты, киберпреступники переключились на российский финансовый сектор в начале сентября 2021 года. С помощью относительно нового ботнета Mēris злоумышленники серьёзно увеличили интенсивность атак, сделав их при этом ещё и сложнее.

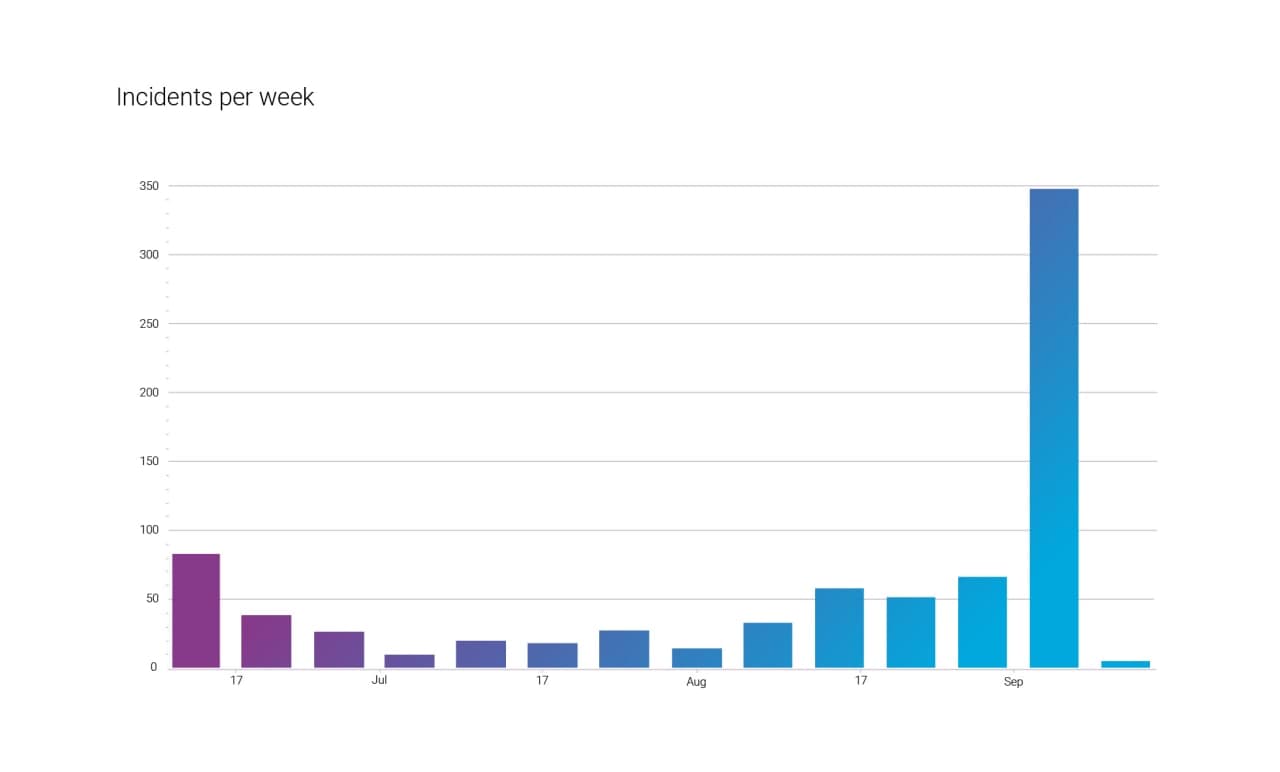
Согласно статистике Qrator Labs, самый пик кибератак был зафиксирован 11 сентября. Именно в ту субботу преступники запустили целую серию DDoS на крупнейшие банки и платёжные системы. Всего эксперты насчитали три волны, максимальные показатели которых достигали 212 Гб/сек и десятки миллионов запросов в секунду.

Отмечается также особенность этих атак — они проходят на уровне приложений (Application Layer, L7), посему вполне могут походить на активность обычных пользователей. В этом случае атакующие используют HTTPS-трафик, что создаёт дополнительную нагрузку на вычислительную мощность.

В Qrator Labs также указали на ИБ-специфику российского финансового рынка, которая затрудняет фильтрацию таких DDoS-атак. Поскольку кредитные организации не имеют права расшифровывать трафик и предоставлять соответствующие ключи поставщику услуг защиты от DDoS, операции Mēris было сложно выявить и нейтрализовать.

«Как правило, нам попадаются не более 90 серьёзных DDoS-инцидентов в неделю, однако 11 сентября мы зафиксировали более 300», — подчеркнули специалисты Qrator Labs.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru