



Новый Android-троян SOVA впечатляет функциями кражи и подмены данных

Новый Android-троян SOVA впечатляет функциями кражи и подмены данных

Новый Android-троян SOVA впечатляет функциями кражи и подмены данных

Новый троян для Android нацелился на криптовалютные кошельки и приложения для онлайн-покупок. Получивший имя S.O.V.A. вредонос также позволяет операторам извлекать персональные данные из заражённых мобильных устройств.

Для достижения своих целей «сова» использует целый набор функциональных возможностей: запись нажатия клавиш, наложение окон поверх легитимных программ, взаимодействие с буфером обмена и т. п.

Именно так вредонос крадёт учётные данные и подменяет адреса криптокошельков в буфере обмена (при их копировании и вставке). Более того, в будущем авторы планируют добавить трояну возможность запускать DDoS-атаки, разворачивать шифровальщик и даже перехватывать коды двухфакторной аутентификации.

На «сову» обратили внимание исследователи в области кибербезопасности из компании ThreatFabric. Как отметили эксперты, зловред способен красть файлы cookies, что позволяет злоумышленникам входить в аккаунты жертвы даже без учётных данных.

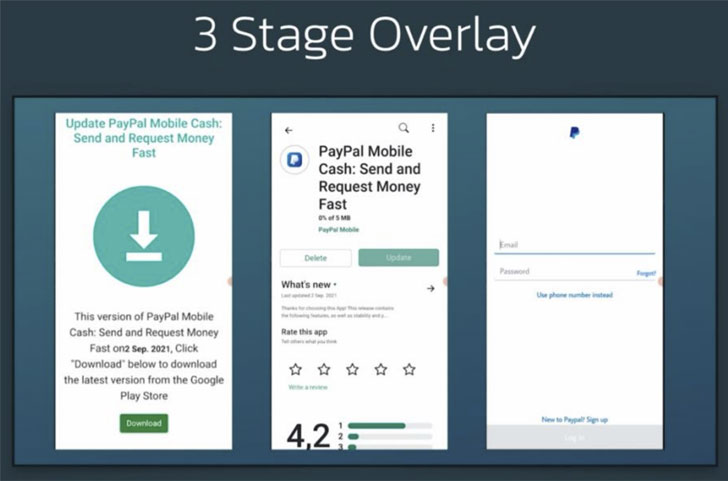
Также специалисты представили схему наложения окон вредоносной программы поверх легитимных банковских приложений.


Кроме того, команда ThreatFabric считает, что у S.O.V.A. есть потенциал в скором времени стать одной из самых серьёзных киберугроз для Android.

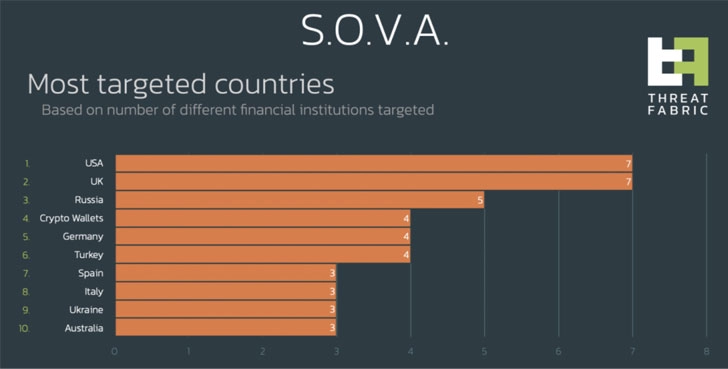
Несмотря на начальную стадию разработки, киберпреступники уже активно рекламируют своё детище на форумах соответствующей тематики. Кстати, Россия входит в тройку самых атакуемых «совой» стран.

Подпишитесь на новости

Производители ТВ признали, что полностью отключить сбор данных нельзя

Издание The Verge задало производителям телевизоров и ТВ-приставок 17 вопросов о том, какие данные они собирают о пользователях. Из 11 компаний ответили семь: Amazon, Apple, Google, LG, Roku, Samsung и TCL. Panasonic, Sony и Vizio отвечать не стали, с Hisense связаться не удалось. Apple ответила лишь на часть вопросов.

Ответы компаний опубликовала The Verge. Главной темой стало автоматическое распознавание контента (ACR).

Эта технология определяет, что смотрит человек, и используется в том числе для показа рекламы и подсчета аудитории. У Samsung, LG и Amazon ACR по умолчанию выключен.

Samsung утверждает, что после отключения функции удаляет собранные данные со своих серверов. LG распознает контент по звуковым отпечаткам, а при включенном ACR определяет местоположение по соседним сетям Wi-Fi. Расшифровки голосовых команд у LG могут храниться без шифрования.

Google при стандартной настройке сразу включает сбор диагностики, персональные рекомендации и рекламу. Google TV передает компании IP-адрес и данные о соседних сетях Wi-Fi, по которым можно определить местоположение. Apple заявила, что Apple TV 4K не использует ACR и не делает снимков экрана.

Amazon, Google, Samsung и Roku признали, что полностью отказаться от передачи данных нельзя. Если телевизор отключен от интернета, устройства Amazon, Google, Roku, Samsung и TCL сохраняют часть данных и отправляют их после подключения.

Исследование Северо-Восточного университета показало, что телевизоры Vizio продолжали отправлять данные и после отказа пользователя от сбора. В компании назвали это служебными данными. У Samsung и Roku поток данных после отказа сократился, но полностью не прекратился.

RSS: Новости на портале Anti-Malware.ru