



0-day в браузерном движке Windows MSHTML опаснее, чем предполагалось ранее

0-day в браузерном движке Windows MSHTML опаснее, чем предполагалось ранее

0-day в браузерном движке Windows MSHTML опаснее, чем предполагалось ранее

В Сети появились новые подробности, касающиеся уязвимости нулевого дня (0-day) в MSHTML. Напомним, что брешь отслеживается под идентификатором CVE-2021-40444 и позволяет удалённо выполнить вредоносный код.

MSHTML — это «родной» браузерный движок, который используется в пакете Microsoft Office. Во вторник корпорация предупредила пользователей о 0-day, однако разработчики всё ещё не подготовили соответствующий патч.

Microsoft сознательно не стала распространяться о CVE-2021-40444, уточнив лишь, что эксплуатация уязвимости основана на использовании вредоносных элементов ActiveX. Если злоумышленник задействует брешь в атаке, он сможет загрузить и установить вредоносную программу на компьютер жертвы.

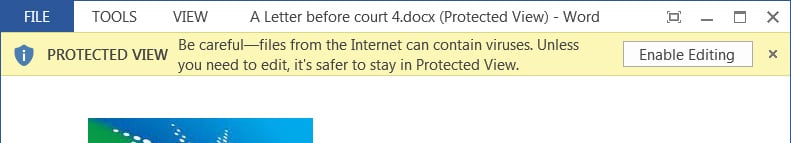
Более того, исследователи в области кибербезопасности даже нашли подтверждение эксплуатации этого бага в реальных кибератаках. Преступники рассылали жертвам злонамеренные документы Word, содержащие эксплойт для CVE-2021-40444.

Ранее специалисты советовали пользователям задействовать защитную функцию Mark-of-the-Web (MOTW), благодаря которой документ будет открываться в режиме «только чтение». Тем не менее Уилл Дорманн из CERT/CC заявил, что даже такие меры не спасут от эксплуатации бага.


«Если злоумышленники отправят вредоносный документ, например, в архиве, на который не ставится метка MotW, вся защита данной функции сразу же нивелируется. Тот же 7Zip распакует присланный архив, а у его содержимого уже не будет пометки "скачано из интернета"», — объясняет эксперт.

Тот же принцип касается использования ISO-файлов, так что у киберпреступников вполне есть действенные методы обхода защиты. А нам в этом случае остаётся лишь ждать выхода патча, который, судя по всему, планируется на второй вторник сентября (на следующей неделе).

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru