



DDoS-атаку на Яндекс провели сетевые устройства в составе ботнета Meris

DDoS-атаку на Яндекс провели сетевые устройства в составе ботнета Meris

DDoS-атаку на Яндекс провели сетевые устройства в составе ботнета Meris

Расследование показало, что источником DDoS-атаки уровня приложений, которую «Яндексу» недавно пришлось пережить, является бот-сеть с кодовым именем Mēris (латыш. «чума»). Мощность мусорного потока составила более 20 млн запросов в секунду (RPS), его создавали 56 тыс. зараженных сетевых устройств.

Атака, о которой идет речь, произошла в минувшие выходные. Ее подробности стали известны сегодня, 9 сентября: «Яндекс» опубликовал в своем блоге на «Хабр» результаты расследования в отношении Mēris, которое ИБ-служба компании проводит совместно с Qrator Labs.

Новый DDoS-ботнет был обнаружен в конце июня. В его атаках принимают участие десятки тысяч зараженных устройств — в основном сетевых, с Ethernet-подключением. На самом деле в состав вредоносной сети, по оценке исследователей, могут входить свыше 200 тыс. подневольных девайсов.

На настоящий момент выявлены некоторые особенности Mēris:

  • использование конвейерной обработки HTTP, позволяющей значительно повысить RPS по сравнению с другими IoT-ботнетами;
  • отсутствие спуфинга IP-адреса в отправляемых запросах; 
  • открытый TCP/UDP порт 5678 (его обычно используют роутеры Mikrotik и Linksys);
  • SOCKS4-прокси на зараженном устройстве (не подтверждено);
  • использование обратных L2TP-туннелей для внутренних коммуникаций.

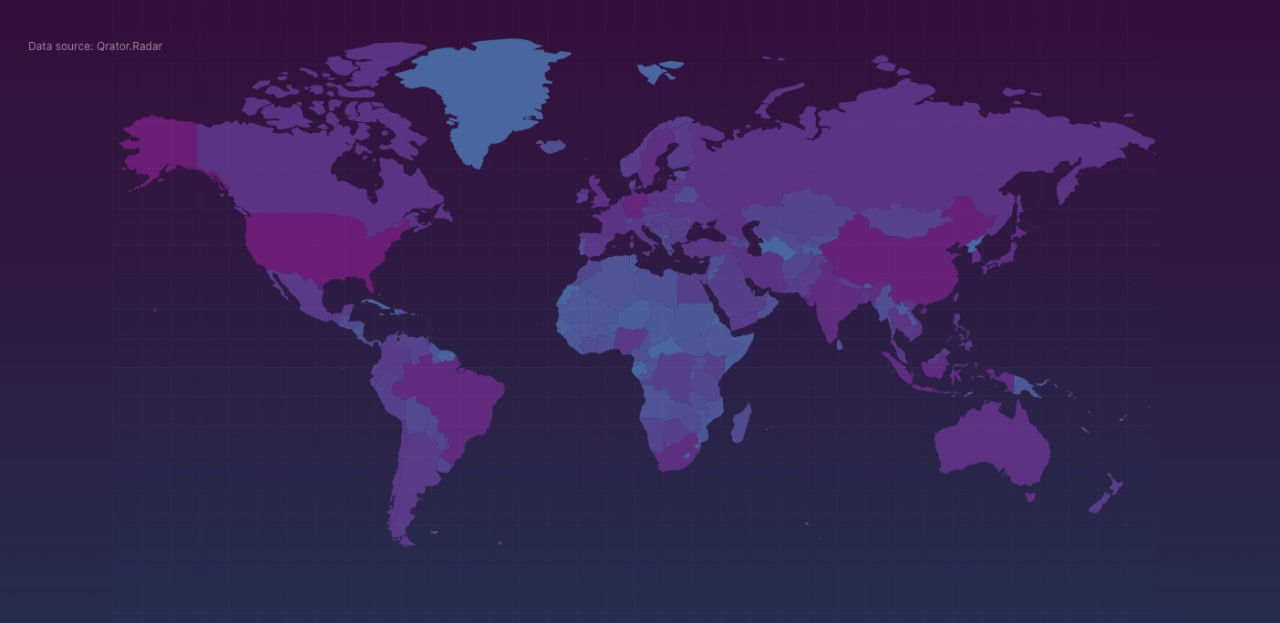
Исследователи провели поиск открытых портов 5678 в интернете и выявили 328 723 активных хоста, которые потенциально могут работать на Mēris, — в основном в США (42,6%) и Китае (18,9%).


Новоявленный ботнет продолжает расти — за счет брутфорса паролей или эксплуатации уязвимостей, пока неизвестно. Если это какая-то дыра в RouterOS, то она совсем свежая, так как приобщенные к ботнету устройства Mikrotik работают в основном под управлением ОС версий последних трех лет, с преобладанием предпоследней.

Как оказалось, воскресная DDoS-атака на «Яндекс» с участием Mēris — не единственная. Новобранец уже несколько раз пытался вывести из строя серверы компании, наращивая мощность:

  • 7 августа, 5,2 млн RPS
  • 9 августа, 6,5 млн RPS
  • 29 августа, 9,6 млн RPS
  • 31 августа, 10,9 млн RPS
  • 5 сентября, 21,8 млн RPS

Выстроенная «Яндексом» защита пока позволяет успешно справляться с такими потоками без бана по IP. Собранные данные о новой «чуме» переданы в Mikrotik и профильные организации.

Подпишитесь на новости

ИТ-инфраструктуру Следственного комитета предлагают поручить Минцифры

Правительство внесло в Госдуму законопроект, который позволит централизованно обеспечивать Следственный комитет информационными системами, программами и ИТ-инфраструктурой через Минцифры. Разработку и снабжение предлагают организовать с опорой на компетенции министерства.

Документ № 23203-9 опубликован в электронной базе Госдумы. Он внесён 30 октября и предусматривает изменения в закон о Следственном комитете и законодательство о контрактной системе.

Предлагаемые полномочия охватывают создание и развитие информационных систем, информационно-телекоммуникационных сетей и необходимой инфраструктуры, а также обеспечение программными и программно-техническими средствами.

Аргумент правительства — эффективнее использовать федеральный бюджет за счёт опыта Минцифры в управлении проектами информатизации.

Дополнительно проект предусматривает возможность централизованных закупок для одного или нескольких федеральных государственных органов, включая Следственный комитет.

Пока это законодательное предложение. Говорить, что Минцифры уже приняло на обслуживание всю ИТ-инфраструктуру СК, рано: документу ещё предстоит парламентское рассмотрение.

Для поставщиков ПО и оборудования потенциально меняется организация закупок и проектов. А вот выводы о конкретных подрядчиках, продуктах или размере экономии из опубликованной инициативы сделать нельзя.

RSS: Новости на портале Anti-Malware.ru