



DDoS-атаку на Яндекс провели сетевые устройства в составе ботнета Meris

DDoS-атаку на Яндекс провели сетевые устройства в составе ботнета Meris

DDoS-атаку на Яндекс провели сетевые устройства в составе ботнета Meris

Расследование показало, что источником DDoS-атаки уровня приложений, которую «Яндексу» недавно пришлось пережить, является бот-сеть с кодовым именем Mēris (латыш. «чума»). Мощность мусорного потока составила более 20 млн запросов в секунду (RPS), его создавали 56 тыс. зараженных сетевых устройств.

Атака, о которой идет речь, произошла в минувшие выходные. Ее подробности стали известны сегодня, 9 сентября: «Яндекс» опубликовал в своем блоге на «Хабр» результаты расследования в отношении Mēris, которое ИБ-служба компании проводит совместно с Qrator Labs.

Новый DDoS-ботнет был обнаружен в конце июня. В его атаках принимают участие десятки тысяч зараженных устройств — в основном сетевых, с Ethernet-подключением. На самом деле в состав вредоносной сети, по оценке исследователей, могут входить свыше 200 тыс. подневольных девайсов.

На настоящий момент выявлены некоторые особенности Mēris:

  • использование конвейерной обработки HTTP, позволяющей значительно повысить RPS по сравнению с другими IoT-ботнетами;
  • отсутствие спуфинга IP-адреса в отправляемых запросах; 
  • открытый TCP/UDP порт 5678 (его обычно используют роутеры Mikrotik и Linksys);
  • SOCKS4-прокси на зараженном устройстве (не подтверждено);
  • использование обратных L2TP-туннелей для внутренних коммуникаций.

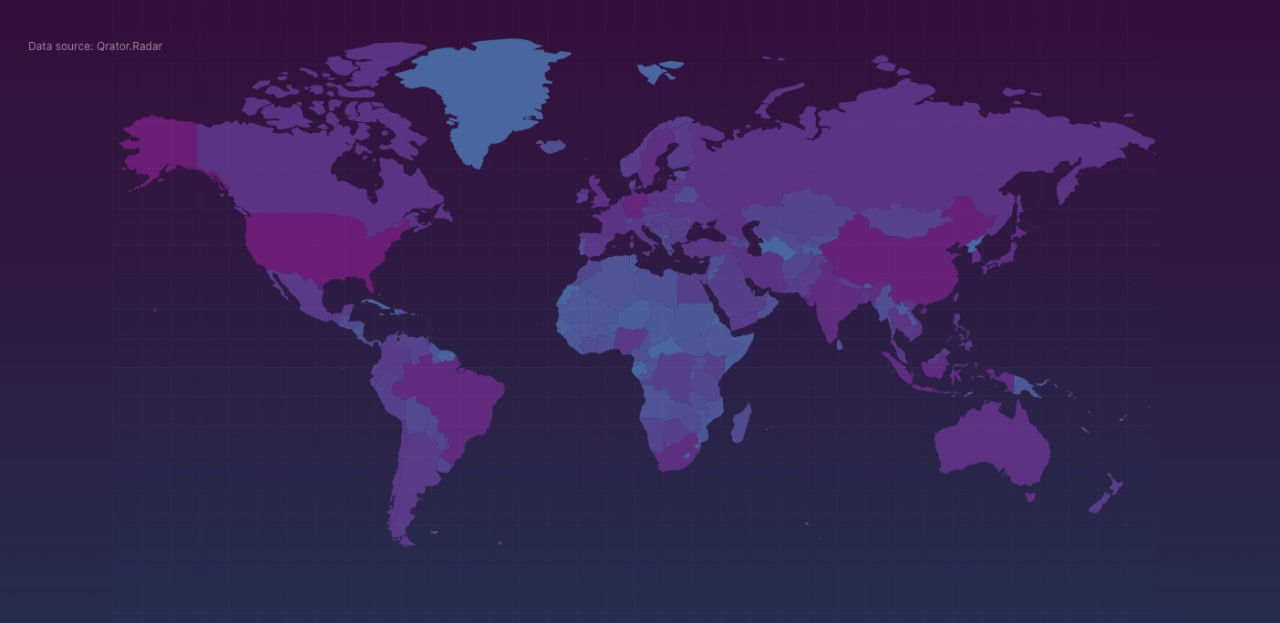
Исследователи провели поиск открытых портов 5678 в интернете и выявили 328 723 активных хоста, которые потенциально могут работать на Mēris, — в основном в США (42,6%) и Китае (18,9%).


Новоявленный ботнет продолжает расти — за счет брутфорса паролей или эксплуатации уязвимостей, пока неизвестно. Если это какая-то дыра в RouterOS, то она совсем свежая, так как приобщенные к ботнету устройства Mikrotik работают в основном под управлением ОС версий последних трех лет, с преобладанием предпоследней.

Как оказалось, воскресная DDoS-атака на «Яндекс» с участием Mēris — не единственная. Новобранец уже несколько раз пытался вывести из строя серверы компании, наращивая мощность:

  • 7 августа, 5,2 млн RPS
  • 9 августа, 6,5 млн RPS
  • 29 августа, 9,6 млн RPS
  • 31 августа, 10,9 млн RPS
  • 5 сентября, 21,8 млн RPS

Выстроенная «Яндексом» защита пока позволяет успешно справляться с такими потоками без бана по IP. Собранные данные о новой «чуме» переданы в Mikrotik и профильные организации.

Немецкая полиция читает WhatsApp и Signal без взлома шифрования

Правоохранительные органы Германии используют клонирование аккаунтов для слежки за перепиской в WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Signal и Telegram. Для этого они подключают служебный компьютер к учётной записи подозреваемого как обычное доверенное устройство. Шифрование остаётся целым, просто полиция тихо садится внутрь защищённого канала.

О практике рассказало netzpolitik.org, получившее секретную директиву Таможенного криминального управления Германии (ZKA).

Метод тестировали с конца 2023 года, а 1 августа 2025-го перевели в статус постоянного инструмента для расследования тяжких и организованных преступлений.

Следователи используют штатные функции WhatsApp Web, Telegram Web и Signal Desktop. Чтобы привязать новый компьютер, нужен QR-код, подтверждение в приложении или проверочный код. Получить его можно через изъятый или добровольно переданный телефон, перехват СМС либо фишинг.

В одном из описанных случаев супруги дали полиции смартфоны, чтобы сотрудники сфотографировали сообщения от их дочери. Вместо этого полицейские якобы незаметно активировали WhatsApp Web и получили постоянный доступ к будущей переписке. Сервис воспринимал компьютер как легальное устройство и сам отправлял на него расшифрованные сообщения.

Некоторые клиенты синхронизируют и старую переписку. При подключении Signal постороннее устройство может получить сообщения за предыдущие 45 дней. Технически оно также способно видеть контакты и отправлять сообщения от имени владельца.

Ведомство не раскрывает масштабы слежки, сославшись на государственную тайну. Пользователям остаётся проводить ревизию самостоятельно: открыть раздел «Связанные устройства» в мессенджере и завершить все незнакомые сеансы.

RSS: Новости на портале Anti-Malware.ru