



Атаки Chimaera: тысячи Windows, Linux, контейнеров уже майнят Monero

Атаки Chimaera: тысячи Windows, Linux, контейнеров уже майнят Monero

Атаки Chimaera: тысячи Windows, Linux, контейнеров уже майнят Monero

Аналитики из Alien Labs компании AT&T предупреждают о новой вредоносной кампании, нацеленной на угон чужих мощностей для добычи криптовалюты. Хакеры используют opensource-инструменты из облачного репозитория Chimaera, что позволяет им с успехом обходить антивирусную защиту.

Автором выявленных криптоджекинг-атак, по словам исследователей, является криминальная группировка TeamTNT. Помещенный ею в облако тулкит Chimaera обнаружили несколько месяцев назад эксперты Unit 42, подразделения Palo Alto Networks.

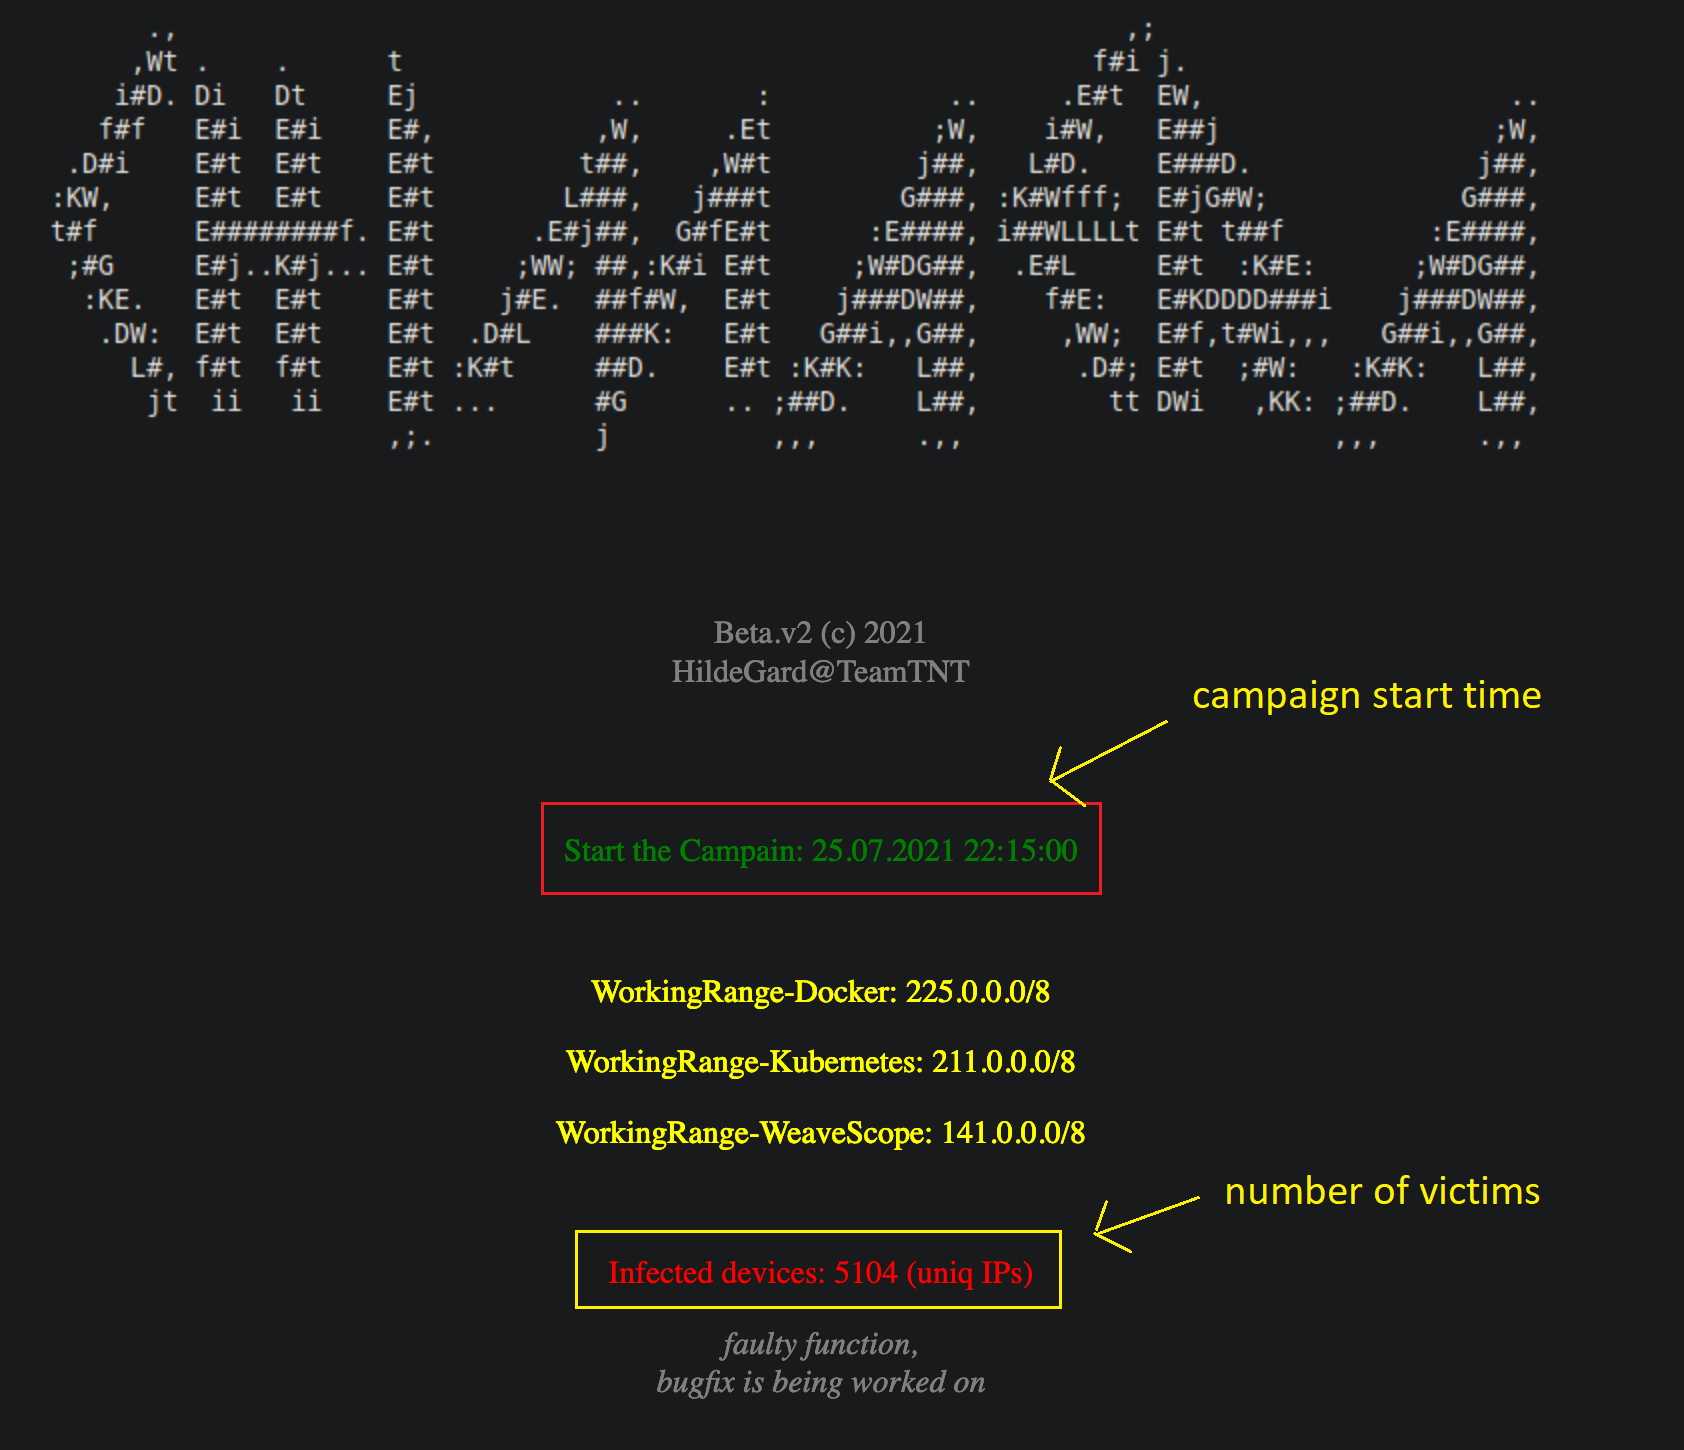
В июле этот набор инструментов  пустили в ход. Злоумышленники устанавливают их на машины под управлением Windows и Linux, на серверы AWS, а также внедряют в контейнеры Docker и Kubernetes. К концу августа, судя по статистике на С2-сервере, TeamTNT удалось заразить тысячи компьютеров в разных странах.


В Alien Labs изучили некоторые инструменты из набора Chimaera. Компонент Lazagne представляет собой утилиту с открытым исходным кодом для извлечения логинов и паролей из браузеров. Этот софт поддерживает различные Linux-дистрибутивы, в том числе Alpine Linux, обычно используемый для создания контейнеров. Злоумышленники объединили его с Pupy, многофункциональным opensource-инструментом удаленного администрирования.

За доставку и активацию майнера XMRig на Windows отвечает скрипт, способный загружать необходимые для этого средства, в том числе архиватор 7z (для распаковки скачиваемых файлов) и утилиту Nssm, позволяющую запустить криптомайнер как сервис. Для установки XMRig на платформы Kubernetes используется компонент, обеспечивающий хозяевам удаленное подключение к системе по SSH.

Для связи зараженных машин с C2-сервером в состав Chimaera введен IRC-бот — расширенная версия уже известного ИБ-экспертам ZiggyStartux, способная выполнять шелл-команды Unix.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru