



BrakTooth: Миллиарды устройств под угрозой из-за опасных Bluetooth-дыр

BrakTooth: Миллиарды устройств под угрозой из-за опасных Bluetooth-дыр

BrakTooth: Миллиарды устройств под угрозой из-за опасных Bluetooth-дыр

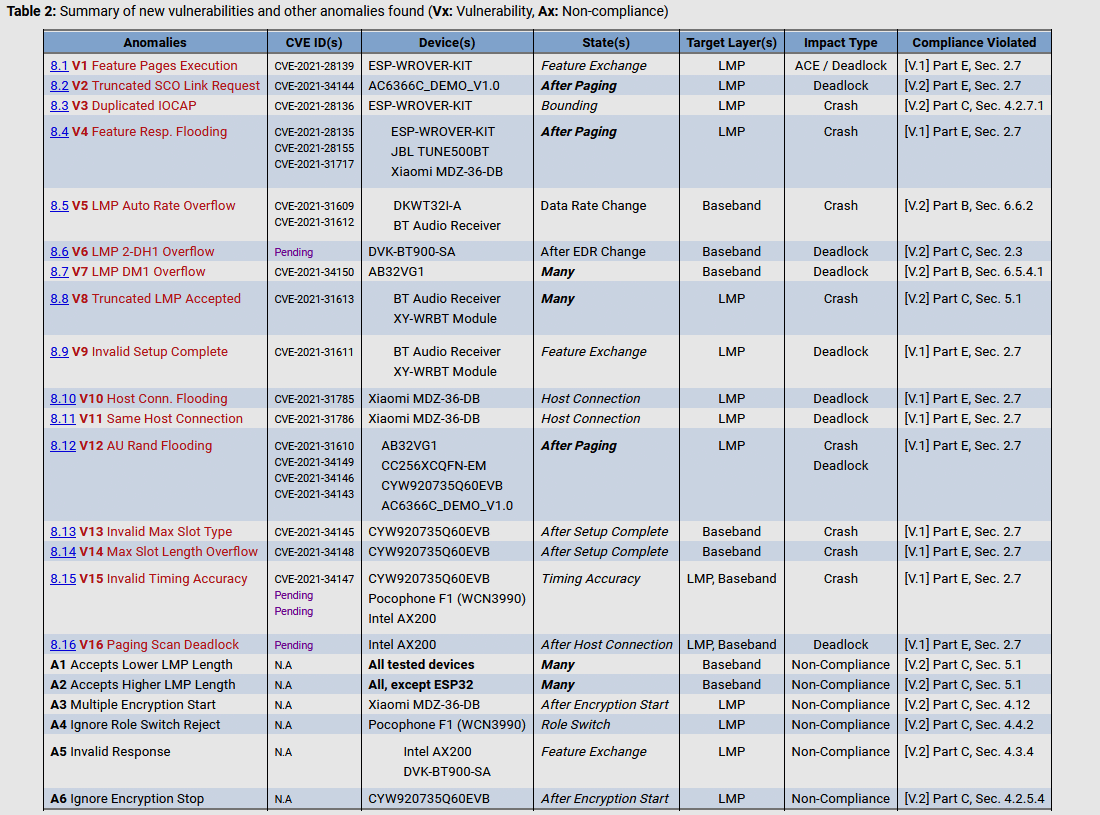
Команда исследователей в области кибербезопасности рассказала о 16 уязвимостях, затрагивающих программный стек Bluetooth, который поставляется с однокристальными системами (System-on-a-Chip, SoC) от ряда популярных вендоров.

Все бреши объединили под одним именем — BrakTooth. Они позволяют условному атакующему вызвать сбой в работе устройства или спровоцировать неприятные зависания. В худшем случае эксплуатация BrakTooth приводит к выполнению вредоносного кода.

Для своих тестов специалисты выбрали библиотеки Bluetooth, используемые в 13 SoC-платах от 11 производителей. Однако стоит уточнить, что та же аппаратная составляющая присутствует более чем в 1400 чипсетах.

Другими словами, от эксплуатации уязвимостей могут пострадать пользователи некоторых ноутбуков, смартфонов, промышленного оборудования и многих «умных» устройств.

По оценкам экспертов, BrakTooth затрагивает миллиарды девайсов, однако каждое из этих устройств уязвимо в разной степени. Наиболее опасная уязвимость — CVE-2021-28139, позволяющая удалённым злоумышленникам запустить вредоносный код на уязвимых девайсах. Пример эксплуатации специалисты записали на видео и выложили на YouTube:


Общий список выявленных уязвимостей с их идентификаторами выглядит так:


Подробная информация о BrakTooth размещена на специальном сайте, посвящённом этим дырам.

Подпишитесь на новости

Sega отключила аркадные сервисы после взлома серверов

Киберпреступники устроили японским аркадам незапланированный Game Over. Sega Fave, подразделение Sega по выпуску игрушек и аркадных автоматов, сообщила о взломе серверов, связанных с сетевыми платформами ALL.Net и Aime. С 1 ноября компания приостановила связанные сервисы для расследования и проверки безопасности.

Об инциденте Sega Fave сообщила на официальном сайте. Под отключение попали сетевые режимы игр, использование карт Aime, сервис PrizeON, онлайн-лотереи Sega Lucky Kuji и регистрация новых Sega ID.

Недоступной оказалась даже информация о расположении автоматов на сайтах поддерживаемых игр. Aime позволяет автомату узнавать игрока и загружать его результаты, рейтинги и накопленные предметы.

Инцидент касается и совместимых с ALL.Net игр Bandai Namco. При этом корпорация перечисляет конкретные отключённые функции и предлагает проверять статус отдельных игр.

По результатам первоначальной проверки утечку сведений о пользователях и партнёрах не обнаружили. Платёжные данные, включая информацию о банковских картах, хранятся отдельно и, по заявлению Sega Fave, не пострадали.

Способ проникновения и виновников представители не назвали. В сообщении от 2 ноября срок восстановления также не указан, сервисы обещают вернуть после расследования и проверки защиты.

RSS: Новости на портале Anti-Malware.ru