



BrakTooth: Миллиарды устройств под угрозой из-за опасных Bluetooth-дыр

BrakTooth: Миллиарды устройств под угрозой из-за опасных Bluetooth-дыр

BrakTooth: Миллиарды устройств под угрозой из-за опасных Bluetooth-дыр

Команда исследователей в области кибербезопасности рассказала о 16 уязвимостях, затрагивающих программный стек Bluetooth, который поставляется с однокристальными системами (System-on-a-Chip, SoC) от ряда популярных вендоров.

Все бреши объединили под одним именем — BrakTooth. Они позволяют условному атакующему вызвать сбой в работе устройства или спровоцировать неприятные зависания. В худшем случае эксплуатация BrakTooth приводит к выполнению вредоносного кода.

Для своих тестов специалисты выбрали библиотеки Bluetooth, используемые в 13 SoC-платах от 11 производителей. Однако стоит уточнить, что та же аппаратная составляющая присутствует более чем в 1400 чипсетах.

Другими словами, от эксплуатации уязвимостей могут пострадать пользователи некоторых ноутбуков, смартфонов, промышленного оборудования и многих «умных» устройств.

По оценкам экспертов, BrakTooth затрагивает миллиарды девайсов, однако каждое из этих устройств уязвимо в разной степени. Наиболее опасная уязвимость — CVE-2021-28139, позволяющая удалённым злоумышленникам запустить вредоносный код на уязвимых девайсах. Пример эксплуатации специалисты записали на видео и выложили на YouTube:


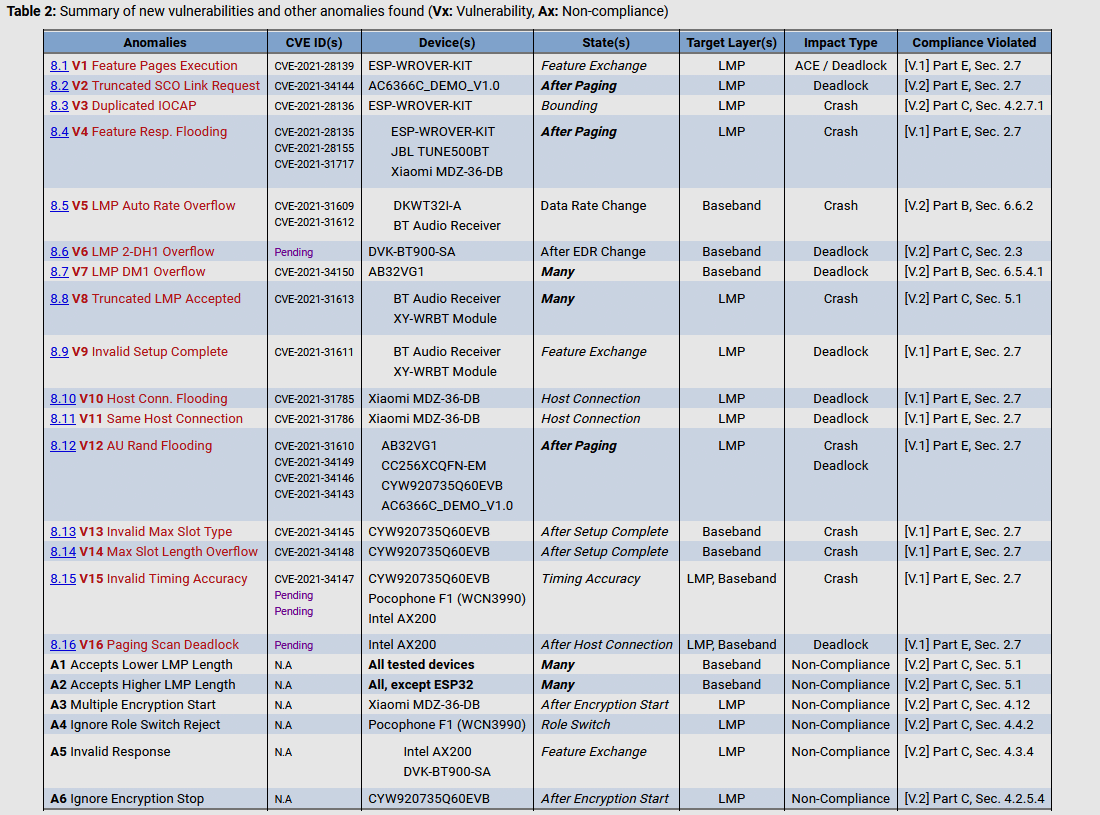
Общий список выявленных уязвимостей с их идентификаторами выглядит так:


Подробная информация о BrakTooth размещена на специальном сайте, посвящённом этим дырам.

Подпишитесь на новости

Avanpost представила систему DAG для контроля доступа к данным

Сотрудник давно сменил должность, а доступ к старым папкам остался. Рядом лежат выгрузки персональных данных и инструкция с паролями — корпоративная классика, которую никто не любит. Avanpost представила DAG — решение для контроля доступа к неструктурированным данным на файловых серверах, в облаках и корпоративных базах знаний.

Основные возможности продукта компания описывает в официальной документации.

По словам разработчика, система обнаруживает конфиденциальную информацию по содержимому файлов, показывает фактические права пользователей и выявляет нарушения политик безопасности. Задача — выяснить, кто действительно может открыть конфиденциальные документы, даже если утверждённые регламенты рисуют куда более благополучную картину.

Найти лишние права — половина дела. В DAG встроен движок бизнес-процессов: он позволяет направить запрос владельцу данных, собрать согласования, поставить задачу ИТ-службе и проконтролировать исполнение.

После корректировок повторное сканирование проверяет, что доступ действительно закрыт. Галочка в заявке сама по себе доказательством не считается.

Далее система отслеживает изменения прав и объектов, передаёт сведения о нарушениях в SIEM и SOAR и может запускать внутренние сценарии реагирования.

DAG работает самостоятельно или в связке с IDM. Интеграция позволяет учитывать должность и кадровый статус сотрудника, инициируя пересмотр доступа при переводе или увольнении.

Вендор представил две версии: для крупных корпораций с акцентом на высокие нагрузки и для среднего бизнеса — с упором на простоту интеграции. Заказчикам предлагают пилот на действующей инфраструктуре.

RSS: Новости на портале Anti-Malware.ru