



BrakTooth: Миллиарды устройств под угрозой из-за опасных Bluetooth-дыр

BrakTooth: Миллиарды устройств под угрозой из-за опасных Bluetooth-дыр

BrakTooth: Миллиарды устройств под угрозой из-за опасных Bluetooth-дыр

Команда исследователей в области кибербезопасности рассказала о 16 уязвимостях, затрагивающих программный стек Bluetooth, который поставляется с однокристальными системами (System-on-a-Chip, SoC) от ряда популярных вендоров.

Все бреши объединили под одним именем — BrakTooth. Они позволяют условному атакующему вызвать сбой в работе устройства или спровоцировать неприятные зависания. В худшем случае эксплуатация BrakTooth приводит к выполнению вредоносного кода.

Для своих тестов специалисты выбрали библиотеки Bluetooth, используемые в 13 SoC-платах от 11 производителей. Однако стоит уточнить, что та же аппаратная составляющая присутствует более чем в 1400 чипсетах.

Другими словами, от эксплуатации уязвимостей могут пострадать пользователи некоторых ноутбуков, смартфонов, промышленного оборудования и многих «умных» устройств.

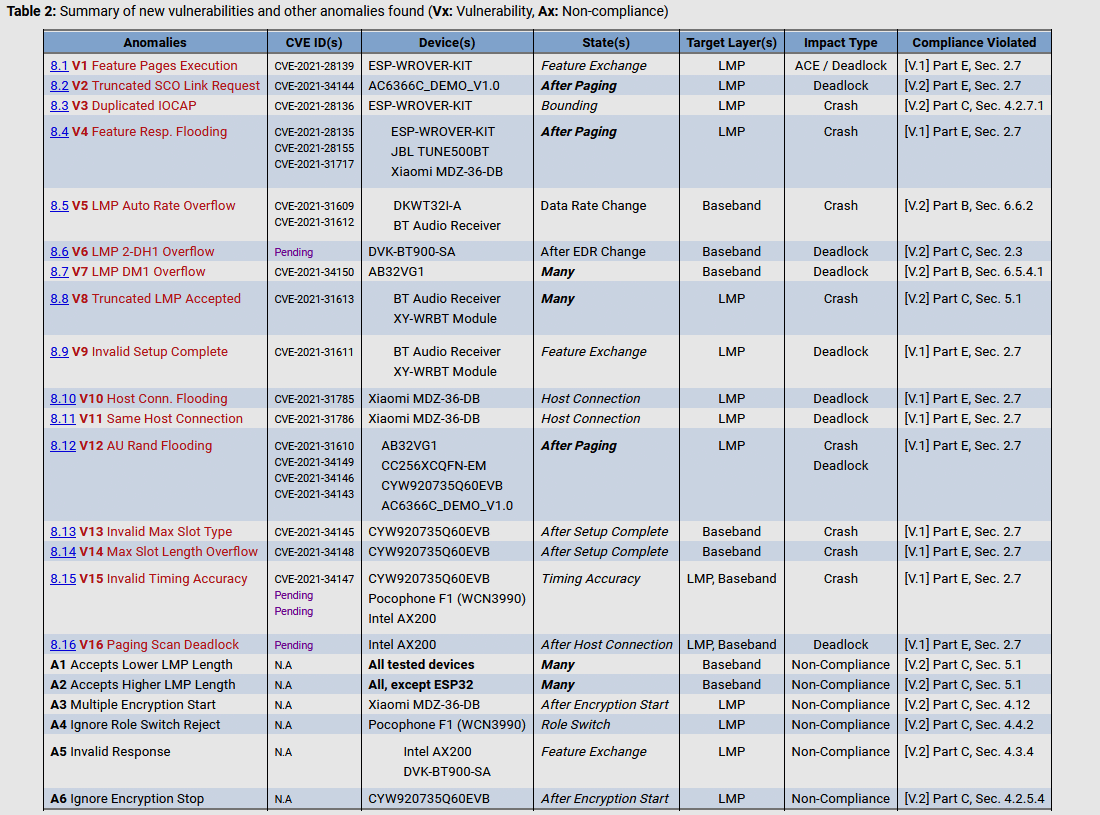
По оценкам экспертов, BrakTooth затрагивает миллиарды девайсов, однако каждое из этих устройств уязвимо в разной степени. Наиболее опасная уязвимость — CVE-2021-28139, позволяющая удалённым злоумышленникам запустить вредоносный код на уязвимых девайсах. Пример эксплуатации специалисты записали на видео и выложили на YouTube:


Общий список выявленных уязвимостей с их идентификаторами выглядит так:


Подробная информация о BrakTooth размещена на специальном сайте, посвящённом этим дырам.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru