



Fujitsu: Продающиеся в дарквебе данные принадлежат клиентам, а не нам

Fujitsu: Продающиеся в дарквебе данные принадлежат клиентам, а не нам

Fujitsu: Продающиеся в дарквебе данные принадлежат клиентам, а не нам

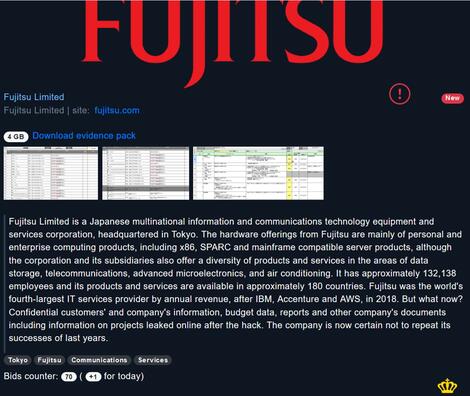
Внутренние данные японского техногиганта Fujitsu продаются в дарквебе, на онлайн-площадке Marketo. Тем не менее корпорация утверждает, что скомпрометированная информация принадлежит не ей, а клиентам.

Об утечке представители Marketo сообщили 26 августа. Тогда речь шла о 4 ГБ украденных данных, семплы которых злоумышленники опубликовали для подтверждения подлинности.

По словам самих киберпреступников, в базе содержится конфиденциальная информация о клиентах, внутренние данные самой японской компании, финансовые сведения, а также отчёты и другие документы, содержащие информацию о проектах.


Пресс-служба Fujitsu оперативно отреагировала на утечку, заявив: нет никаких оснований полагать, что этот киберинцидент как-то связан с майской историей кражи данных с помощью платформы Fujitsu ProjectWEB.

«Fujitsu в курсе, что внутренние данные появились на одной из площадок дарквеба и были выставлены на аукцион. Утверждается, что эту информацию похитили с нашего сайта, однако сам источник и затронутые системы остаются неназванными», — сообщил пресс-секретарь японской корпорации изданию ZDNet.

Отдельные специалисты подчеркнули, что Marketo можно считать весьма надёжным источником скомпрометированных данных, что подтверждается прошлыми утечками. Напомним, что на днях на этой же площадке всплыли данные компании Puma, выпускающей спортивную одежду и обувь.

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru