



Операторы ботнета Phorpiex свернули кампании и продают исходный код

Операторы ботнета Phorpiex свернули кампании и продают исходный код

Операторы ботнета Phorpiex свернули кампании и продают исходный код

Киберпреступная группировка, управляющая ботнетом Phorpiex, решила прекратить свои операции и выставить на продажу исходный код вредоносной программы. Любой злоумышленник может приобрести этот код на одном из форумов соответствующей тематики в дарквебе.

Исследователи из компании Cyjax первыми обратили внимание на рекламные объявления, предлагающие приобрести код ботнета Phorpiex. Судя по всему, авторы вредоноса, которых было изначально всего двое, свернули операции.

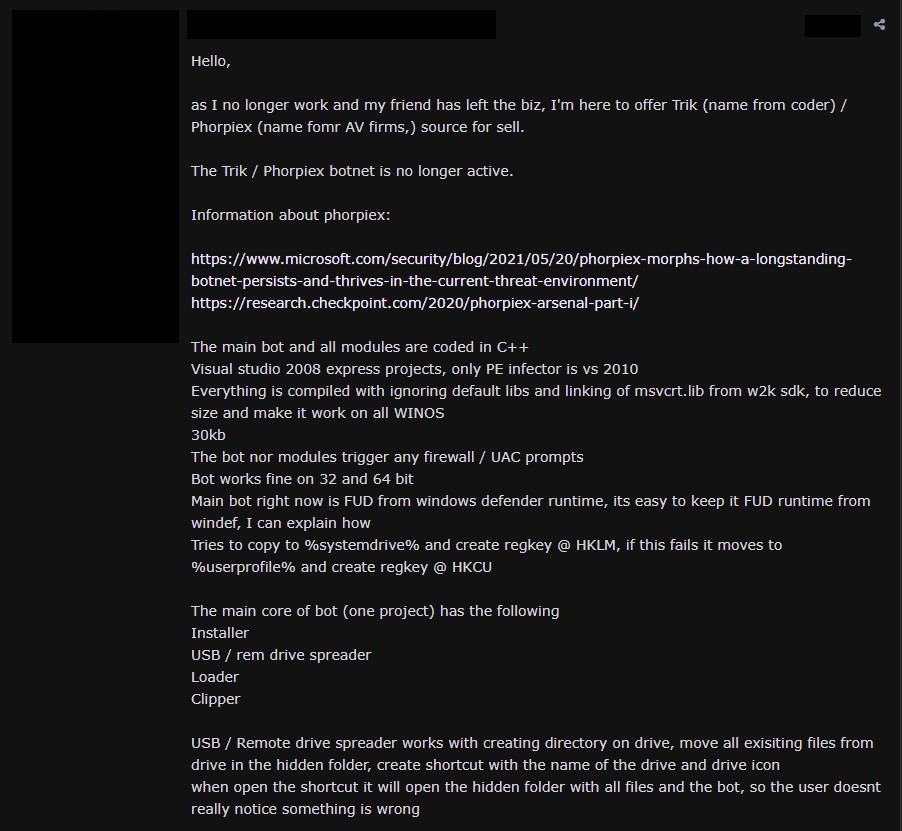
«Поскольку мы с другом больше не участвуем в развитии ботнета, предлагаю приобрести код Trik / Phorpiex», — гласит вышеупомянутое рекламное объявление, опубликованное изданием The Record.


Сам бот и все его основные модули написаны на C++. По словам авторов, ни бот, ни эти модули не вызывает алерты файрволов или контроля учётных записей в Windows (User Account Control, UAC).

Алексей Бухтеев из Check Point подтвердил, что реклама по продаже исходного кода вполне легитимна. Более того, специалист отметил, что ранее код этой вредоносной программы уже продавался.

Также Бухтеев указал на недоступность C2-серверов, однако на данный момент сложно точно определить, сколько заражённых машин до сих пор крутятся в Сети.

Подпишитесь на новости

ИИ пишет код, а кто отвечает за безопасность? Разберут на AI AppSec Night

Нейросети ускоряют разработку, пока промпт-инъекции и небезопасные агенты не подбрасывают команде новую головную боль. Как защищать ИИ-системы и договариваться об этом с менеджментом, обсудят на AI AppSec Night — встрече сообщества Альфа-Банка для опытных специалистов по безопасной разработке.

Мероприятие пройдёт 17 ноября на московской площадке «Альфа-Кристалл». Для участников из других городов и стран будет онлайн-трансляция. Регистрация уже открыта.

Вместо сплошного марафона слайдов организаторы готовят ИИ-ток-шоу: практики кибербезопасности представят идеи безопасной разработки, а руководители ИБ из крупных технологических компаний прокомментируют острые вопросы. В центре разговора будут защита ИИ и общий язык между теми, кто разрабатывает системы, и теми, кто принимает решения.

После дискуссии можно будет проверить, насколько уверенно теория держится под давлением вопросов. В командной игре «Что? Где? Безопасность!» участники посоревнуются в знаниях AppSec и поборются за призы.

Для споров в менее формальной обстановке предусмотрена зона Speakeasy bar: горячие темы CyberSec, напитки и возможность продолжить разговор без микрофона. Завершится вечер нетворкингом — время найти коллег, с которыми можно обсудить проблемы, не объясняя сначала, что такое промпт-инъекция.

Программа уже опубликована на сайте мероприятия: можно заранее выбрать, куда направить силы — на дискуссию, интеллектуальную битву или профессиональные знакомства.

Реклама, 18+ АО «Альфа-Банк». ИНН 7728168971
ERID: 2VfnxvrXfxR

RSS: Новости на портале Anti-Malware.ru