



Операторы ботнета Phorpiex свернули кампании и продают исходный код

Операторы ботнета Phorpiex свернули кампании и продают исходный код

Операторы ботнета Phorpiex свернули кампании и продают исходный код

Киберпреступная группировка, управляющая ботнетом Phorpiex, решила прекратить свои операции и выставить на продажу исходный код вредоносной программы. Любой злоумышленник может приобрести этот код на одном из форумов соответствующей тематики в дарквебе.

Исследователи из компании Cyjax первыми обратили внимание на рекламные объявления, предлагающие приобрести код ботнета Phorpiex. Судя по всему, авторы вредоноса, которых было изначально всего двое, свернули операции.

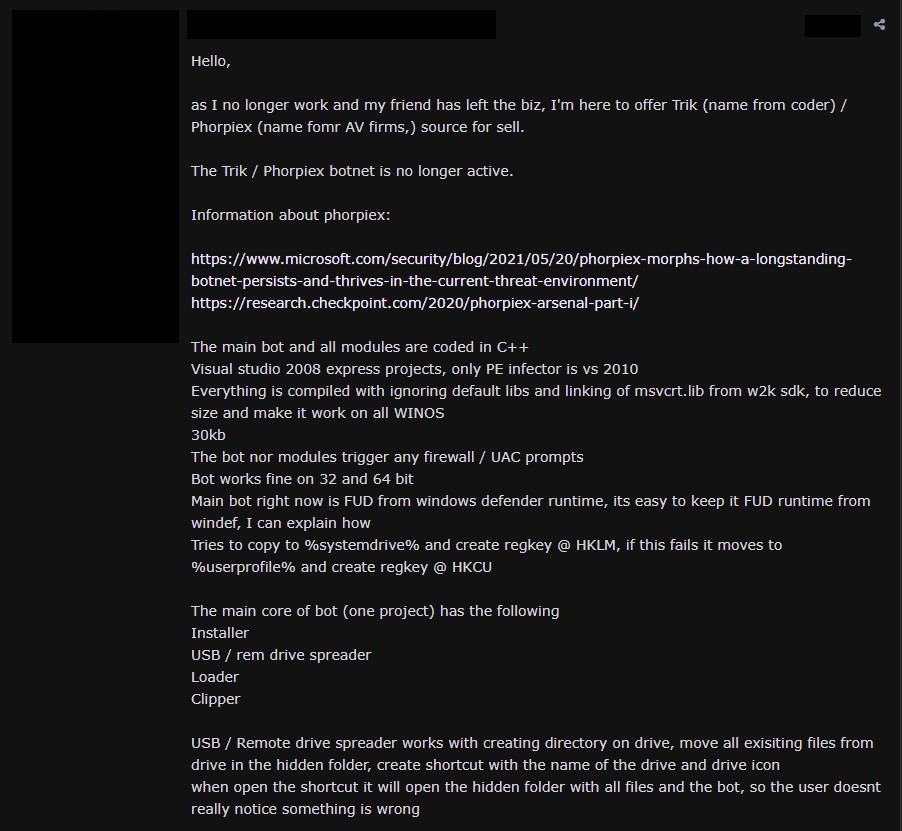
«Поскольку мы с другом больше не участвуем в развитии ботнета, предлагаю приобрести код Trik / Phorpiex», — гласит вышеупомянутое рекламное объявление, опубликованное изданием The Record.


Сам бот и все его основные модули написаны на C++. По словам авторов, ни бот, ни эти модули не вызывает алерты файрволов или контроля учётных записей в Windows (User Account Control, UAC).

Алексей Бухтеев из Check Point подтвердил, что реклама по продаже исходного кода вполне легитимна. Более того, специалист отметил, что ранее код этой вредоносной программы уже продавался.

Также Бухтеев указал на недоступность C2-серверов, однако на данный момент сложно точно определить, сколько заражённых машин до сих пор крутятся в Сети.

Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru