



1 ГБ внутренних данных Puma продаются на онлайн-площадке Marketo

1 ГБ внутренних данных Puma продаются на онлайн-площадке Marketo

1 ГБ внутренних данных Puma продаются на онлайн-площадке Marketo

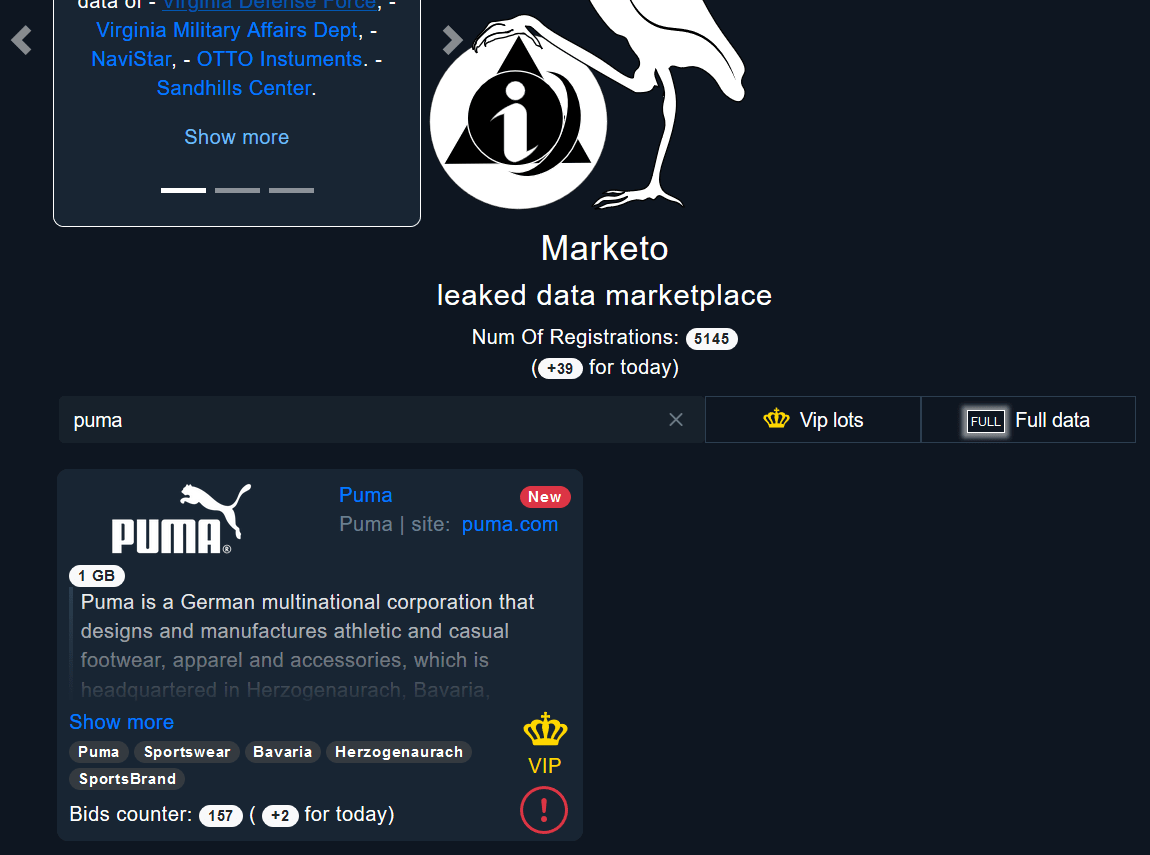
Немецкая компания Puma, выпускающая спортивную одежду и обувь, стала очередной жертвой киберпреступников. 1 ГБ украденных у Puma файлов всплыл на форуме дарквеба Marketo, и теперь злоумышленники пытаются продать эти внутренние данные.

Попасть на Marketo можно через сеть Tor. Это одна из тех торговых онлайн-площадок, куда киберпреступники несут похищенные в ходе атак данные.


Одно из объявлений на Marketo предлагает купить 1 гигабайт файлов, которые были украдены у Puma. Одна из особенностей этой площадки — аукцион, который заставляет заинтересованных лиц соревноваться между собой за скомпрометированную информацию.

Например, на данный момент 157 злоумышленников изъявили желание приобрести внутренние данные Puma. Зачастую сама жертва тоже пытается выкупить свою информацию, чтобы она не попала в руки хакеров.

Как выяснили исследователи, большая часть скомпрометированных данных представляет собой исходные коды приложений для управления внутренними системами. Предположительно, это связано с порталом Puma Product Management.

Украденные сведения, судя по всему, отлично подойдут для организации хорошо подготовленных сложных кибератак на немецкую компанию. Эксперты, проанализировавшие слитые данные, считают, что киберпреступники получили к ним доступ через взлом стороннего разработчика софта.

Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru