



1 ГБ внутренних данных Puma продаются на онлайн-площадке Marketo

1 ГБ внутренних данных Puma продаются на онлайн-площадке Marketo

1 ГБ внутренних данных Puma продаются на онлайн-площадке Marketo

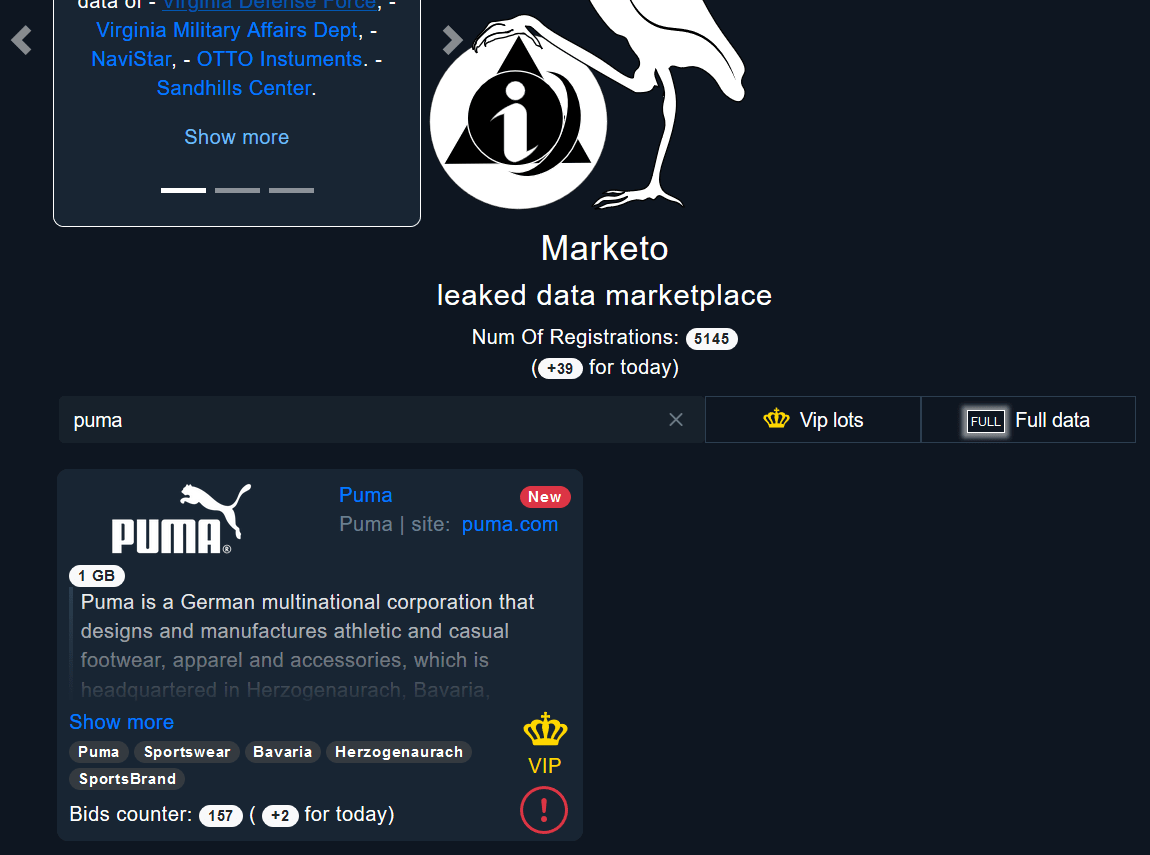
Немецкая компания Puma, выпускающая спортивную одежду и обувь, стала очередной жертвой киберпреступников. 1 ГБ украденных у Puma файлов всплыл на форуме дарквеба Marketo, и теперь злоумышленники пытаются продать эти внутренние данные.

Попасть на Marketo можно через сеть Tor. Это одна из тех торговых онлайн-площадок, куда киберпреступники несут похищенные в ходе атак данные.


Одно из объявлений на Marketo предлагает купить 1 гигабайт файлов, которые были украдены у Puma. Одна из особенностей этой площадки — аукцион, который заставляет заинтересованных лиц соревноваться между собой за скомпрометированную информацию.

Например, на данный момент 157 злоумышленников изъявили желание приобрести внутренние данные Puma. Зачастую сама жертва тоже пытается выкупить свою информацию, чтобы она не попала в руки хакеров.

Как выяснили исследователи, большая часть скомпрометированных данных представляет собой исходные коды приложений для управления внутренними системами. Предположительно, это связано с порталом Puma Product Management.

Украденные сведения, судя по всему, отлично подойдут для организации хорошо подготовленных сложных кибератак на немецкую компанию. Эксперты, проанализировавшие слитые данные, считают, что киберпреступники получили к ним доступ через взлом стороннего разработчика софта.

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru