



1 ГБ внутренних данных Puma продаются на онлайн-площадке Marketo

1 ГБ внутренних данных Puma продаются на онлайн-площадке Marketo

1 ГБ внутренних данных Puma продаются на онлайн-площадке Marketo

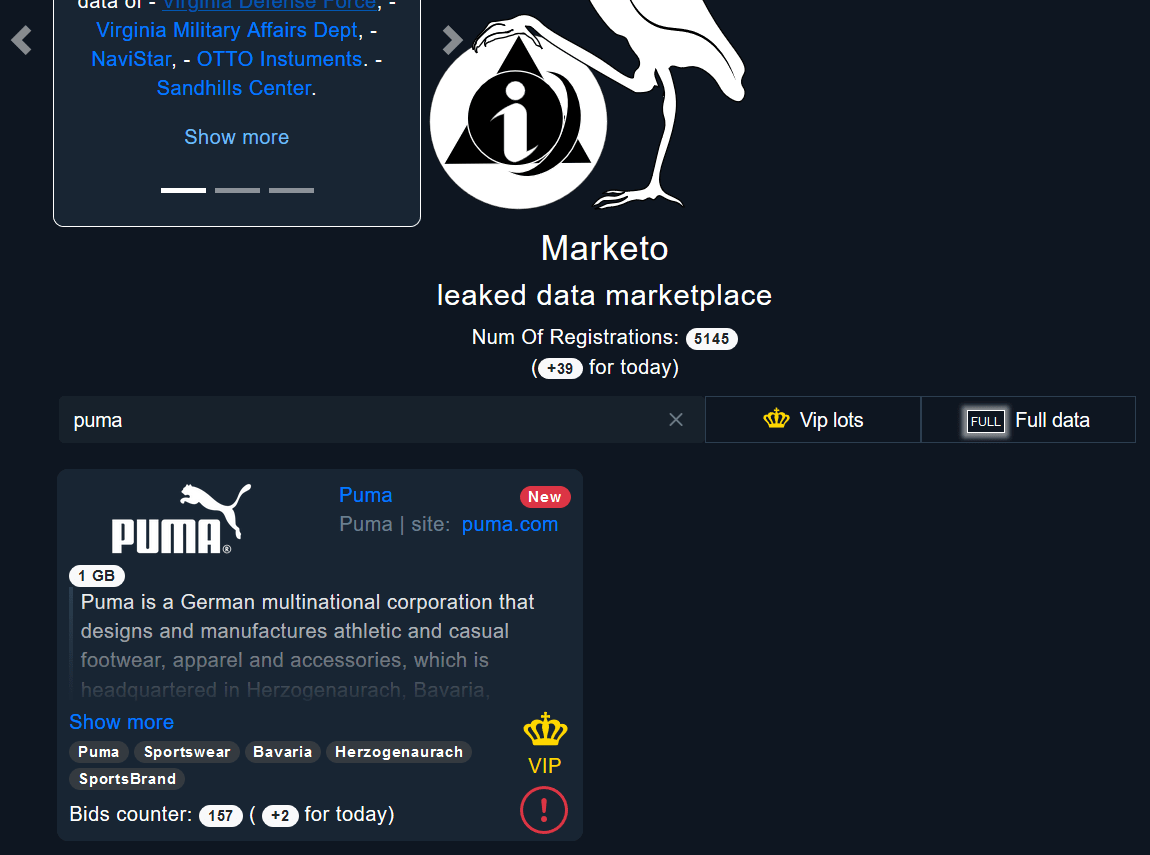
Немецкая компания Puma, выпускающая спортивную одежду и обувь, стала очередной жертвой киберпреступников. 1 ГБ украденных у Puma файлов всплыл на форуме дарквеба Marketo, и теперь злоумышленники пытаются продать эти внутренние данные.

Попасть на Marketo можно через сеть Tor. Это одна из тех торговых онлайн-площадок, куда киберпреступники несут похищенные в ходе атак данные.


Одно из объявлений на Marketo предлагает купить 1 гигабайт файлов, которые были украдены у Puma. Одна из особенностей этой площадки — аукцион, который заставляет заинтересованных лиц соревноваться между собой за скомпрометированную информацию.

Например, на данный момент 157 злоумышленников изъявили желание приобрести внутренние данные Puma. Зачастую сама жертва тоже пытается выкупить свою информацию, чтобы она не попала в руки хакеров.

Как выяснили исследователи, большая часть скомпрометированных данных представляет собой исходные коды приложений для управления внутренними системами. Предположительно, это связано с порталом Puma Product Management.

Украденные сведения, судя по всему, отлично подойдут для организации хорошо подготовленных сложных кибератак на немецкую компанию. Эксперты, проанализировавшие слитые данные, считают, что киберпреступники получили к ним доступ через взлом стороннего разработчика софта.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru