



ChaosDB: эксперты смогли взломать тысячи баз данных крупных компаний

ChaosDB: эксперты смогли взломать тысячи баз данных крупных компаний

ChaosDB: эксперты смогли взломать тысячи баз данных крупных компаний

Компания Wiz рассказала, как её экспертам удалось проникнуть в тысячи баз данных, принадлежащих пользователям Microsoft Azure. Причём в зоне риска оказались даже компании из списка Fortune 500. Microsoft уже признала проблему и сама предупредила клиентов о возможных атаках.

Команда безопасников Wiz около двух недель назад выявила «беспрецедентную брешь», затрагивающую систему управления базами данных Cosmos DB. Этой СУБД пользуются такие корпорации, как Coca-Cola, Exxon-Mobil и Citrix.

Согласно отчёту экспертов, целый ряд уязвимостей позволял любому пользователю скачивать, удалять или видоизменять многие коммерческие базы данных. Также потенциальный злоумышленник мог получить доступ на чтение и запись к архитектуре Cosmos DB. Все эти проблемы исследователи объединили под одним именем — ChaosDB.

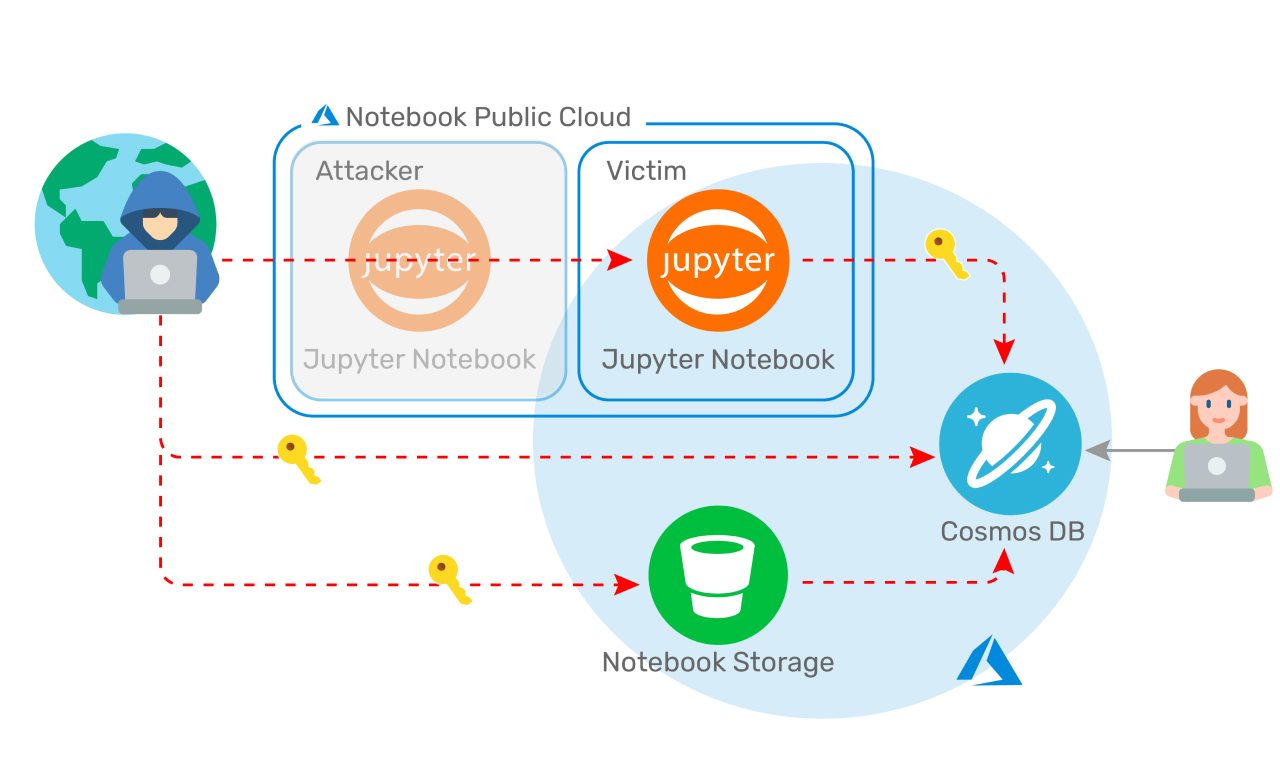
С помощью багов эксперты Wiz сначала получили доступ к первичным ключам пользователей Cosmos DB. Как известно, эти ключи — лакомый кусочек для атакующих, которые с их помощью могут свободно читать, записывать клиентские данные, а также удалять их.

Причина проблем, по словам специалистов, кроется в функции Jupyter Notebook, которую Microsoft добавила в Cosmos DB пару лет назад. Эта функциональность позволяет клиентам визуализировать данные и создавать кастомизированные представления.

Ряд некорректных настроек в этой функции создал вектор атаки. Исследователи из Wiz смогли разработать специальный эксплойт, который задействует эти бреши. Технические подробности компания обещает опубликовать в ближайшее время.

После получения ключей специалистам удалось использовать их для полного доступа уровня администратора ко всем данным, хранящимся в аккаунтах Cosmos DB.


Эксперт GIS, заместитель генерального директора — технический директор компании «Газинформсервис» Николай Нашивочников рассказал Anti-Malware.ru о кибератаке на облачные базы данных:

«Неудивительно, что они стали мишенью хакеров. Cosmos DB, как и их ближайший конкурент — DynamoDB, да и прочие nosql СУБД сейчас весьма востребованы потребителем. Обычно, когда происходят подобные инциденты, винят администраторов, так как те в свою очередь допустили ошибки в конфигурировании своих решений. Однако в этот раз всё немного иначе. В 2019 году Microsoft добавила к своей Cosmos DB возможность работы через Jupyter Notebook, а в феврале 2021 даже включила эту возможность по умолчанию для всех пользовательских баз. Проблема как раз в дефолтной конфигурации Jupyter Notebook, которая позволила получить ключи от Cosmos DB для большого количества пользователей. Microsoft оперативно устранила уязвимость, а нам в свою очередь следует помнить, что любой дополнительный инструмент в инфраструктуре — это расширение поверхности атаки, и каким бы не был защищенным ваш продукт, какая-то дополнительная функция может стать дверью для злоумышленников».

Подпишитесь на новости

РКН указал на Google Forms как на риск для локализации персональных данных

Собрать заявки через Google Forms удобно, но удобство не отменяет требований к персональным данным. В докладе Роскомнадзора сервис отдельно отмечен как проблемный вариант в контексте локализации баз данных граждан России. Форма на пять минут может обернуться вопросами, на которые отвечать придётся значительно дольше.

Такая позиция представлена в материалах выступления начальника управления по защите прав субъектов персональных данных РКН Юрия Контемирова на семинаре системы ГАРАНТ 5 ноября.

На слайде об «иностранных элементах» ведомство подчёркивает: первично — соблюдение требований к локализации баз на территории РФ. Рядом с перечислением операций, включая запись, хранение и извлечение данных, использование Google Forms помечено красным крестом.


Отдельно РКН разграничивает локализацию и трансграничную передачу. Последняя определяется как передача данных иностранному лицу на территорию иностранного государства. Для неё предусмотрен собственный порядок, включая уведомление ведомства.

При этом, согласно презентации, передача российскому получателю сама по себе не становится трансграничной только потому, что используется иностранный мессенджер. Но такая квалификация не снимает отдельных требований к локализации.

В докладе также указан штраф до 6 млн рублей по части 8 статьи 13.11 КоАП за нарушение требований локализации.

RSS: Новости на портале Anti-Malware.ru