



Китайский разработчик игр для Android раскрыл данные миллиона пользователей

Китайский разработчик игр для Android раскрыл данные миллиона пользователей

Китайский разработчик игр для Android раскрыл данные миллиона пользователей

Китайская компания EskyFun, разрабатывающая популярные игры для Android, оставила открытой в Сети данные пользователей. Как это часто бывает, виной всему стал недостаточно защищённый сервер.

О раскрытии данных рассказали исследователи из vpnMentor. Как отметила команда ИБ-специалистов, в Сети стоял незащищённый сервер, хранящий данные общим объёмом 134 ГБ.

EskyFun стоит за созданием таких Android-игр, как Rainbow Story: Fantasy MMORPG, Adventure Story, The Legend of the Three Kingdoms и Metamorph M. Количество скачиваний этих проектов переваливает за 1,6 млн.

Эксперты vpnMentor заявили, что неправильно настроенный сервер раскрывал в общей сложности 365 630 387 записей. Скомпрометированные пользовательские данные собирались с июня 2021 года по настоящее время.

Более того, оказалось, что разработчики игр применяли довольно агрессивную политику отслеживания действий геймеров, а также требовали в операционной системе определённые разрешения, нетипичные для подобного софта.

В результате пользователь мог даже не подозревать, что EskyFun собирает большое количество его данных. Среди такой информации, например, был IP-адрес и IMEI, а также идентификатор смартфона, используемая ОС, логи, сведения о рутинге, адрес электронной почты и т. п.

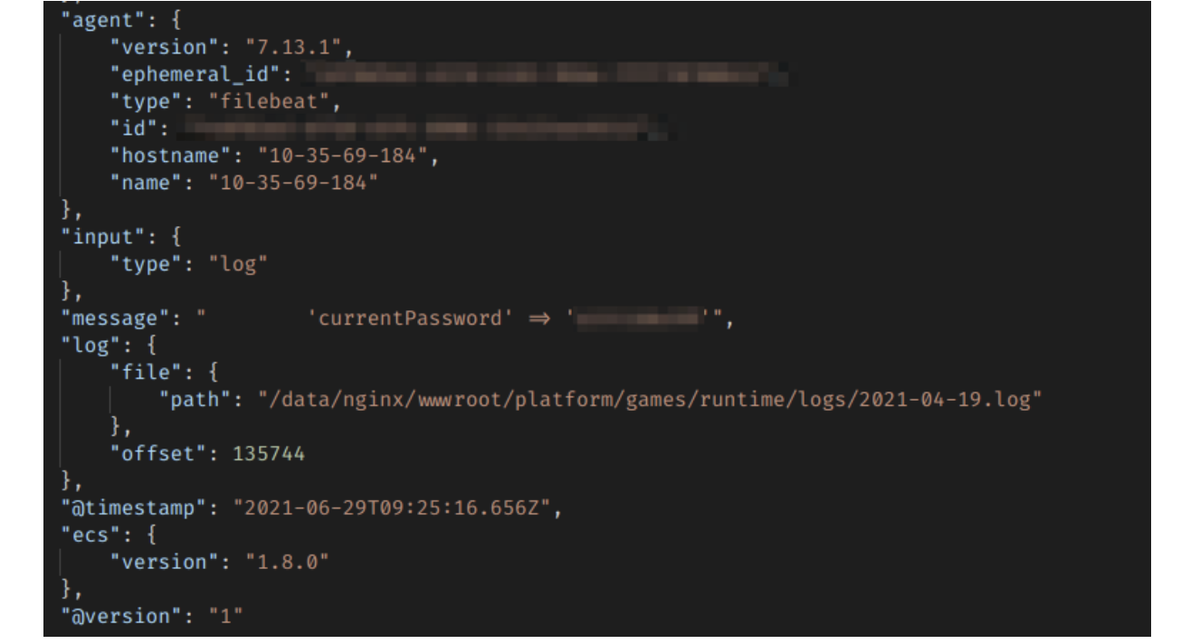
Самое плохое — пароли аккаунтов EskyFun хранились в виде простого текста. В vpnMentor заявили, что жертвами утечки могли стать около миллиона пользователей.


Что ещё хуже, специалистам vpnMentor пришлось несколько раз напоминать EskyFun о незащищённом сервере. Лишь с третьего раза разработчики приняли меры.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru