



Китайский разработчик игр для Android раскрыл данные миллиона пользователей

Китайский разработчик игр для Android раскрыл данные миллиона пользователей

Китайский разработчик игр для Android раскрыл данные миллиона пользователей

Китайская компания EskyFun, разрабатывающая популярные игры для Android, оставила открытой в Сети данные пользователей. Как это часто бывает, виной всему стал недостаточно защищённый сервер.

О раскрытии данных рассказали исследователи из vpnMentor. Как отметила команда ИБ-специалистов, в Сети стоял незащищённый сервер, хранящий данные общим объёмом 134 ГБ.

EskyFun стоит за созданием таких Android-игр, как Rainbow Story: Fantasy MMORPG, Adventure Story, The Legend of the Three Kingdoms и Metamorph M. Количество скачиваний этих проектов переваливает за 1,6 млн.

Эксперты vpnMentor заявили, что неправильно настроенный сервер раскрывал в общей сложности 365 630 387 записей. Скомпрометированные пользовательские данные собирались с июня 2021 года по настоящее время.

Более того, оказалось, что разработчики игр применяли довольно агрессивную политику отслеживания действий геймеров, а также требовали в операционной системе определённые разрешения, нетипичные для подобного софта.

В результате пользователь мог даже не подозревать, что EskyFun собирает большое количество его данных. Среди такой информации, например, был IP-адрес и IMEI, а также идентификатор смартфона, используемая ОС, логи, сведения о рутинге, адрес электронной почты и т. п.

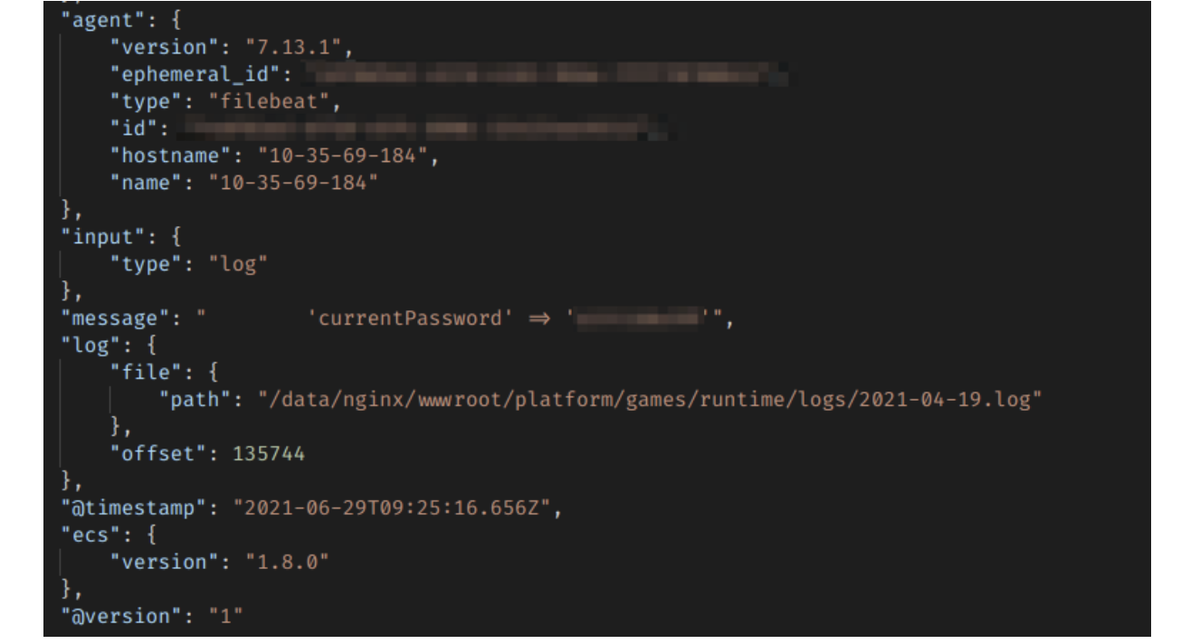
Самое плохое — пароли аккаунтов EskyFun хранились в виде простого текста. В vpnMentor заявили, что жертвами утечки могли стать около миллиона пользователей.


Что ещё хуже, специалистам vpnMentor пришлось несколько раз напоминать EskyFun о незащищённом сервере. Лишь с третьего раза разработчики приняли меры.

Подпишитесь на новости

Новые запреты Claude: российским компаниям не поможет переезд сотрудников

Anthropic уточнила правила доступа к Claude: для российских компаний переезд сотрудника за границу сам по себе ничего не решает. Ограничения учитывают местонахождение пользователя, регистрацию организации и то, кто её контролирует. Обновлённая политика действует с 12 ноября и распространяется в том числе на доступ через облачных партнёров.

В официальной политике Anthropic перечислены три основания для запрета. Первое — пользователь физически находится в неподдерживаемом регионе.

России в списке поддерживаемых стран нет. Поэтому даже сотрудник зарубежной компании, приехавший в РФ в командировку, подпадает под ограничение.

Второе — организация зарегистрирована или имеет штаб-квартиру в неподдерживаемой стране. Её сотрудники не получают права пользоваться Claude, просто оказавшись в США или Европе.

Третье — компания прямо или косвенно находится в преимущественном владении либо под контролем лиц или организаций из неподдерживаемых регионов. Таким образом, значение имеет и структура контроля.

Правила охватывают Claude.ai, Claude Code, Cowork, API, а также модели через облачные платформы и аутентифицированных реселлеров. Облачный посредник исключения не даёт. При этом отдельного запрета по российскому гражданству документ не устанавливает.

Сама Anthropic описывает обновление как уточнение применения региональных ограничений. Ограничивать доступ зарубежных компаний с владельцами из неподдерживаемых стран она начала ещё в прошлом году, а массовые блокировки российских аккаунтов были замечены в мае.

Напомним, в этом месяце российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

RSS: Новости на портале Anti-Malware.ru