



Дефолтная конфигурация Microsoft Power Apps раскрыла 38 млн ПДн

Дефолтная конфигурация Microsoft Power Apps раскрыла 38 млн ПДн

Дефолтная конфигурация Microsoft Power Apps раскрыла 38 млн ПДн

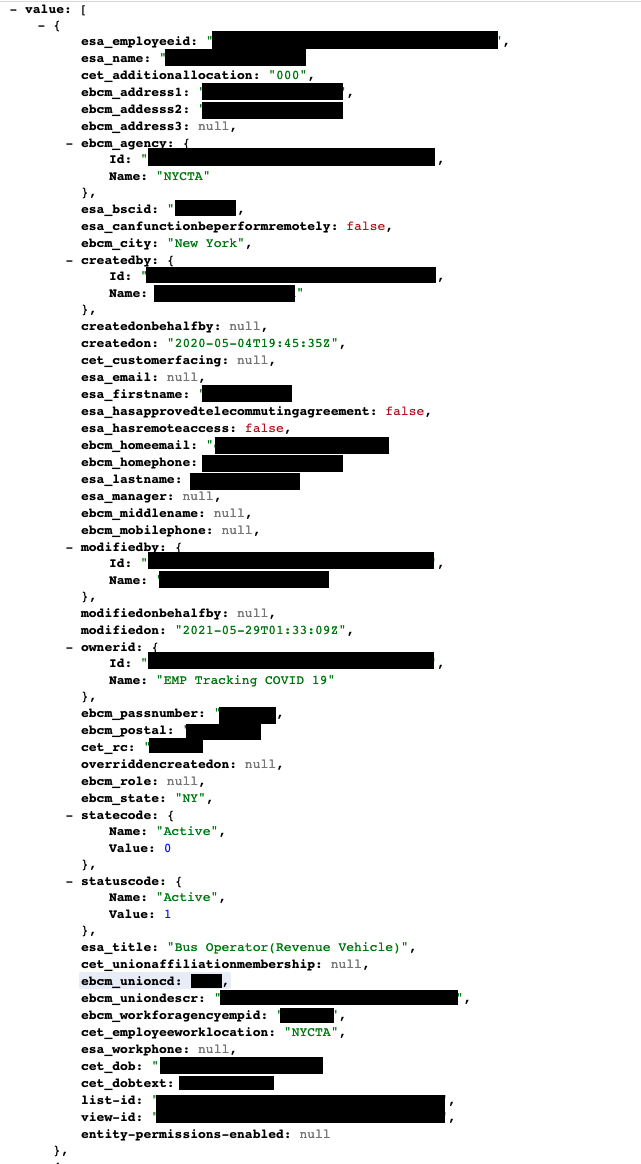
Конфиденциальные данные, включая статус вакцинирования от COVID-19, номера социального страхования и адреса электронной почты, утекли благодаря конфигурации Microsoft Power Apps. О непреднамеренной утечке рассказали исследователи из компании Upguard.

Согласно отчёту Upguard дефолтные настройки Microsoft Power Apps представляют серьёзную угрозу хранящимся данным, поскольку не могут обеспечить должный уровень защиты.

В результате пренебрежения основными параметрами конфигурации в Сети стояли открытыми 38 миллионов записей, принадлежавших авиакомпании American Airlines, Microsoft, J.B. Hunt, а также властям Индианы, Мэриленда и Нью-Йорка.

Впервые эксперты Upguard наткнулись на эту проблему 24 мая, когда обратили внимание на баг API под названием ODdata, который использовался на портале Power Apps. Исследователи передали Microsoft всю информацию об уязвимости месяц спустя — 24 июня.

По словам Upguard, корень проблемы кроется в специфических настройках, допускающих общий доступ ко всем типам данных, хотя персональная информация, вне всякого сомнения, должна оставаться закрытой.

Именно неправильная конфигурация привела к раскрытию немалого объёма конфиденциальных данных, поэтому всем затронутым компаниям необходимо срочно пересмотреть настойки по умолчанию.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru