



Дефолтная конфигурация Microsoft Power Apps раскрыла 38 млн ПДн

Дефолтная конфигурация Microsoft Power Apps раскрыла 38 млн ПДн

Дефолтная конфигурация Microsoft Power Apps раскрыла 38 млн ПДн

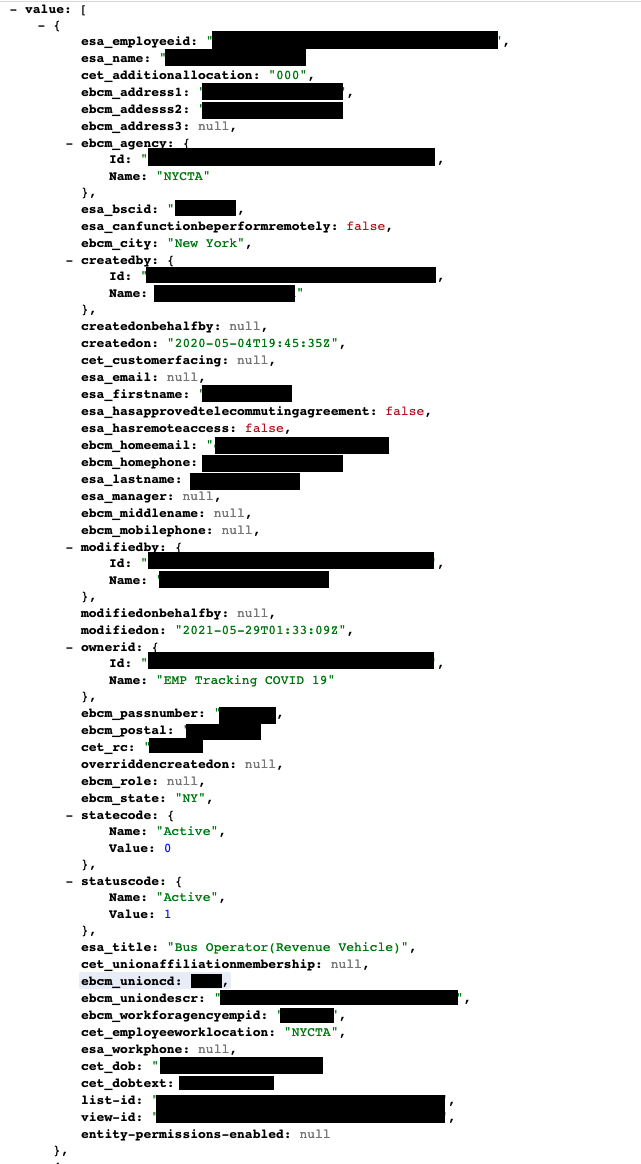
Конфиденциальные данные, включая статус вакцинирования от COVID-19, номера социального страхования и адреса электронной почты, утекли благодаря конфигурации Microsoft Power Apps. О непреднамеренной утечке рассказали исследователи из компании Upguard.

Согласно отчёту Upguard дефолтные настройки Microsoft Power Apps представляют серьёзную угрозу хранящимся данным, поскольку не могут обеспечить должный уровень защиты.

В результате пренебрежения основными параметрами конфигурации в Сети стояли открытыми 38 миллионов записей, принадлежавших авиакомпании American Airlines, Microsoft, J.B. Hunt, а также властям Индианы, Мэриленда и Нью-Йорка.

Впервые эксперты Upguard наткнулись на эту проблему 24 мая, когда обратили внимание на баг API под названием ODdata, который использовался на портале Power Apps. Исследователи передали Microsoft всю информацию об уязвимости месяц спустя — 24 июня.

По словам Upguard, корень проблемы кроется в специфических настройках, допускающих общий доступ ко всем типам данных, хотя персональная информация, вне всякого сомнения, должна оставаться закрытой.

Именно неправильная конфигурация привела к раскрытию немалого объёма конфиденциальных данных, поэтому всем затронутым компаниям необходимо срочно пересмотреть настойки по умолчанию.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru